
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/dsssssssm/wsob
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubdsssssssm/wsob

WSOB

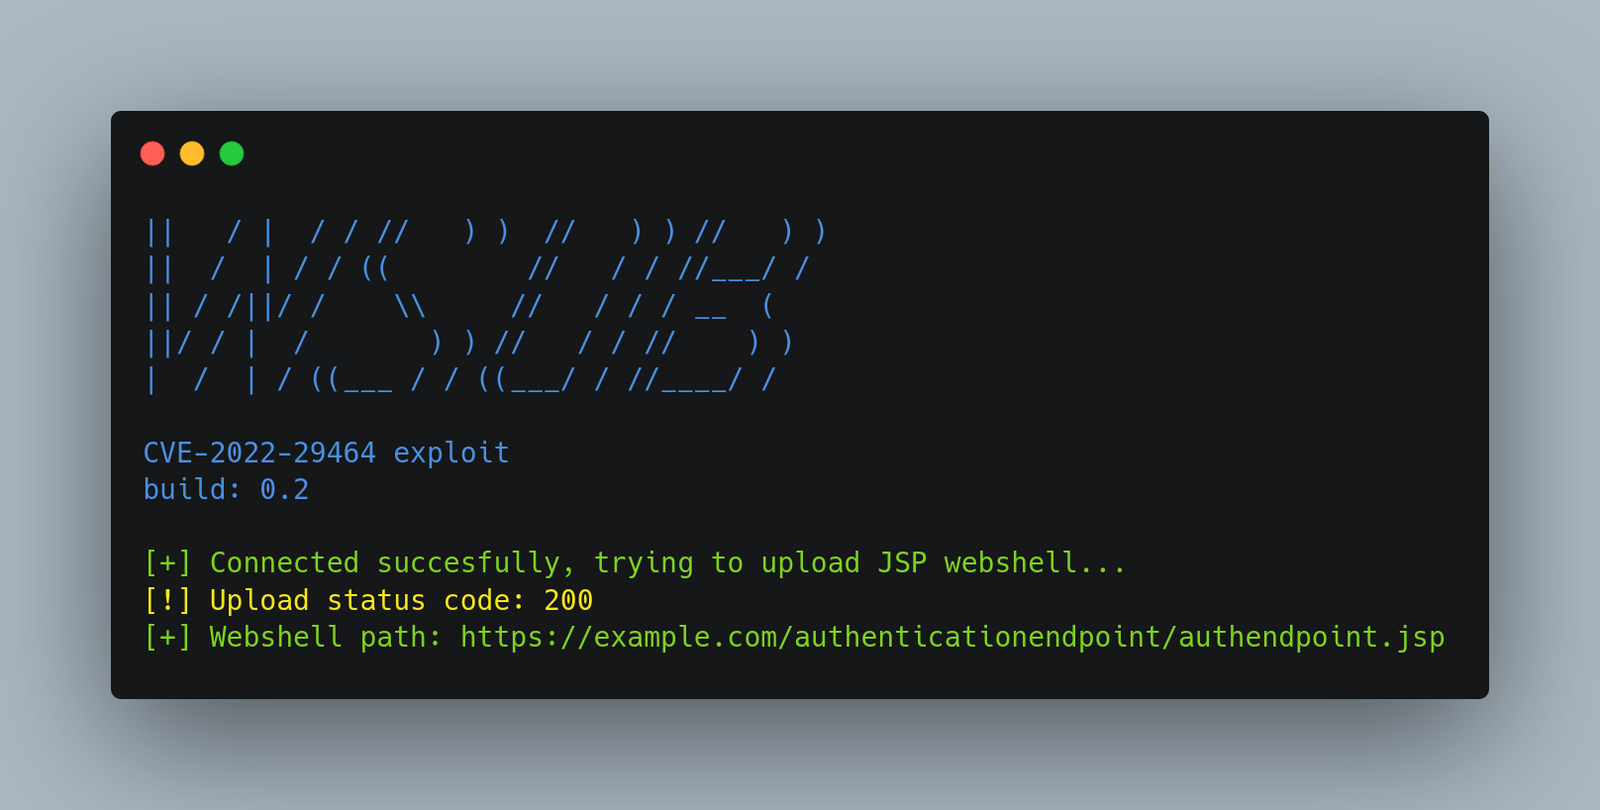
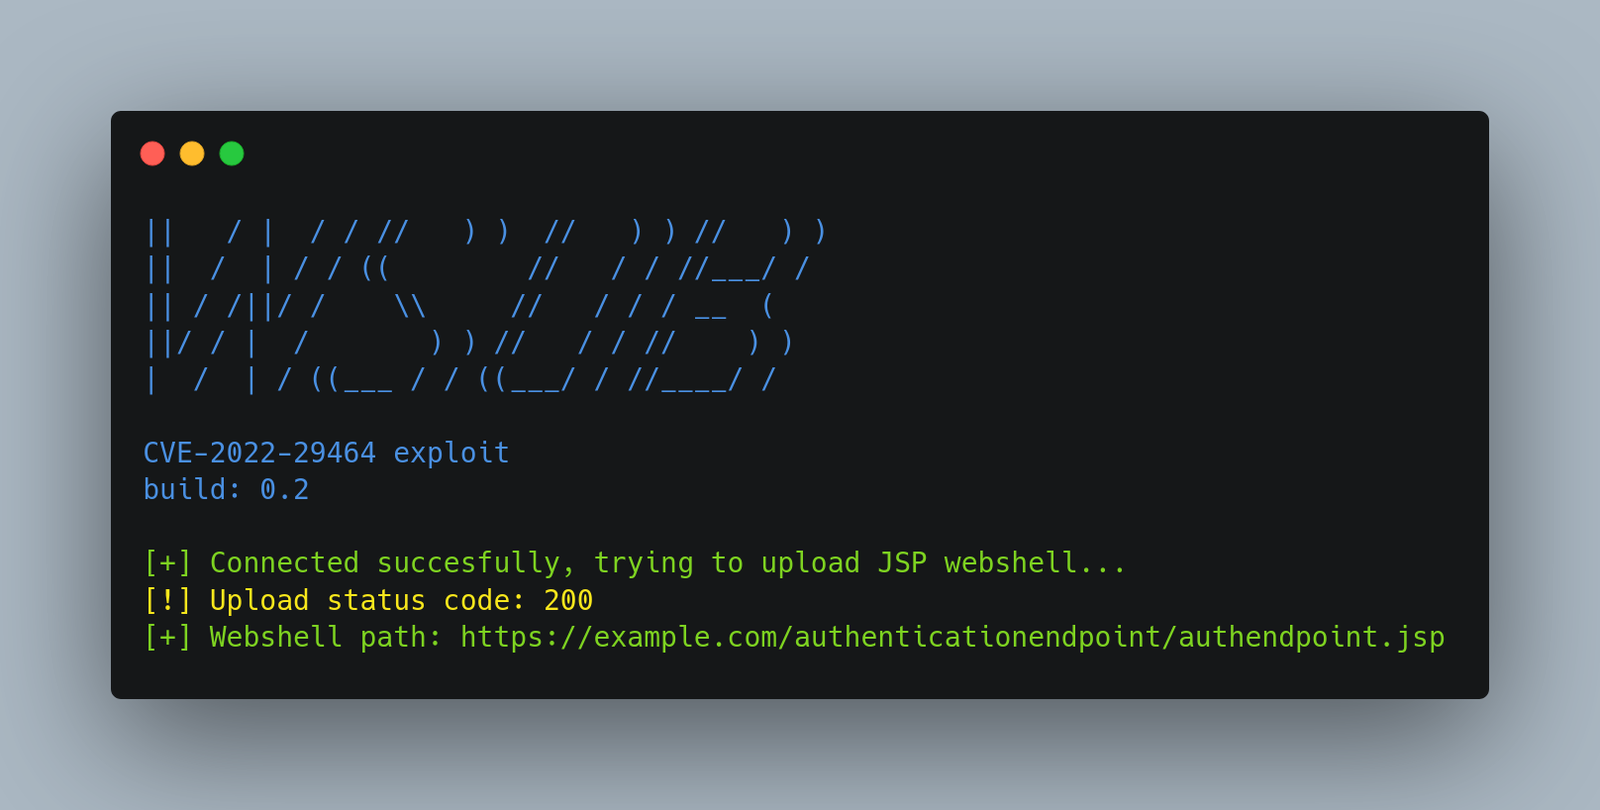
# Herramienta de explotación en Python para CVE-2022-29464 Permite la subida de archivos sin restricciones y la ejecución remota de código en productos WSO2 vulnerables mediante directory traversal.

Ver Repositorio
27935hace 4 añosRevisado por Kitploit
Compartir

😭 WSOB (CVE-2022-29464)


😭 WSOB es una herramienta en Python creada para explotar la nueva vulnerabilidad en WSO2 asignada como CVE-2022-29464.


Detalles de CVE-2022-29464:

Ciertos productos WSO2 permiten la carga de archivos sin restricciones con la consiguiente ejecución remota de código. El atacante debe usar un endpoint /fileupload con una secuencia de traversal de directorios en Content-Disposition para alcanzar un directorio bajo la raíz web, como un directorio ../../../../repository/deployment/server/webapps. Esto afecta a WSO2 API Manager 2.2.0 y superiores hasta 4.0.0; WSO2 Identity Server 5.2.0 y superiores hasta 5.11.0; WSO2 Identity Server Analytics 5.4.0, 5.4.1, 5.5.0 y 5.6.0; WSO2 Identity Server as Key Manager 5.3.0 y superiores hasta 5.10.0; y WSO2 Enterprise Integrator 6.2.0 y superiores hasta 6.6.0.

Fuente: https://nvd.nist.gov/vuln/detail/CVE-2022-29464


⚡ Instalación / Primeros pasos

Una guía rápida sobre cómo instalar y usar WSOB

1. Clone the repository - git clone https://github.com/oppsec/wsob.git
2. Install the libraries - pip3 install -r requirements.txt
3. Run WSOB2 - python3 main.py -u https://example.com


⚙️ Requisitos previos

  • Python 3 instalado en tu máquina.
  • Instala las librerías con pip3 install -r requirements.txt


🔨 Contribuciones

Una guía rápida de cómo contribuir al proyecto.

1. Create a fork from WSOB repository
2. Download the project with git clone https://github.com/your/wsob.git
3. Make your changes
4. Commit and make a git push
5. Open a pull request




🙏 Créditos

  • Créditos a hakivvi por el código original del webshell


⚠️ Advertencia

  • El desarrollador no es responsable de ningún uso malicioso de esta herramienta.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →


