Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
parsedmarc — Un paquete de Python y CLI para analizar informes DMARC agregados y forenses. | Kitploit

Herramientas/GitHubGitHub/domainaware/parsedmarc
Herramientas DefensivasAutenticaciónSeguridad de Correo ElectrónicoAnálisis de DNSAnálisis de RegistrosTop en Seguridad de Correo Electrónico #3
GitHubdomainaware/parsedmarc

parsedmarc

Un paquete de Python y CLI para analizar informes DMARC agregados y forenses.

Ver Repositorio
1.3k277120hace 3 díasRevisado por Kitploit
Compartir
Sitio web

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

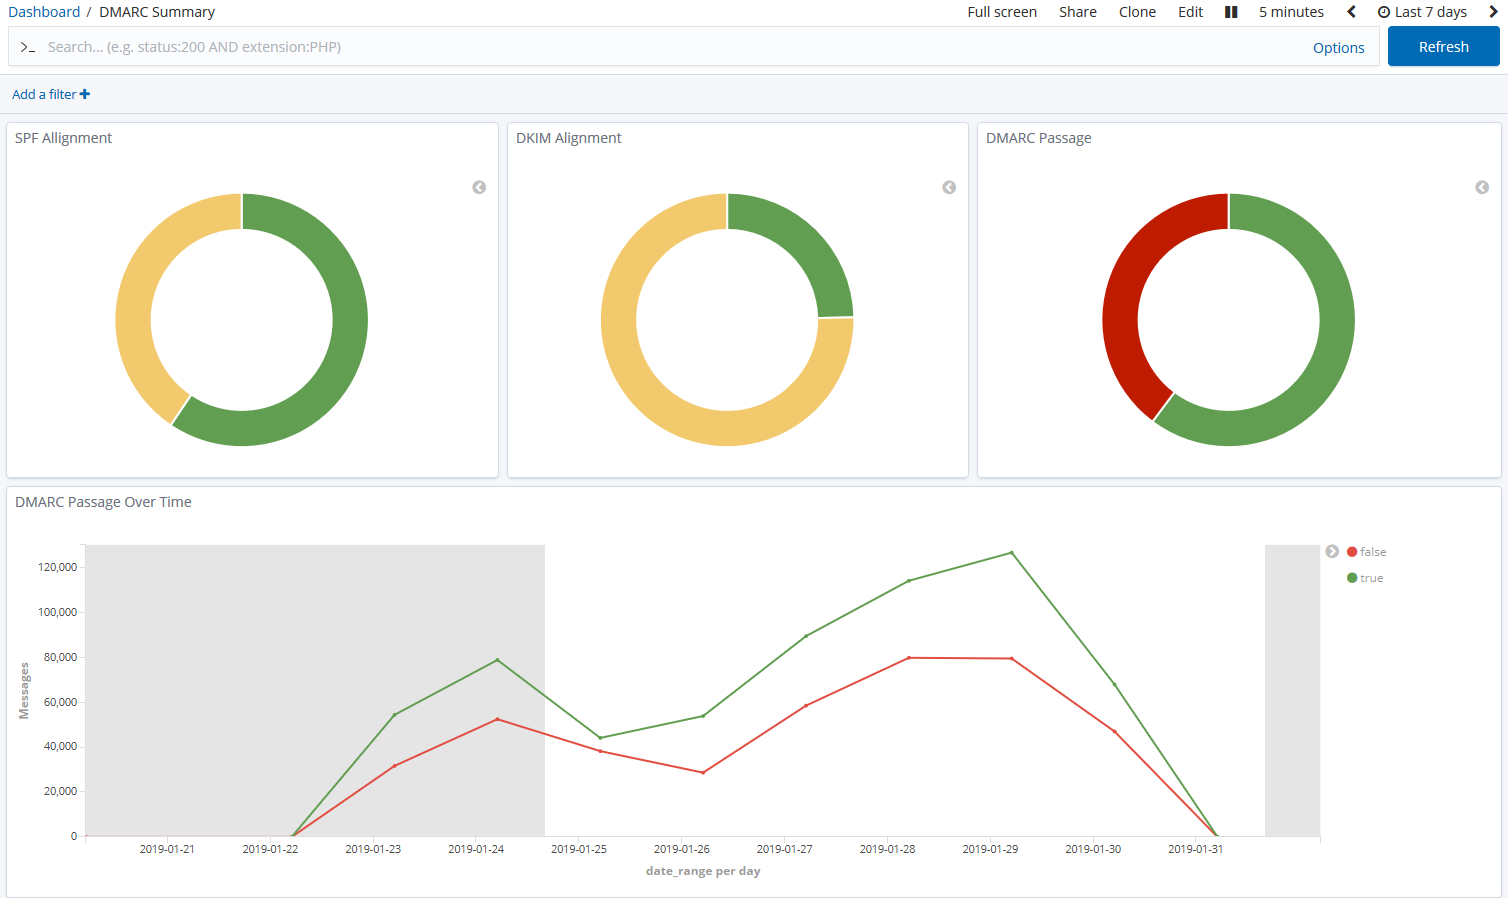
Una captura de pantalla de los gráficos de resumen de DMARC en Kibana

parsedmarc es un módulo de Python y una utilidad de línea de comandos para analizar informes DMARC. Cuando se usa con Elasticsearch y Kibana (o Splunk), o con OpenSearch y Grafana, funciona como una alternativa de código abierto autoalojada a los servicios comerciales de procesamiento de informes DMARC como Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense y Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) es un protocolo de autenticación de correo electrónico.

Patrocinadores

Este proyecto está mantenido por un solo desarrollador. Por favor, considera patrocinar mi trabajo si tú o tu organización os beneficiáis de él.

Características

  • Analiza informes DMARC agregados/rua: el borrador heredado y los esquemas 1.0 (RFC 7489) y el nuevo esquema RFC 9990 para el estándar DMARC final (RFC 9989)
  • Analiza informes DMARC de fallos/ruf (RFC 6591 y RFC 9991; anteriormente llamados informes forenses)
  • Analiza informes de SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Puede analizar informes desde una bandeja de entrada mediante IMAP, Microsoft Graph o la API de Gmail
  • Gestiona de forma transparente informes comprimidos con gzip o zip
  • Estructuras de datos consistentes
  • Salida simple en JSON y/o CSV
  • Opcionalmente envía los resultados por correo electrónico
  • Opcionalmente envía los resultados a Elasticsearch, OpenSearch, Splunk o PostgreSQL, para su uso con paneles de control predefinidos
  • Opcionalmente envía los resultados a Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), un endpoint de Graylog (GELF), un servidor syslog, Grafana Loki o un webhook HTTP

Compatibilidad con Python

Este proyecto es compatible con las siguientes versiones de Python, que están mantenidas activamente o son las versiones predeterminadas para RHEL o Debian.

VersiónCompatibleMotivo
< 3.6❌Fin de vida (EOL)
3.6❌Se usa en RHEL 8, pero no es compatible con las dependencias del proyecto
3.7❌Fin de vida (EOL)
3.8❌Fin de vida (EOL)
3.9❌Se usa en Debian 11 y RHEL 9, pero no es compatible con las dependencias del proyecto
3.10❌Fin de vida (EOL)
3.11✅Mantenida activamente; compatible hasta junio de 2028 (Debian 12)
3.12✅Mantenida activamente; compatible hasta mayo de 2035 (RHEL 10)
3.13✅Mantenida activamente; compatible hasta junio de 2030 (Debian 13)
3.14✅Compatible (requiere imapclient>=3.1.0)
3.15✅Compatible
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →