
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
webvulscan — Escáner de vulnerabilidades de aplicaciones web. | Kitploit

Herramientas/GitHubGitHub/dermotblair/webvulscan
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebSeguridad WebPruebas de PenetraciónCrawler
GitHubdermotblair/webvulscan

webvulscan

Escáner de vulnerabilidades de aplicaciones web.

Ver Repositorio
1516876hace 11 añosRevisado por Kitploit
Sitio web
Compartir

WebVulScan

Sinopsis

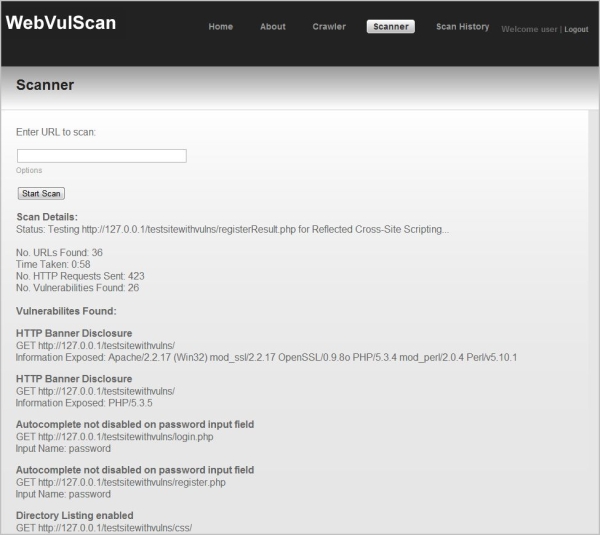
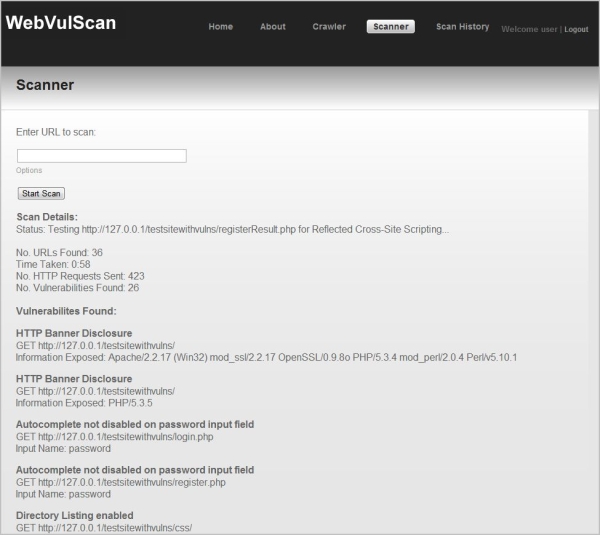
WebVulScan es un escáner de vulnerabilidades de aplicaciones web. Es una aplicación web escrita en PHP que se puede utilizar para probar aplicaciones web remotas o locales en busca de vulnerabilidades de seguridad. Mientras se ejecuta un escaneo, los detalles del escaneo se actualizan dinámicamente para el usuario. Estos detalles incluyen el estado del escaneo, la cantidad de URL encontradas en la aplicación web, la cantidad de vulnerabilidades encontradas y los detalles de las vulnerabilidades encontradas.

Una vez completado el escaneo, se envía por correo electrónico al usuario un informe PDF detallado. El informe incluye descripciones de las vulnerabilidades encontradas, recomendaciones y detalles de dónde y cómo se explotó cada vulnerabilidad.
alt tag

Las vulnerabilidades probadas por WebVulScan son:

  • Cross-Site Scripting Reflejado
  • Cross-Site Scripting Almacenado
  • Inyección SQL Estándar
  • Autenticación Rota mediante Inyección SQL
  • Autocompletar Habilitado en Campos de Contraseña
  • Referencias Directas a Objetos Potencialmente Inseguras
  • Listado de Directorios Habilitado
  • Divulgación del Banner HTTP
  • Certificado SSL No Confiable
  • Redirecciones No Validadas

Características:

  • Rastreador: Rastrea un sitio web para identificar y mostrar todas las URL pertenecientes al sitio web.
  • Escáner: Rastrea un sitio web y escanea todas las URL encontradas en busca de vulnerabilidades.
  • Historial de Escaneos: Permite a un usuario ver o descargar informes PDF de escaneos anteriores que haya realizado.
  • Registro: Permite a un usuario registrarse en la aplicación web.
  • Inicio de Sesión: Permite a un usuario iniciar sesión en la aplicación web.
  • Opciones: Permite a un usuario seleccionar qué vulnerabilidades desea probar (todas están habilitadas por defecto).
  • Generación de PDF: Genera dinámicamente un informe PDF detallado.
  • Entrega de Informe: El informe PDF se envía por correo electrónico al usuario como archivo adjunto.

Instalación

Consulte el archivo ReadMe en formato txt y docx para obtener instrucciones de instalación.

Discusión

Como este proyecto se exportó desde Google Code, los problemas y soluciones encontrados anteriormente están disponibles en:

  • https://groups.google.com/forum/#!forum/webvulscan
  • https://code.google.com/p/webvulscan/issues/list

Para cualquier otro problema o comentario, comuníquese con [email protected]

Licencia

GNU GPL v3

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






