
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
Escalada de PrivilegiosAnálisis de VulnerabilidadesSeguridad WebAprendizaje y EducaciónRespuesta a IncidentesAnálisis de Registros
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

Compartir

Análisis de caso SOC que demuestra la detección y respuesta a la escalada de privilegios CVE-2023-29357 en Microsoft SharePoint Server, incluyendo análisis de registros, investigación de endpoints y procedimientos de respuesta ante incidentes.

Ver Repositorio
35hace 1 añoAún no revisado

SOC227 - Elevación de Privilegios en Microsoft SharePoint Server (Explotación de CVE-2023-29357)

CVE-2023-29357 es una vulnerabilidad crítica de escalada de privilegios que, combinada con otras vulnerabilidades, podría conducir a la ejecución remota de código. La puntuación CVSS para esta vulnerabilidad es 9.8 (Crítico).
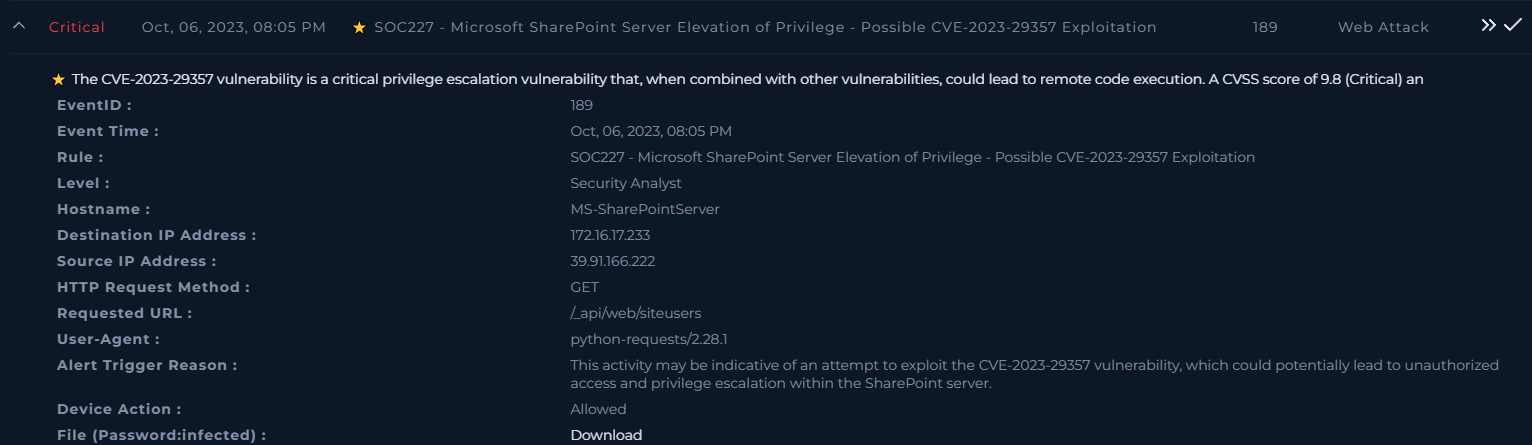

Información del Evento

  • EventID: 189

  • Event Time: Oct 06, 2023, 08:05 PM

  • Rule: SOC227 - Elevación de Privilegios en Microsoft SharePoint Server - Posible Explotación de CVE-2023-29357

  • Level: Analista de Seguridad

  • Hostname: MS-SharePointServer

  • Destination IP Address: 172.16.17.233

  • Source IP Address: 39.91.166.222

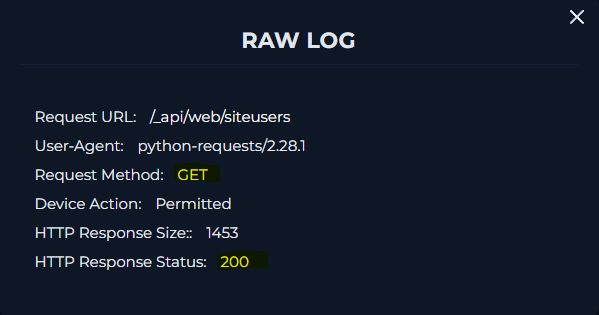
  • HTTP Request Method: GET

  • Requested URL: /api/web/siteusers

  • User-Agent: python-requests/2.28.1

  • Alert Trigger Reason: Esta actividad puede indicar un intento de explotar CVE-2023-29357, lo que potencialmente podría llevar a acceso no autorizado y escalada de privilegios dentro del servidor SharePoint.


Proceso de Investigación

Comenzamos centrándonos en las siguientes áreas clave:

  1. Gestión de Registros
  2. Seguridad de Puntos Finales

Gestión de Registros

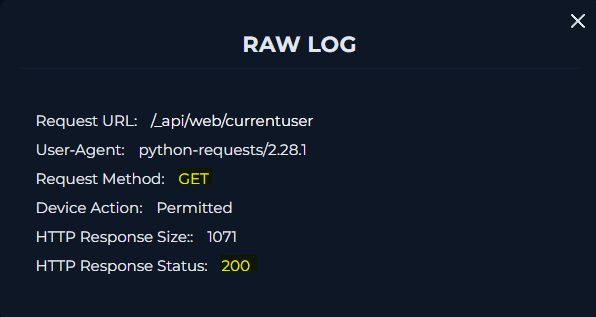
La dirección IP de origen que activó la alerta fue marcada por nuestro firewall 3 veces. Tras una inspección más detallada de los registros:
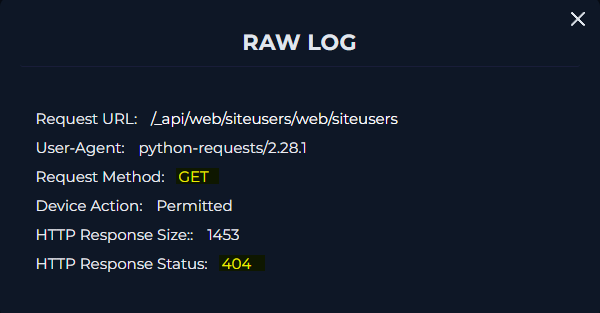
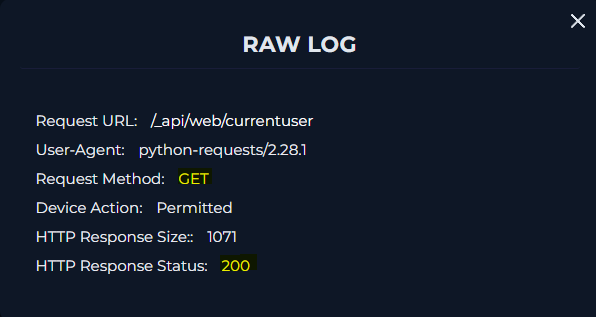
  • Evento 1: La solicitud GET devolvió un estado HTTP 404 (No Encontrado).
  • Eventos 2 y 3: Ambos devolvieron estados HTTP 200, lo que indica que el atacante recibió con éxito la respuesta solicitada.

Investigación de Seguridad en Puntos Finales

Nos conectamos al dispositivo MS-SharePointServer y no encontramos información relevante en el historial del navegador o terminal. Luego analizamos los procesos del sistema e identificamos varios preocupantes.
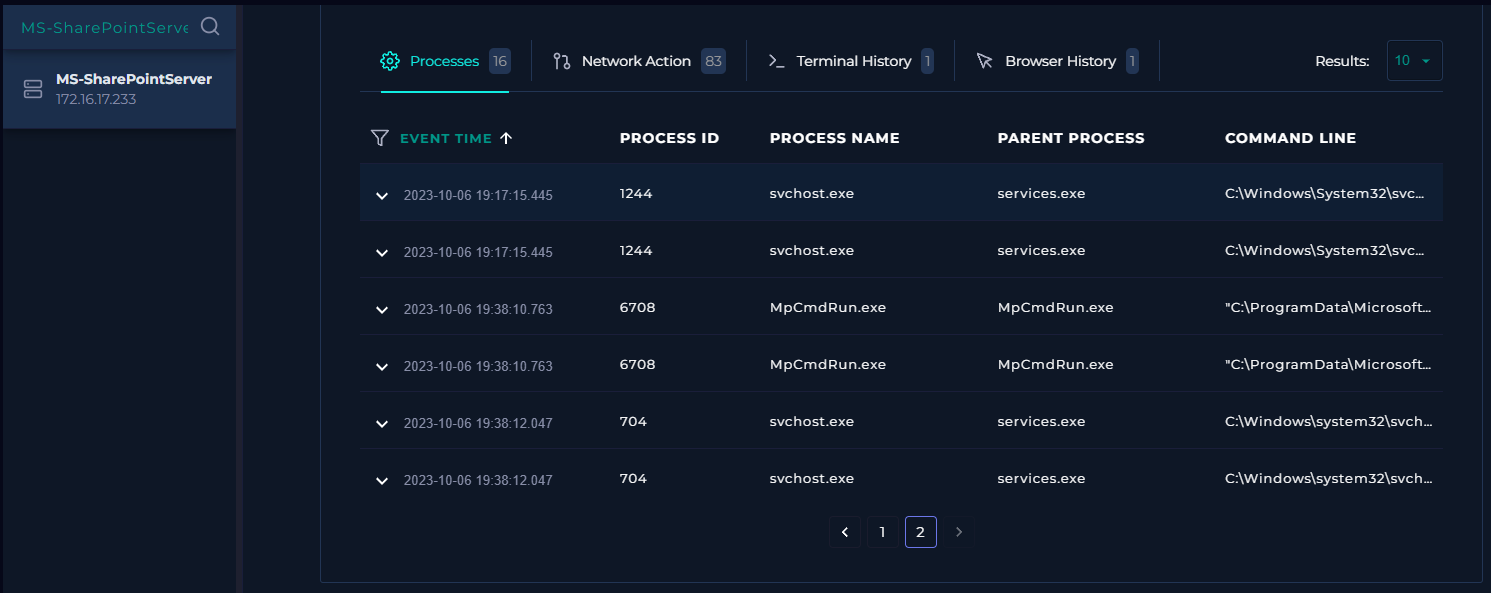

Análisis de Procesos

1. svchost.exe

  • Command: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • Explicación:
    • svchost.exe es el Proceso Host de Servicios, que ejecuta servicios de Windows.
    • -k termsvcs especifica que esta instancia está alojando el grupo de Servicios de Terminal.
    • -s TermService inicia los Servicios de Escritorio Remoto.

2. MpCmdRun.exe

  • Command: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • Explicación:
    • MpCmdRun.exe es la Utilidad de Línea de Comandos de Microsoft Defender utilizada para tareas relacionadas con Defender.
    • SignaturesUpdateService realiza una actualización de definiciones de virus.
    • -ScheduleJob programa la actualización como una tarea en segundo plano.
    • -UnmanagedUpdate fuerza la actualización incluso si el sistema no está administrado por Directiva de Grupo o Microsoft Endpoint Manager.

3. svchost.exe

  • Command: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • Explicación:
    • svchost.exe está alojando el grupo de servicios DcomLaunch responsable de los servicios DCOM y COM+.
    • -p ejecuta svchost.exe como un proceso protegido para mejorar la seguridad.

Conclusión y Respuesta

Después de revisar los datos recopilados, seguimos los pasos apropiados del manual y confirmamos que el tráfico era malicioso.
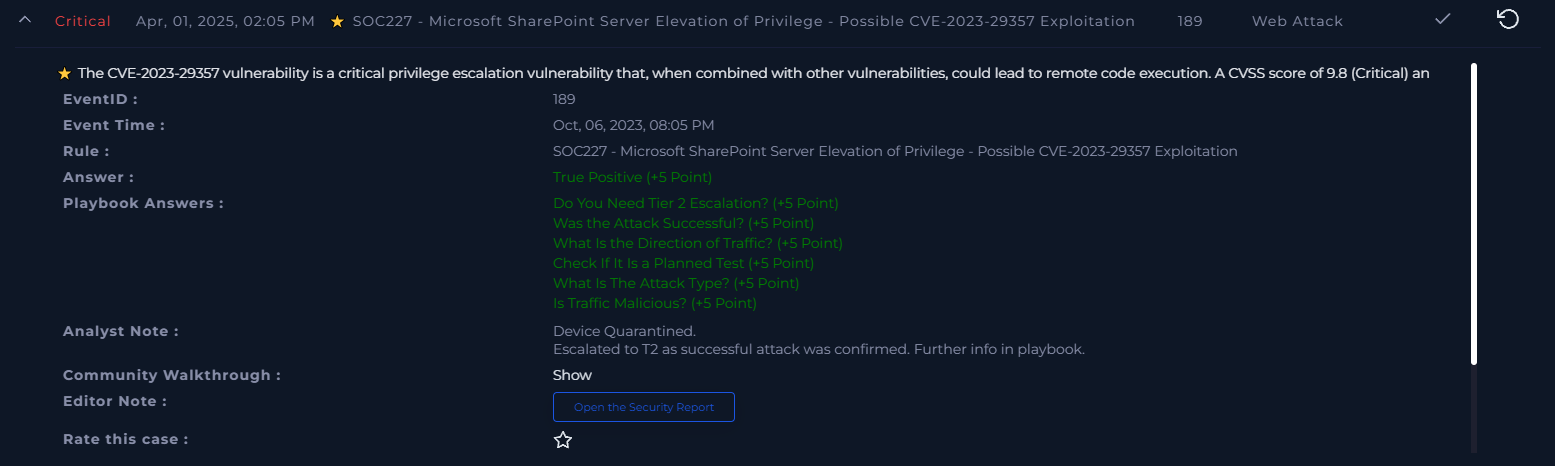
  • Tipo de Ataque: Escalada de privilegios.
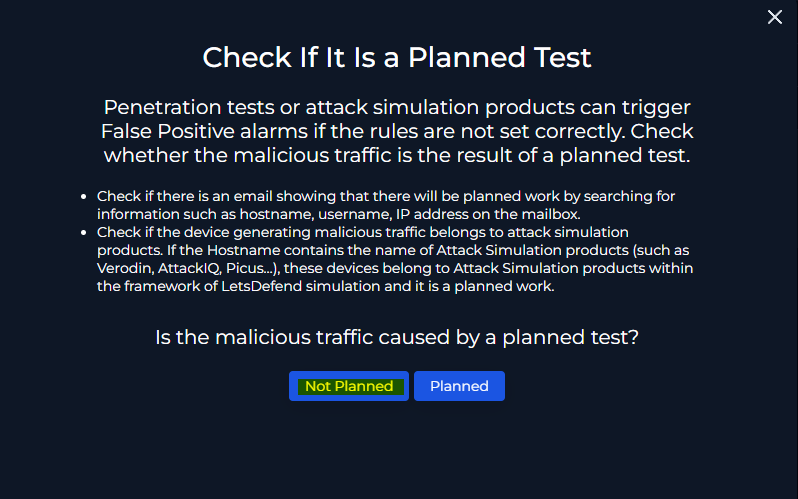
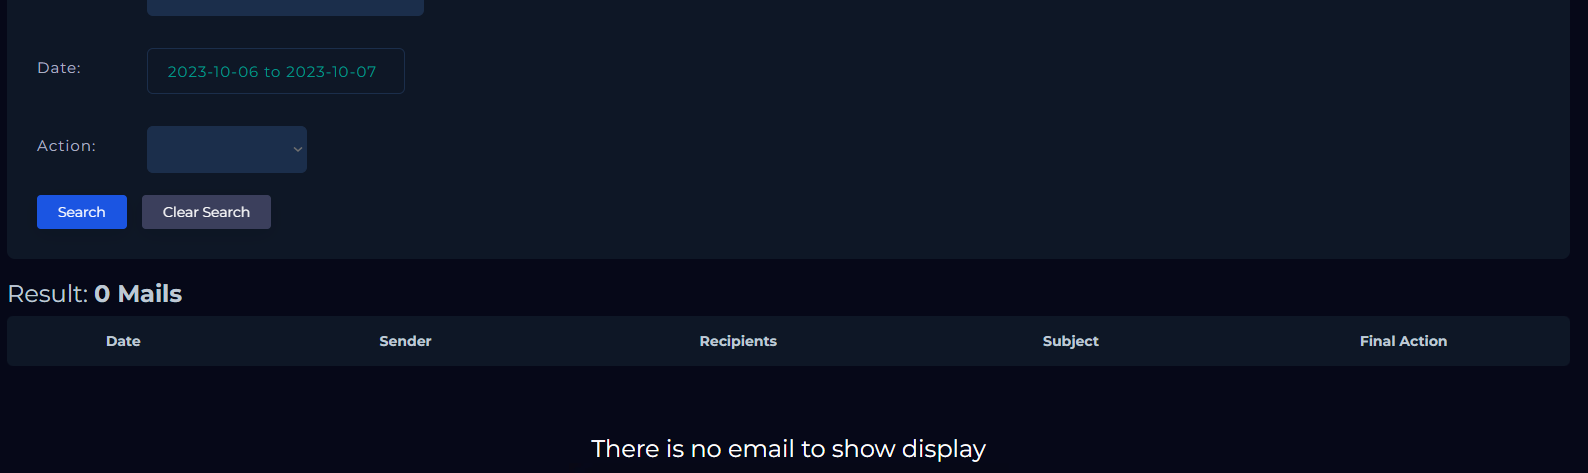
  • Prueba Planeada: No se confirmó ninguna prueba de penetración por correo electrónico durante el período del evento.
  • Acción Tomada: El dispositivo afectado fue puesto en cuarentena. Se requiere una escalada adicional al T2 para más investigación y respuesta.

Próximos Pasos

  • Escalada: El problema se escaló al equipo T2 para su posterior investigación y remediación.
  • Monitoreo Continuo: Continuaremos monitoreando posibles intentos de explotación adicionales y asegurando la integridad del servidor SharePoint.

Resultado:

Nota: Esta publicación es parte de un análisis de caso de SOC que demuestra la detección y respuesta a una vulnerabilidad de escalada de privilegios (CVE-2023-29357) en un entorno de SharePoint.
Procedimiento del Manual:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →