
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OFBiz-Attack — Una herramienta para el ataque CVE-2023-49070/CVE-2023-51467 | Kitploit

Herramientas/GitHubGitHub/d0g3-8bit/ofbiz-attack
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlDesarrollo de Payloads
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Una herramienta para el ataque CVE-2023-49070/CVE-2023-51467

Ver Repositorio
18131hace 2 añosAún no revisado
Compartir

OFBiz-Attack

Una herramienta para el ataque CVE-2023-49070/CVE-2023-51467

Entorno de prueba

vulhub/ofbiz:18.12.09

Uso

Iniciar

java -jar OFBiz-Attack.jar

Hay tres módulos:

  • Detección de vulnerabilidades

    1

    Solo es necesario introducir la URL de destino; no añadas rutas adicionales, de lo contrario afectará a la explotación de los módulos posteriores. Solo se admiten solicitudes HTTPS, y la velocidad de ejecución depende del rendimiento del servidor web.

    No modifiques la URL tras completar la verificación; la explotación posterior obtendrá la URL desde este campo.

  • Ejecución de comandos

    Antes de usarlo, debes completar la verificación de la vulnerabilidad. Se emplea CVE-2023-51467 para ejecutar comandos, lo que también facilita la visualización de la salida.

    2

    Si la ejecución falla, se devuelve el mensaje Not executed for security reason.

    Algunos comandos no pueden ejecutarse porque (posiblemente) security.properties contiene una lista negra configurada.

    3

    Aun así, se puede ejecutar una reverse shell. Si la experiencia de este módulo no es buena, pasa al siguiente.

  • Inyección de webshell en memoria

    ⚠️Úsalo con precaución; el daño es irreversible.

    Antes de usarlo, debes completar la verificación de la vulnerabilidad. Se utiliza la deserialización de CVE-2023-49070 para inyectar el webshell en memoria. El módulo admite la inyección de webshell en memoria CMD/Behinder; en principio, solo se puede inyectar uno.
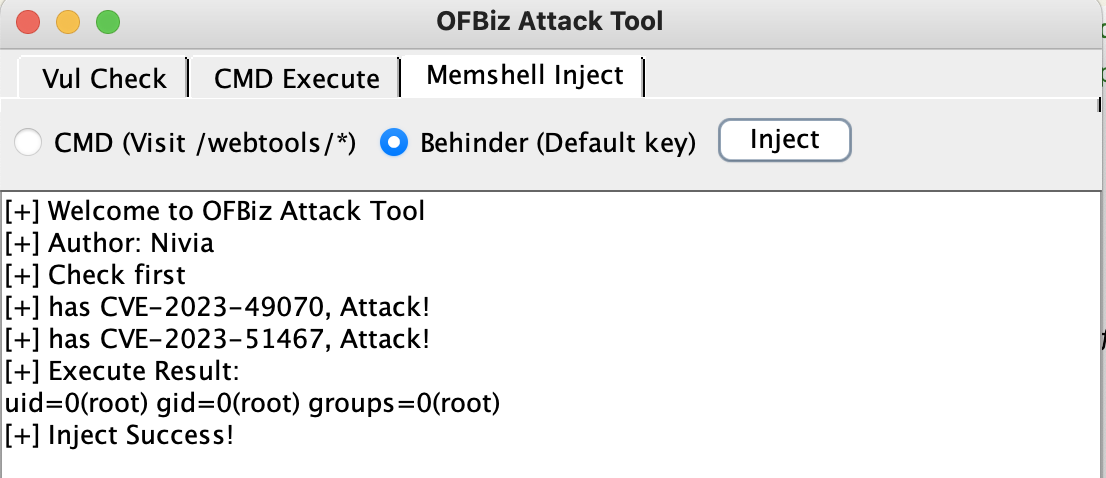
    4

    Conéctate a Behinder con la contraseña por defecto; no olvides la / final.

    5

    Ambos tipos de webshell en memoria se inyectan en el Filter de /webtool/*.

Conclusión

⚠️Esta herramienta es solo para el aprendizaje y el intercambio; no la utilices con fines ilegales.

Si algún módulo te ha dado una mala experiencia, te pido disculpas. Por favor, aporta sugerencias para la herramienta, que se irá mejorando en el futuro 🙏

Gracias por usarla.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





