Investigación de vulnerabilidades, verificación no destructiva de CVE (CVE-2026-23813 ArubaOS-CX) y suites automatizadas de endurecimiento de Linux/PHP — por Abishek M A (CyberAeonic)

Autor: Abishek M A (@cyberaeonic) — InCTF 2026 National Finals Qualifier • CCNA • Offensive & Defensive Security Engineering
Este repositorio contiene metodologías saneadas de verificación de vulnerabilidades, sondas diferenciales de límites de autenticación y suites automatizadas de hardening en tiempo de ejecución desarrolladas durante investigaciones de seguridad y validaciones de laboratorio.
CVE-2026-23813)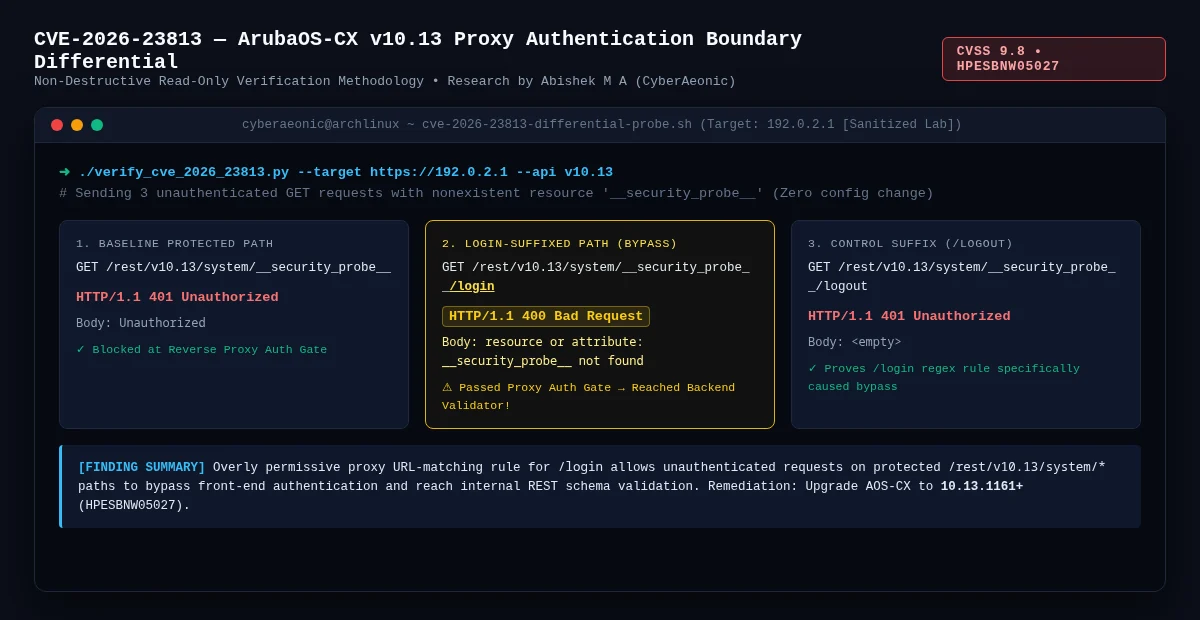
Se desarrolló una metodología de sondeo HTTP diferencial 100% de solo lectura y no destructiva para verificar la omisión de los límites de autenticación del proxy inverso en dispositivos de red HPE ArubaOS-CX (v10.13) compatible con CVE-2026-23813 (CVSS 9.8, Aviso HPESBNW05027).
En lugar de ejecutar cambios de configuración destructivos o cargas útiles de restablecimiento de contraseña en infraestructura en producción, esta técnica utiliza un recurso intencionalmente inexistente (__security_probe__) a través de tres rutas diferenciales para demostrar si la regla regex del proxy front-end permite que las solicitudes con sufijo /login atraviesen la puerta de autenticación:
| Tipo de Sonda | Solicitud HTTP No Autenticada | Estado | Cuerpo de la Respuesta | Interpretación del Límite |
|---|---|---|---|---|
| 1. Línea Base Protegida | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Bloqueado en la Puerta de Autenticación del Proxy Inverso |
| 2. Omisión por Sufijo | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Puerta de Autenticación del Proxy Omitida → Se Alcanzó el Validador de Esquema del Backend |
| 3. Sufijo de Control | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Bloqueado en la Puerta del Proxy (confirma la especificidad del sufijo /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)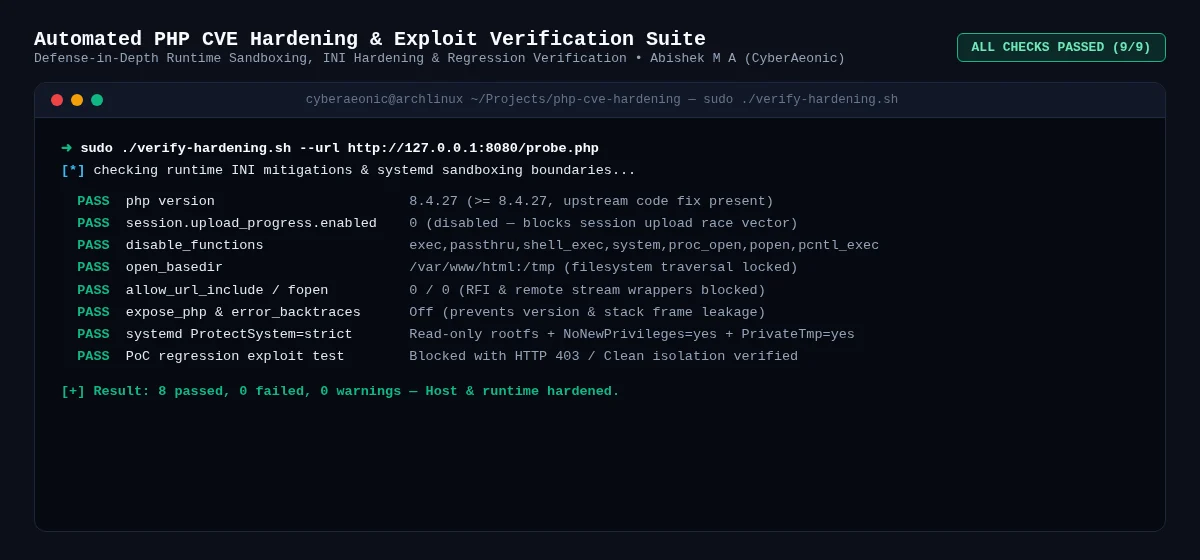
Una suite integral de hardening de defensa en profundidad, sandboxing y verificación de regresión diseñada para mitigar vulnerabilidades críticas de PHP/CGI y de condiciones de carrera en la carga de sesiones (mitigaciones de la clase CVE-2026-109618 / CVE-2026-109619) en servidores Linux de producción.
php-cve-hardening/apply-hardening.sh: Automatiza el bloqueo de php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) y aplica un sandboxing estricto del servicio systemd (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh: Motor de verificación de doble modo (inspección del host local + comprobación de sonda remota con --url) con salida JSON que reporta PASS/FAIL en todos los controles de mitigación.update-php.sh y rollback.sh: Scripts de actualización segura y reversión atómica de configuración para respuesta a incidentes sin tiempo de inactividad.@cyberaeonicgithub.com/cyberaeonic/Reaper): Plataforma de inteligencia de secretos y exposición de repositorios en Go de alta concurrencia con puntuación de entropía de Shannon y grupos de trabajadores.github.com/cyberaeonic/reaper-agent): Remediador de secretos con IA que preserva la privacidad, enmascara credenciales en memoria y abre PRs de corrección automatizados en GitHub.github.com/cyberaeonic/vocal.sh): Detector de fuerza bruta SSH en tiempo real para /var/log/auth.log de Linux y daemon de alerta auditiva para el SOC de <130ms.







