
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-3796 — Prueba de concepto del exploit para CVE-2026-3796, que demuestra la terminación arbitraria de procesos a través de un controlador vulnerable de QAX. Incluye instrucciones de uso y está destinado a fines educativos y de investigación. | Kitploit
Herramientas/GitHubGitHub/cwjchoi01/cve-2026-3796
Análisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHubcwjchoi01/cve-2026-3796

CVE-2026-3796

Prueba de concepto del exploit para CVE-2026-3796, que demuestra la terminación arbitraria de procesos a través de un controlador vulnerable de QAX. Incluye instrucciones de uso y está destinado a fines educativos y de investigación.

Ver Repositorio
4138hace 8 mesesAún no revisado
Compartir

CVE-2026-3796

En QAX Virus Removal, versión del 2025-10-22 y anteriores, el controlador afectado QKSecureIO_Imp.sys depende de la imagen del proceso llamador para determinar si se le permite comunicarse con el controlador mini filter. Los atacantes podrían suplantar la imagen de un proceso llamador legítimo mediante tácticas como DLL sideloading o Process Injection para enviar un mensaje con un payload específico al mini filter y realizar la terminación arbitraria de procesos, incluidos procesos protegidos.

Antecedentes

La aplicación se utiliza para eliminar virus. Una de las funciones importadas del controlador de la aplicación es ZwTerminateProcess; hay una falta de verificación sobre el proceso proporcionado para eliminar, lo que permite la terminación arbitraria de procesos. También hay una verificación simple por parte del controlador sobre la identidad del proceso llamador, que puede omitirse mediante técnicas como DLL sideloading.

Uso

  1. Compile el proyecto en x86
  2. Coloque el controlador en C:\Windows\system32\drivers
  3. En un símbolo del sistema como Administrador, ejecute set pid=<your_target_pid_to_kill>
  4. Ejecute el ejecutable

Nota: El controlador vulnerable no se compartirá en este proyecto.
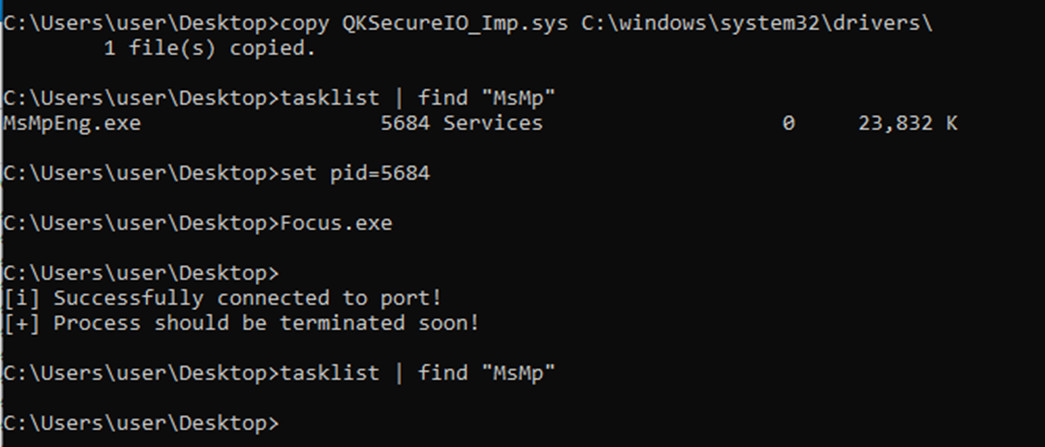
Salida de Ejemplo

image

Aviso Legal

Esta herramienta es solo para fines educativos y de investigación. Úsela únicamente en sistemas que le pertenezcan o para los cuales tenga permiso explícito de prueba. El autor no es responsable de ningún uso indebido o daño causado por este programa.

Invítame un Café

Buy Me A Coffee

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





