

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/cucadili/cve-2017-3066
Análisis de VulnerabilidadesExplotaciónEvasión de IDS/IPSExplotación de Aplicaciones WebDetección de IntrusionesAprendizaje y Educación
GitHubcucadili/cve-2017-3066

CVE-2017-3066

Análisis y explotación de CVE-2017-3066, un RCE por deserialización de Java en la biblioteca BlazeDS de Adobe ColdFusion, con reglas de detección de Suricata e integración de payload de ysoserial.

Ver Repositorio
272hace 7 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2017-3066

Descripción

Adobe ColdFusion utiliza el formato de mensaje de Action (AMF). El Protocolo AMF es un protocolo de serialización binaria personalizado. Tiene dos formatos: AMF0 y AMF3. El mensaje de acción consiste en cabeceras y cuerpos. Existen varias implementaciones de AMF en diferentes lenguajes. Para Java tenemos Adobe BlazeDS (ahora Apache BlazeDS) que también se usa en Adobe ColdFusion. Adobe ColdFusion se ve afectado por una falla de deserialización de Java en su biblioteca Apache BlazeDS cuando maneja objetos Java no confiables, lo que además otorga al atacante el permiso de atacar de forma remota como una vulnerabilidad de ejecución remota de código.

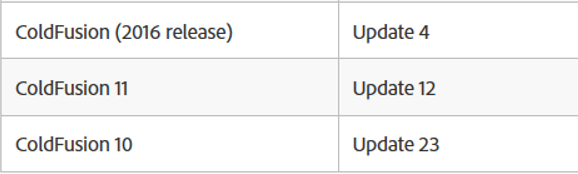
Versión Vulnerable

texto alternativo

Versión Actualizada

texto alternativo

Comparación de la versión vulnerable y la actualizada

WinMerge Archivos de actualización: texto alternativo

La biblioteca flex-messaging-core.jar contiene la clase flex.messaging.validators.ClassDeserializationValidator que realiza la validación. Por lo tanto, se descompiló por separado usando el Descompilador de Java y se lanzó nuevamente para comparación en WinMerge.

texto alternativo

Instalación

Instalación y explotación: https://github.com/vulhub/vulhub/tree/master/coldfusion/CVE-2017-3066

Suricata

En el archivo "test.rules " se presenta una regla para la utilidad Suricata. La regla permite detectar tráfico de red de vulnerabilidades explotables. La regla está conectada en el /etc/suricata/suricata file.yaml:

    default-rule-path: /etc/suricata 
    rule-files: 
     - test.rules

EJECUTAR:

suricata -c /etc/suricata/suricata.yaml –I ens33

Registro /var/log/suricata/fast.log

Firma 79 73 6F 73 65 72 69 61 = ysoserial

Descargar herramienta





