cosmonic-labs/demo-zip-rce-sandbox
Demostración en vivo: el mismo crate zip vulnerable de Rust (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) contenido por un sandbox de Cosmonic WebAssembly con política de denegación por defecto.

Lee la historia completa en el blog de Cosmonic: Stopping Remote Code Execution with a Sandbox
El crate zip de Rust publicó dos vulnerabilidades graves con nueve días de diferencia, una de ellas con CVSS 10.0.
Este repositorio ejecuta ese mismo código vulnerable, sin parchear, dentro de un sandbox
Cosmonic con política de denegación por defecto, y te permite lanzarle archivos manipulados reales. Todos los
ataques se ejecutan. Ninguno de ellos puede hacer nada.
Paso a paso: Extractor de zip en sandbox (el recorrido en la documentación)
No puedes ejecutar lo que no tienes. Un sandbox no tiene que reconocer el ataque. Empieza sin nada y entrega al código solo las capacidades que le concedes: aquí, una carpeta temporal y ninguna red. Consulta los principios de las plataformas de agentes seguras.
La página de la demo tiene un botón rojo por escenario. Cada uno transmite un archivo manipulado real al sandbox; nada está parcheado.
| Botón | Vulnerabilidad | Qué hace el archivo manipulado | En el sandbox |
|---|---|---|---|
| Bug 1: bits setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Tres entradas llevan bits setuid, setgid y sticky. En un extractor Unix, otorgarían a un archivo extraído privilegios de root. | Los tres bits llegan al informe; ninguno se aplica. |
| Bug 2: zip slip | CWE-22 / CWE-59 · zip slip mediante enlaces simbólicos | Tres entradas de enlace simbólico apuntan a rutas conocidas fuera de la carpeta: /etc/cron.d, /root/.ssh/authorized_keys y /tmp. zip 8.6.0 rechaza los nombres ../, pero en Unix su extract() planta estos enlaces sin comprobarlos. | Los tres acaban como archivos planos que contienen el texto de destino; no existe ningún enlace. |
| Bug 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | El directorio central muestra un release-notes.txt al escáner; la cabecera local indica al extractor en streaming del crate que escriba home/you/.ssh/authorized_keys. | La escritura encubierta se respeta, pero acaba dentro de /tmp/unzip, una carpeta desechable. |
| Ejecutar todos los ataques | los tres a la vez | Un archivo que contiene todos los ataques anteriores. | Todo lo anterior, contenido en conjunto. |
Otros identificadores, por si los buscas: RUSTSEC-2026-0367 es GHSA-vv5m-jxxh-4627 (CWE-732), y CVE-2026-115905 es GHSA-m665-v7pm-7grj (CWE-436).
Ambos avisos afectan a zip 8.6.0, la versión usada aquí a propósito. En tu propio código, actualiza a
zip 9.0.5, que corrige ambos.
Instala Cosmonic Desktop. Ejecuta componentes WebAssembly como
cargas de trabajo en sandbox en macOS, Windows y Linux, y escucha en 127.0.0.1:8200.
Aplica el manifiesto. deploy/zip-sandbox.workload.yaml
fija ambos componentes por digest en ghcr, así que no hay nada que compilar. La ruta más sencilla es un asistente de IA
conectado al servidor MCP de Desktop
(Conectar agentes de programación):
"Aplica
deploy/zip-sandbox.workload.yamla Cosmonic Desktop y luego muéstrame su estado."
O copia el manifiesto en workloads/default/zip-sandbox.yaml dentro del directorio de estado de Desktop
(cosmonicd paths lo muestra).
Abre http://zip-sandbox.localhost:8200/ y pulsa los botones rojos, uno por escenario, o sube tu propio zip.
Un detalle importante. El extractor necesita su volumen
/tmp/unzip. Las rutas de despliegue rápido de Desktop (cosmonic dev, borradores publicados, pegar un enlace de imagen) construyen una especificación solo a partir de la imagen y descartan la secciónvolumes, y entonces el extractor responde"sandbox unavailable". Aplica el manifiesto tal como está escrito.
Cada escenario tiene un modo API y un archivo descargable, para que puedas inspeccionar los bytes sin procesar:
| Escenario | Ejecútalo | Descarga el archivo |
|---|---|---|
| Bug 1: bits setuid | /run?mode=suid (el predeterminado) | /suid.zip |
| Bug 2: zip slip | /run?mode=slip | /slip.zip |
| Bug 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| Ejecutar todos los ataques | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Una serie contenida de informes de mode=all:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ es una pequeña CLI que ejecuta el mismo crate vulnerable directamente en
macOS o Linux, sin sandbox, para que puedas observar primero cómo los ataques tienen éxito. Requiere una toolchain de Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
El bug 1 termina con VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, y
ls -l en el archivo extraído muestra -rwsr-xr-x. El bug 3 muestra al escáner viendo
release-notes.txt mientras que el extractor de streaming escribe config/app.conf. El mismo código, el mismo tipo
de archivo; la única diferencia es lo que se le pasó al código.
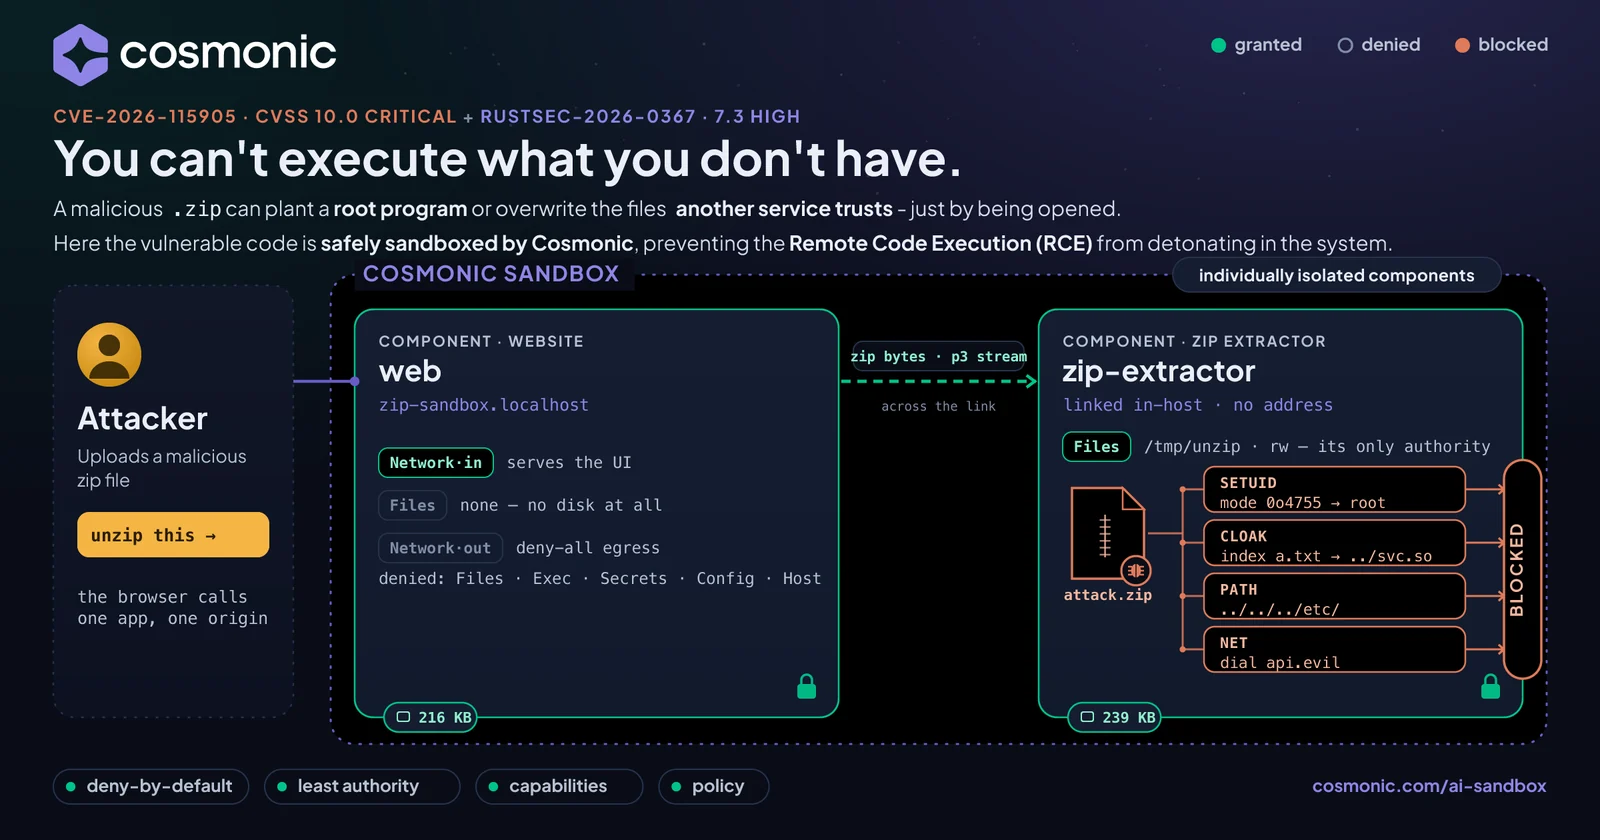
Una carga de trabajo, dos componentes WebAssembly, cada uno con su propio sandbox y sus propios permisos. web transmite el
archivo subido a extractor a través de un stream<u8> activo dentro del host; el navegador solo habla
con web.
| Componente | Sistema de archivos | Red | HTTP | Función |
|---|---|---|---|---|
web | ninguno | sin salida | sirve wasi:http/handler | UI y subida; nunca almacena el archivo |
extractor | solo /tmp/unzip (efímero) | sin salida | ninguno, accesible solo a través del enlace | la descompresión, con el crate vulnerable |
Esos permisos son toda la mitigación: