

Genera contenido de seguridad SCAP, Ansible, Bash y CEL para la evaluación de cumplimiento y el endurecimiento automatizado en hosts Linux, contenedores y Kubernetes.


El propósito de este proyecto es crear contenido de políticas de seguridad para varias plataformas — Red Hat Enterprise Linux, Fedora, Ubuntu, Debian, SUSE Linux Enterprise Server (SLES),... — así como productos — Firefox,... Nuestro objetivo es hacer que sea lo más fácil posible escribir contenido de seguridad nuevo y mantener el existente en todos los formatos de uso común.
"Contenido SCAP" se refiere a documentos en los formatos XCCDF, OVAL y flujo de datos fuente SCAP. Estos documentos pueden presentarse en diferentes formas y por diferentes organizaciones para satisfacer sus necesidades de automatización de seguridad e implementación técnica. Para uso general, recomendamos los flujos de datos fuente SCAP porque contienen todos los datos que necesita para evaluar y poner las máquinas en cumplimiento. Los flujos de datos son parte de nuestros archivos ZIP de lanzamiento.
"Contenido Ansible" se refiere a los playbooks de Ansible generados a partir de perfiles de seguridad. perfiles. Estos se pueden usar tanto en modo de verificación (check-mode) para evaluar el cumplimiento, como en modo de ejecución (run-mode) para poner las máquinas en cumplimiento. Publicamos estos en Ansible Galaxy así como en los archivos ZIP de lanzamiento.
"Archivos de corrección Bash" se refiere a scripts de Bash generados a partir de perfiles de seguridad. perfiles. Están pensados para ejecutarse en las máquinas para ponerlas en cumplimiento. Recomendamos usar otros formatos, pero entendemos que para algunos escenarios de implementación bash es la única opción.
"Contenido CEL" se refiere al contenido de cumplimiento que utiliza el Lenguaje de Expresiones Comunes (CEL) para plataformas Kubernetes y OpenShift. El contenido CEL se genera como archivos YAML y está diseñado para la evaluación nativa de recursos de Kubernetes a través del operador de cumplimiento (compliance-operator), sin requerir acceso shell a los nodos. Este formato se utiliza para comprobaciones de cumplimiento a nivel de plataforma en sistemas de orquestación de contenedores.
Queremos que múltiples organizaciones puedan desarrollar contenido de seguridad de manera eficiente. Al aprovechar el potente sistema de compilación de este proyecto, evitamos tanta redundancia como sea posible.
El sistema de compilación combina los archivos de reglas YAML fáciles de editar con comprobaciones OVAL, fragmentos de tareas de Ansible, correcciones Bash y otros archivos. Se proporciona plantillas en cada paso para evitar código repetitivo. Los identificadores de seguridad (CCE, NIST ID, STIG, ...) aparecen en todos nuestros formatos de salida, pero todos provienen de los archivos de reglas YAML.
Entendemos que, dependiendo de las necesidades de su organización, es posible que necesite utilizar un formato de contenido de seguridad específico. Le dejamos a usted elegir.
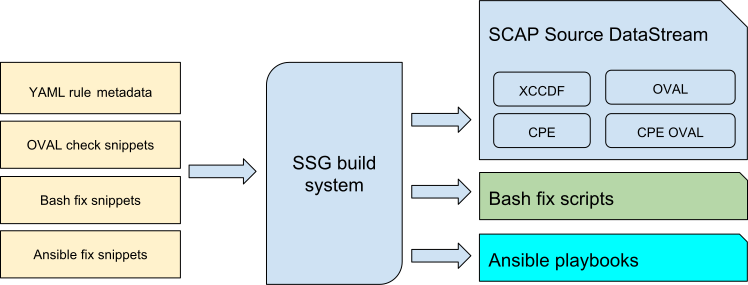
Usamos un formato de reglas YAML inspirado en OpenControl para la entrada. Escriba una vez y genere contenido de seguridad en XCCDF, Ansible y otros.
title: 'Configure The Number of Allowed Simultaneous Requests'

description: |-
    The <tt>MaxKeepAliveRequests</tt> directive should be set and configured to
    <sub idref="var_max_keepalive_requests" /> or greater by setting the following
    in <tt>/etc/httpd/conf/httpd.conf</tt>:
    <pre>MaxKeepAliveRequests {{{ xccdf_value("var_max_keepalive_requests") }}}</pre>

rationale: |-
    Resource exhaustion can occur when an unlimited number of concurrent requests
    are allowed on a web site, facilitating a denial of service attack. Mitigating
    this kind of attack will include limiting the number of concurrent HTTP/HTTPS
    requests per IP address and may include, where feasible, limiting parameter
    values associated with keepalive, (i.e., a parameter used to limit the amount of
    time a connection may be inactive).

severity: medium

identifiers:
    cce: "80551-5"
Nuestro contenido de seguridad se puede utilizar para escanear máquinas físicas (bare-metal), máquinas virtuales, imágenes de máquinas virtuales (qcow2 y otras), contenedores (incluido Docker) e imágenes de contenedores.
Usamos comprobaciones de plataforma para detectar si debemos o no evaluar algunas de las reglas. Por ejemplo: las comprobaciones de particiones separadas tienen mucho sentido en máquinas físicas pero van en contra de las prácticas recomendadas en contenedores.
El método preferido de instalación es mediante el gestor de paquetes de su distribución. En Red Hat Enterprise Linux y Fedora puede utilizar:
yum install scap-security-guide
En Debian (sid), puede utilizar:
apt install ssg-debian  # for Debian guides
apt install ssg-debderived  # for Debian-based distributions (e.g. Ubuntu) guides
apt install ssg-nondebian  # for other distributions guides (RHEL, Fedora, etc.)
apt install ssg-applications  # for application-oriented guides (Firefox, JBoss, etc.)
Descargue el archivo ZIP de SSG precompilado desde la página de lanzamientos. Cada archivo ZIP es un archivo con flujos de datos fuente SCAP ya preparados.

