 completetech-security/php2shell-check
Comprobador de exposición Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) con informes HTML de marca. Python de archivo único, sin dependencias, sin payloads de explotación.





Triaje pasivo para sitios web que anuncian una versión de PHP afectada por PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · archivo único, sin dependencias
php2shell-check lee la versión de PHP que un sitio web ya anuncia en sus encabezados de respuesta públicos y la compara con la corrección oficial upstream para cada rama de PHP. No envía payloads de explotación, respeta robots.txt y reporta la incertidumbre con honestidad: una versión oculta, conflictiva o compilada por el proveedor es unknown, nunca "segura".
robots.txt, con TLS verificado y un User-Agent descriptivo.php2shell_exploitability=not_tested.wordpress_check.py usa solo la biblioteca estándar de Python. El nombre del archivo y el User-Agent predeterminado se conservan por compatibilidad; WordPress no es necesario para la evaluación de PHP2Shell.[!IMPORTANT] La exposición potencial no es explotabilidad confirmada. Los encabezados no pueden revelar el SAPI de PHP, los backports del proveedor ni el estado real de los parches. Trate cada resultado como un aviso para que un administrador lo verifique. Verifique solo sitios web que esté autorizado a evaluar.
Requiere Python 3.10 o superior en Windows, macOS o Linux. No hay nada que instalar: ni paquete pip, ni clave de API, ni navegador, ni base de datos. Use python3 donde así se llame Python en su sistema.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt es un archivo de texto con un sitio web autorizado por línea; websites.example.txt muestra el formato usando dominios de ejemplo reservados. Consulte Uso para las reglas de entrada y las opciones.
Cada resultado de sitio web incluye php2shell_status:
| Estado | Significado |
|---|---|
potentially_affected | Se anuncia una versión de PHP completa y sin calificativos por debajo de la corrección de su rama. Solicite al administrador que lo verifique. |
fixed_version_reported | La versión anunciada cumple con la corrección de su rama. Esta es una versión reportada, no un parche verificado ni una garantía de buen estado. |
unknown | Versión oculta, parcial, conflictiva, preliminar, calificada por el proveedor o fuera de las ramas 8.2–8.5 cubiertas. |
| Rama de PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Corregido en | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Los umbrales provienen de los avisos del proyecto PHP para CVE-2026-109618 y CVE-2026-109619, verificados el 2026-10-21. La tabla está integrada en el script y no se actualiza desde internet. Las distribuciones como Ubuntu aplican correcciones retroportadas sin cambiar el número de versión upstream, por lo que las compilaciones empaquetadas siempre son unknown.
Los resultados operativos son independientes de los resultados de la evaluación. Una ejecución completada puede contener objetivos que fueron bloqueados, que agotaron el tiempo de espera o que estaban fuera del alcance; esas filas tienen una evaluación unknown, no un hallazgo negativo. Consulte la referencia completa para los valores de status y fetch_status de la detección y todos los campos de salida, y la metodología de evaluación para saber cómo se clasifica cada versión.
--format html genera un único archivo sin conexión con su logotipo, mosaicos de resumen y todos los resultados ordenados por riesgo. Se adapta al tema claro u oscuro del lector e imprime correctamente.
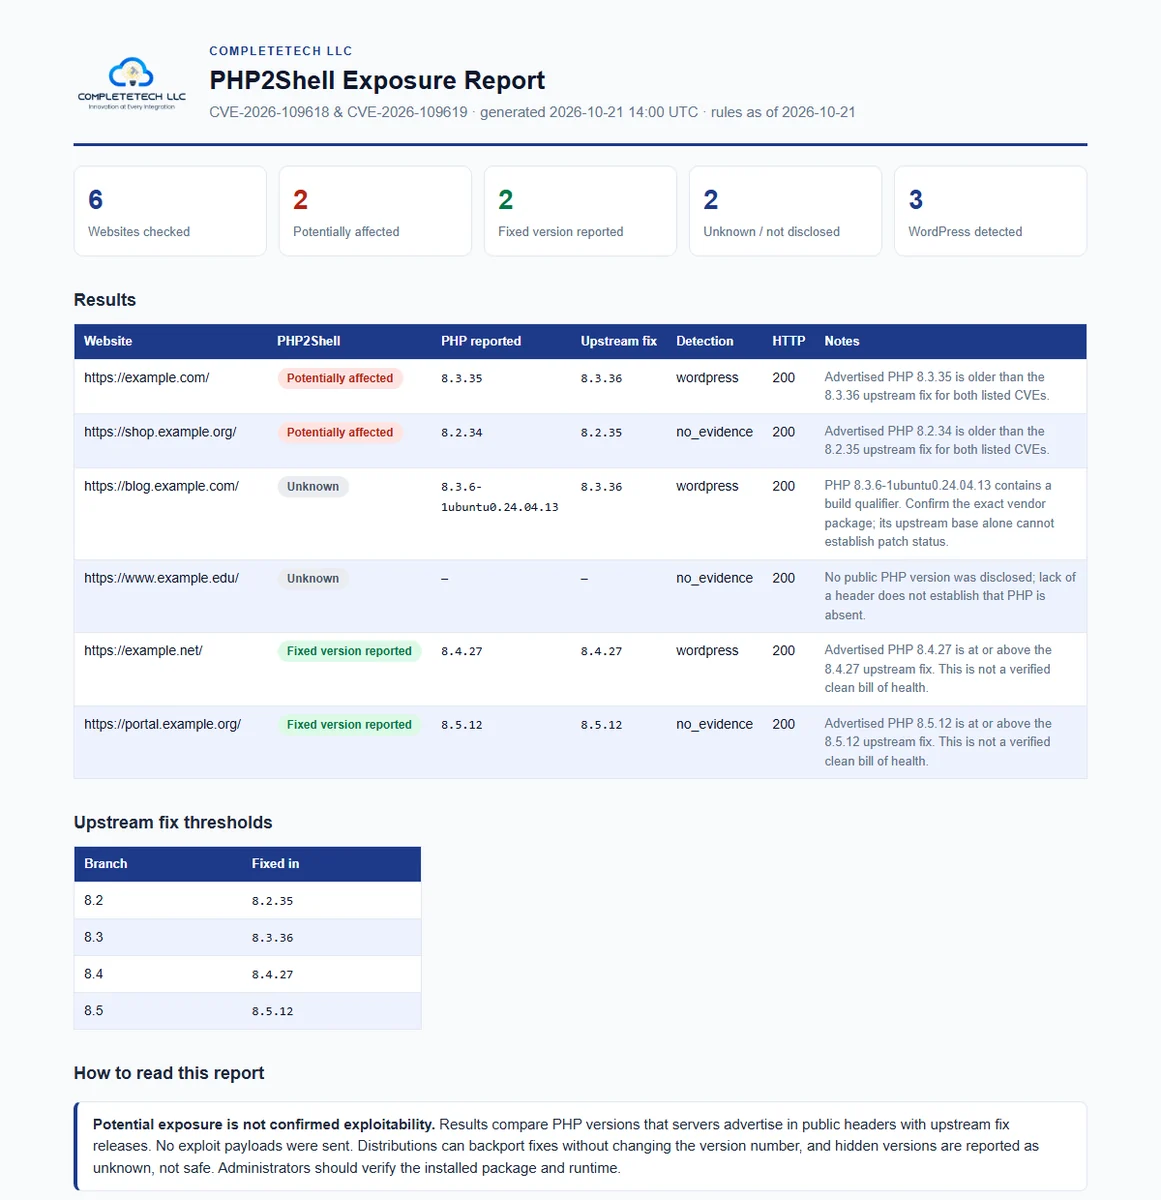
Ejemplo sintético construido a partir de dominios reservados example.*. Ver el HTML.
Use --logo path/to/logo.png y --brand "Your Company" para personalizar el informe con la marca de su propia organización. CSV y JSON siguen disponibles para hojas de cálculo y pipelines.
/robots.txt del origen y se detiene si la página no está permitida.GET ordinaria a la página, con TLS verificado y un User-Agent honesto.X-Powered-By y Server, además de los marcadores de WordPress en el HTML ya devuelto.






