

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
node-cve-2026-58044-check — Comprobador de evidencias offline de Node.js para CVE-2026-58044: contrabando de solicitudes por límite de cabeceras HTTP. Python en un solo archivo; informes JSON/CSV/HTML; sin cargas útiles de explotación. | Kitploit
Herramientas/GitHubGitHub/completetech-security/node-cve-2026-58044-check
Herramientas DefensivasEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónRespuesta a Incidentes
GitHubcompletetech-security/node-cve-2026-58044-check

node-cve-2026-58044-check

Comprobador de evidencias offline de Node.js para CVE-2026-58044: contrabando de solicitudes por límite de cabeceras HTTP. Python en un solo archivo; informes JSON/CSV/HTML; sin cargas útiles de explotación.

Compartir
Ver RepositorioSitio web
112hace 23 díasAún no revisado

node-cve-2026-58044-check por CompleteTech LLC

Tests Python 3.10+ Sin dependencias en tiempo de ejecución Licencia AGPL-3.0 o comercial

node-cve-2026-58044-check

Verificador de evidencias sin conexión para CVE-2026-58044 — Node.js: contrabando de solicitudes por límite de cabeceras HTTP. Compara las versiones de Node.js que usted reporta con las versiones corregidas indicadas en el aviso upstream y genera un informe de triaje en CSV, JSON o HTML.

  • Alcance
  • Requisitos
  • Inicio rápido
  • Vista previa de informe sintético
  • Uso
  • Instantánea de reglas
  • Interpretación de resultados
  • Formatos de inventario
  • Formatos de informe
  • Límites, códigos de salida e interrupciones
  • Tratamiento de datos
  • Fuentes y procedencia
  • Documentación del proyecto y licencia

Alcance

El verificador compara versiones de runtime reportadas por el operador. Se trata de triaje de evidencias de versión, no de un escáner de vulnerabilidades.

  • Nunca contacta con sitios web, ejecuta Node.js o código del proyecto, ni envía cargas de explotación. No se implementa ningún modo de red.
  • No escanea la máquina actual. Proporcione una versión exacta obtenida del proceso desplegado. Una URL pública no es un inventario.
  • Las versiones ocultas, las compilaciones personalizadas, las evidencias contradictorias y las líneas de versión no cubiertas permanecen como unknown.
  • Cada resultado lleva exploitability: not_tested. No se realiza ni se implica ninguna explotación, verificación de parches desplegados ni evaluación en producción.
  • fixed_version_reported significa que la versión reportada es igual o superior a la versión corregida upstream. No es prueba de que el runtime desplegado esté parcheado.

Requisitos

  • Python 3.10 o posterior, solo biblioteca estándar. Sin dependencias en tiempo de ejecución; el ejecutable node_cve_2026_58044_check.py puede copiarse por sí solo.
  • La CI ejecuta las pruebas unitarias solo locales en Python 3.10 y 3.14, en Ubuntu y Windows.

Inicio rápido

# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding

# List all options
python node_cve_2026_58044_check.py --help

Se requiere al menos uno de --version, --inventory o --csv-list. El formato de salida predeterminado es CSV, escrito en stdout.
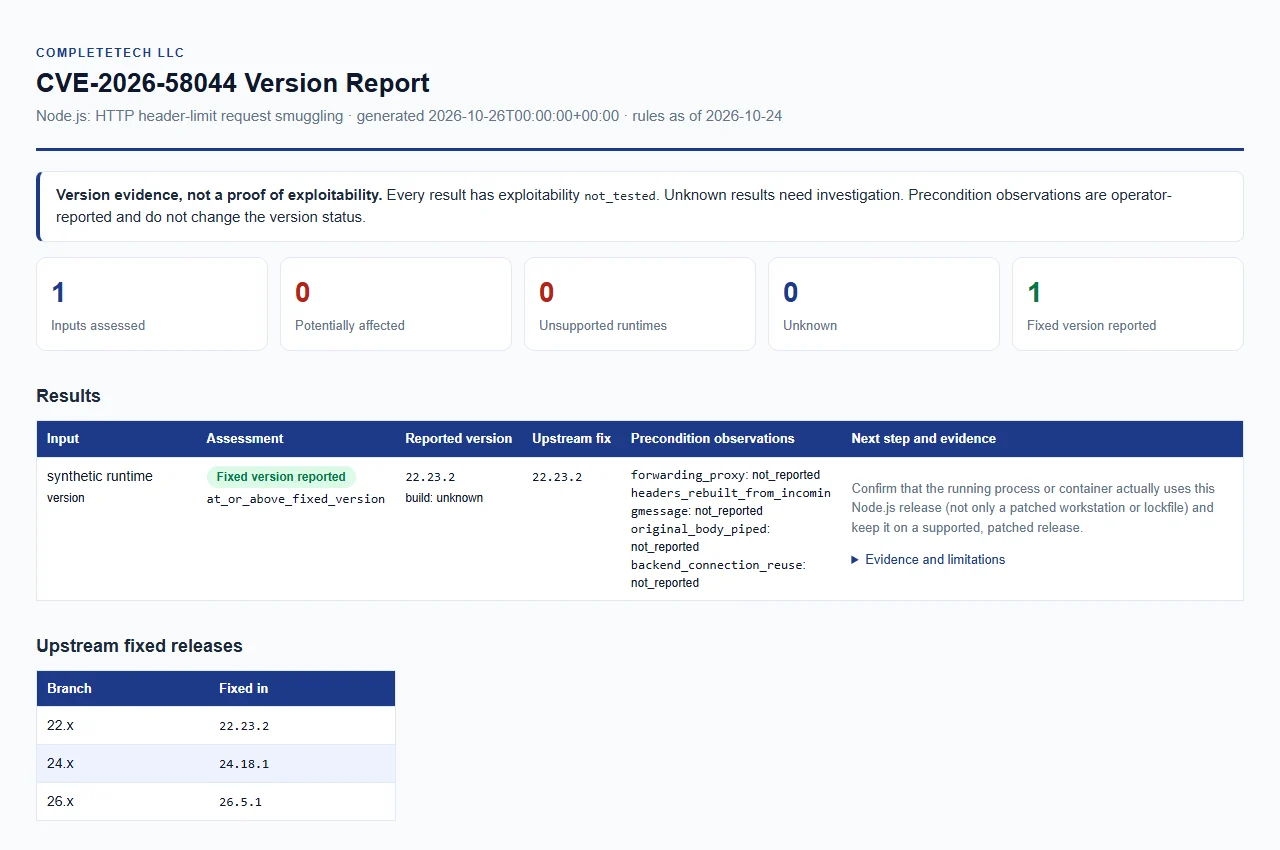
Vista previa del informe sintético

Informe sintético de Node.js

Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.

Uso

--version, --inventory y --csv-list se pueden combinar y repetir en una misma ejecución. Cada valor de --version, y cada entrada de inventario o CSV, describe un runtime distinto. Los informes JSON, CSV y HTML se generan a partir de la misma evidencia.

Opciones de línea de comandos

OpciónPropósito
--version VERSION (alias --node-version)Evalúa sin conexión una versión de Node.js proporcionada explícitamente. Se acepta una v inicial. Repetible.
--build-source SOURCEProcedencia de las compilaciones de --version, como máximo 512 caracteres. El valor predeterminado unknown se compara como upstream, al igual que upstream, official y official_upstream (sin distinción de mayúsculas en ASCII). Cualquier otro valor, como el nombre de un proveedor, produce vendor_build_unverified.
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuseCada uno acepta true o false. Registra una observación del operador para las entradas de --version. Consulte Observaciones de precondiciones.
--inventory FILEObjeto JSON o array de entradas. Repetible. Consulte Formatos de inventario.
--csv-list FILELista CSV con una columna node_version. Repetible.
--format csv|json|htmlFormato del informe. Predeterminado: csv.
--output FILEGuarda el informe en un archivo nuevo. Predeterminado: stdout.
--forceReemplaza un archivo de salida existente.
--brand NAMENombre de la organización mostrado en el informe HTML, como máximo 512 caracteres. Predeterminado: CompleteTech LLC.
--fail-on-findingSale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime.
--tool-versionImprime el nombre y la versión de la herramienta.

Archivos de salida

  • Los informes existentes están protegidos a menos que se especifique --force explícitamente. El directorio de salida debe existir previamente.
  • Un archivo de entrada nunca puede sobrescribirse, ni siquiera con --force.
  • Los informes se generan completamente en memoria y luego se publican de forma atómica mediante un archivo temporal en el directorio de salida. Sin --force, el archivo se publica mediante un enlace duro; en un sistema de archivos sin enlaces duros, elija otro sistema de archivos o pase --force explícitamente.
  • La salida va a stdout cuando se omite --output.

Instantánea de reglas

Revisada el 2026-10-24 contra el aviso oficial de la versión y las versiones corregidas enlazadas (consulte Fuentes y procedencia).

Versión mayor de Node.jsVersión corregida
22.x22.23.2
24.x24.18.1
26.x26.5.1
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








