
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
node-cve-2026-106074-check — Comprobador de evidencias de Node.js sin conexión para CVE-2026-106074: duplicación de caché de entropía criptográfica en snapshots. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación. | Kitploit
Herramientas/GitHubGitHub/completetech-security/node-cve-2026-106074-check
Herramientas DefensivasEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesScripting y AutomatizaciónAuditoría de ConfiguraciónRecopilación de InformaciónUtilidades y FrameworksRespuesta a Incidentes
GitHubcompletetech-security/node-cve-2026-106074-check

node-cve-2026-106074-check

Comprobador de evidencias de Node.js sin conexión para CVE-2026-106074: duplicación de caché de entropía criptográfica en snapshots. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.

Ver RepositorioSitio web
1hace 23 díasAún no revisado
Compartir

node-cve-2026-106074-check por CompleteTech LLC

Tests Python 3.10+ Sin dependencias en tiempo de ejecución Licencia AGPL-3.0 o comercial

node-cve-2026-106074-check

Verificador offline de evidencia de versiones para CVE-2026-106074 — Node.js: duplicación de la caché de entropía criptográfica en snapshots.

Compara las versiones de Node.js que usted reporta con las versiones corregidas indicadas en la publicación oficial de seguridad de Node.js de octubre de 2026 y clasifica cada una como potentially_affected, fixed_version_reported, unsupported_runtime o unknown. Los resultados son evidencia para el triaje, no una evaluación en tiempo de ejecución, una atestación de parches ni una verificación de explotación.

Contenido

  • Alcance
  • Requisitos
  • Inicio rápido
  • Vista previa de informe sintético
  • Versiones corregidas y clasificación
  • Entradas
  • Opciones de línea de comandos
  • Informes y resultados
  • Límites, códigos de salida e interrupción
  • Fuentes y procedencia
  • Documentos del proyecto
  • Contribución, seguridad y licencia

Alcance

  • Solo versiones reportadas. El verificador nunca escanea la máquina actual. Proporcione la versión exacta tomada del proceso o contenedor desplegado; una URL pública no es un inventario.
  • Offline. Nunca contacta sitios web, ejecuta Node.js ni código del proyecto, ni envía payloads de explotación, y no se implementa ningún modo de red.
  • Conservador. Las versiones ocultas, las compilaciones personalizadas, la evidencia contradictoria y las líneas de versión no cubiertas permanecen como unknown.
  • No se prueba la explotabilidad. Cada resultado incluye exploitability: not_tested.
  • Uso autorizado. Evalúe únicamente los runtimes e inventarios que esté autorizado a inspeccionar.

Requisitos

Python 3.10 o superior y únicamente la biblioteca estándar. No hay dependencias en tiempo de ejecución, y node_cve_2026_106074_check.py puede copiarse y usarse de forma independiente. La CI ejecuta las pruebas en Ubuntu y Windows con Python 3.10 y 3.14.

Inicio rápido

# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help

CSV es el formato predeterminado y stdout es el destino predeterminado. --version es repetible y puede combinarse con --inventory y --csv-list; cada valor o entrada describe un entorno de ejecución independiente. JSON, CSV y HTML se generan a partir de la misma evidencia. Consulte Opciones de línea de comandos para más detalles.
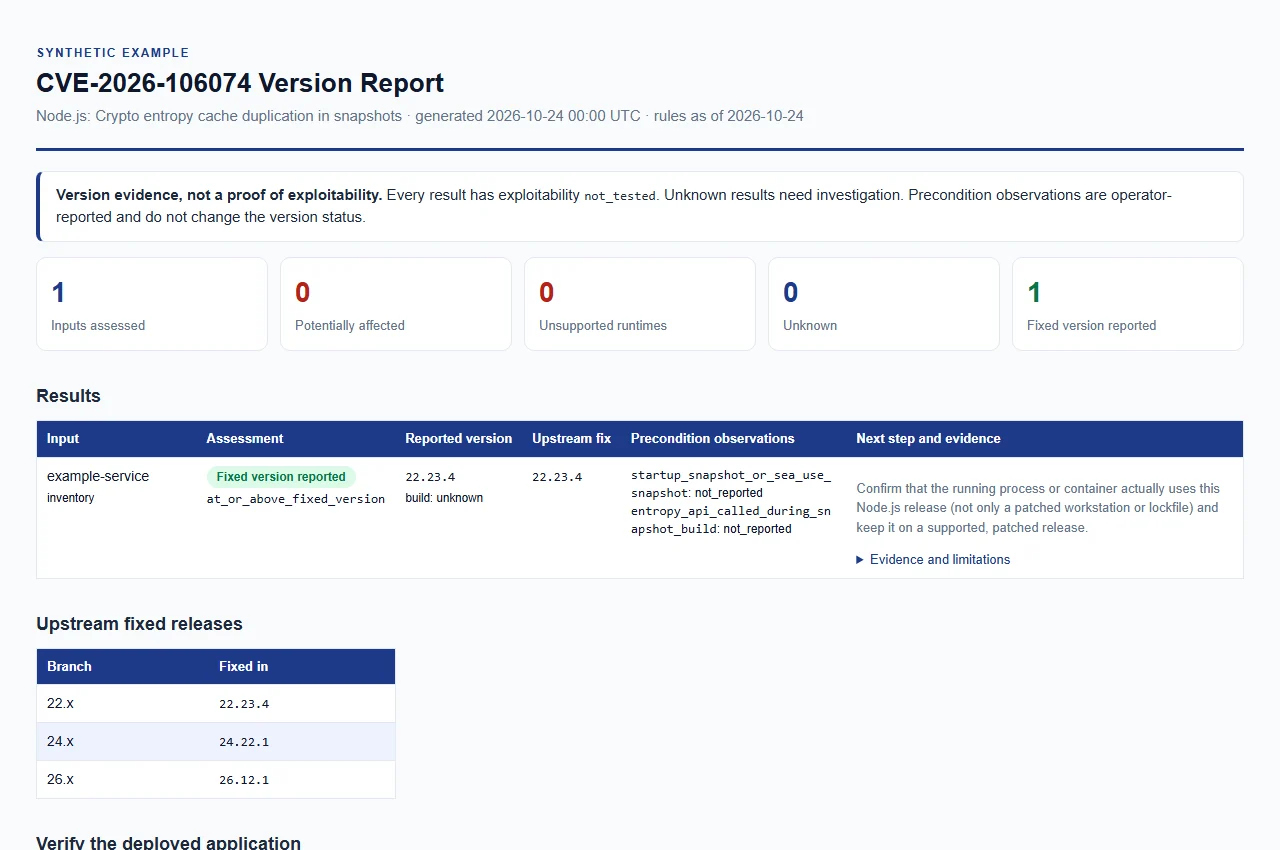
Vista previa del informe sintético

Informe sintético de Node.js

Abra el informe de ejemplo sintético. Utiliza únicamente datos de ejemplo y no constituye una evaluación real.

Versiones corregidas y clasificación

Reglas revisadas el 2026-10-24 frente al aviso oficial de lanzamiento y las versiones corregidas enlazadas (el aviso se publicó el 2026-10-21).

Versión principal de Node.jsVersión corregida
22.x22.23.4
24.x24.22.1
26.x26.12.1

Para cada versión principal listada, las versiones inferiores a su versión corregida requieren remediación. El proveedor no especifica una versión de introducción en el aviso de lanzamiento, por lo que toda versión anterior de una versión principal listada se trata como potencialmente afectada.

Versión reportadaResultado
Versión simple inferior a la versión corregida de una versión principal listadapotentially_affected
Versión corregida, o una versión simple posterior en la misma versión principal listadafixed_version_reported
Versión principal que ha alcanzado el fin de vida en el calendario de lanzamientos de Node.jsunsupported_runtime
Cualquier otra versión principal (no listada y no en fin de vida en el calendario revisado)unknown
Versión ausente, conflictiva, malformada, preliminar, nightly u otra versión calificadaunknown
Origen de compilación de proveedor, distribución, personalizado o no reconocidounknown

Notas sobre estas reglas:

  • unsupported_runtime es una recomendación de actualización, no una afirmación de que esta falla concreta exista en todas las compilaciones históricas. Se aplica a las versiones principales 4–21, 23 y 25 según el calendario de lanzamientos de Node.js revisado el 2026-10-24, y a la versión principal 0 por inferencia (el calendario solo enumera 0.8, 0.10 y 0.12, todas finalizadas antes del 2016-12-31).
  • Las compilaciones de proveedor, retroportadas y personalizadas necesitan evidencia del proveedor. Un origen de compilación unknown (el predeterminado), upstream, official u official_upstream, o ninguno, se compara como una versión upstream; cualquier otro valor se trata como una compilación de proveedor o personalizada.
  • Las compilaciones no listadas, personalizadas/retroportadas y preliminares necesitan evidencia explícita. No etiquete como seguras las compilaciones desconocidas.
  • fixed_version_reported es una afirmación sobre la versión reportada. No es prueba del entorno de ejecución desplegado ni un parche desplegado verificado; un lockfile o una estación de trabajo parcheada no establecen qué utiliza el proceso en ejecución.
  • Las versiones se normalizan eliminando los espacios en blanco ASCII y como máximo una v inicial. Solo se comparan versiones simples MAJOR.MINOR.PATCH.

Entradas

Cada entrada describe un entorno de ejecución de Node.js. Las entradas están limitadas según se describe en Límites, códigos de salida e interrupción.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







