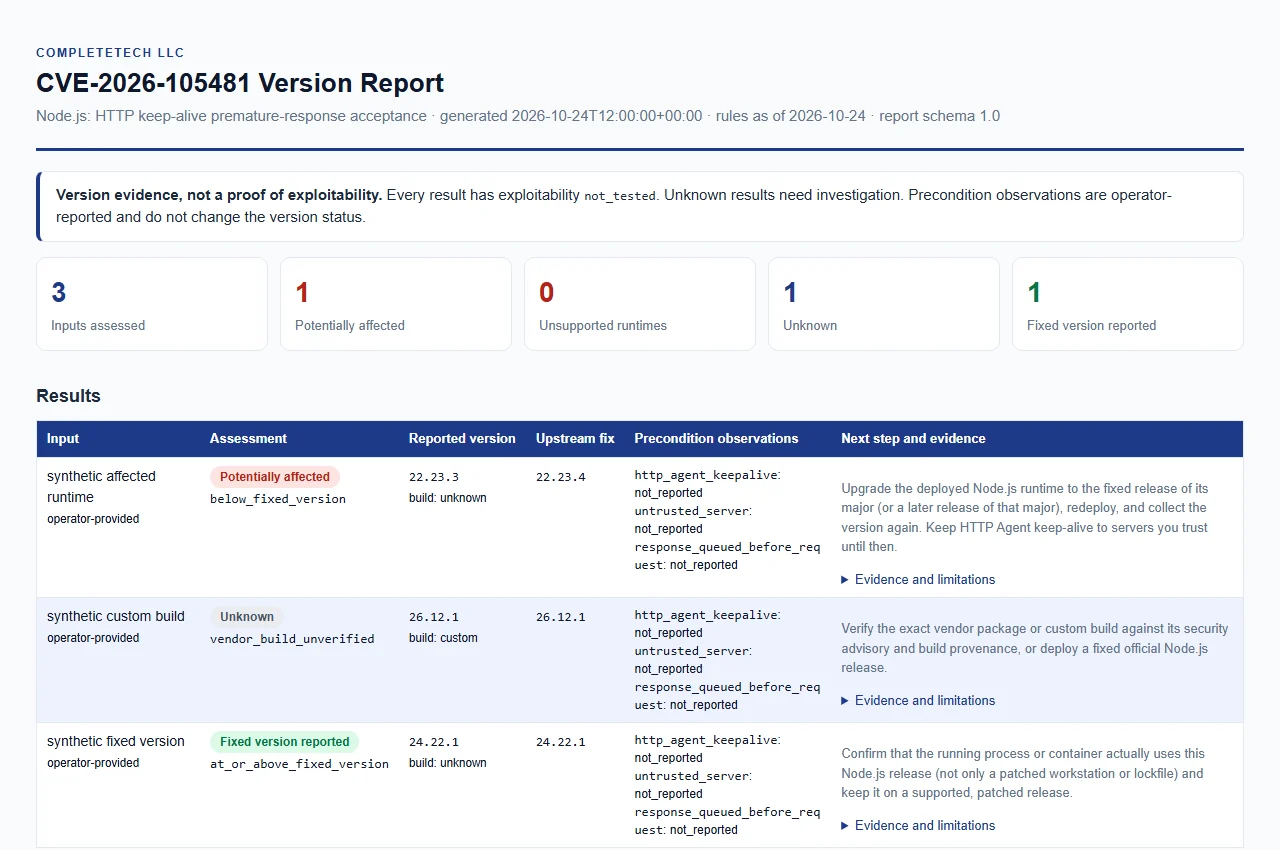
Comprobador de evidencias offline de Node.js para CVE-2026-105481: aceptación prematura de respuestas en HTTP keep-alive. Python en un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Triaje offline basado solo en versiones para CVE-2026-105481: aceptación prematura de respuestas en el keep-alive HTTP de Node.js.
node-cve-2026-105481-check compara las versiones de Node.js que usted reporta con las versiones corregidas upstream para CVE-2026-105481. La falla está en la reutilización de conexiones del HTTP Agent y puede hacer que un cliente acepte una respuesta que fue escrita antes de que se enviara su solicitud. El proveedor la clasifica como severidad media. El verificador es un único archivo Python sin dependencias.
El verificador es offline. Nunca se conecta a un objetivo, ejecuta Node.js, inspecciona un host ni envía una carga útil. El aviso es solo de versiones, por lo que deliberadamente no existe un modo de red.
[!IMPORTANT] Un reporte de versión es evidencia, no una evaluación. El verificador no puede ver qué se ejecuta realmente, qué ha retroportado un proveedor ni si la ruta vulnerable es alcanzable. El proveedor no indica una versión de introducción, por lo que toda versión anterior a una corrección solo es "potencialmente afectada". Las compilaciones no listadas, personalizadas, de proveedor y preliminares nunca se etiquetan como seguras. Todo resultado lleva
exploitability: not_tested.
Python 3.10 o posterior en Windows, macOS o Linux. El verificador usa solo la biblioteca estándar, por lo que no hay nada que instalar. La CI ejecuta las pruebas en Ubuntu y Windows con Python 3.10 y 3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Ejecute las pruebas con python -m unittest -v.
Se requiere al menos uno de --version, --inventory o --csv-list. Puede combinarlos, y cada entrada se convierte en una fila de resultado. Una ejecución está limitada a 10.000 entradas y 100 archivos de entrada en total.
| Opción | Significado |
|---|---|
--version VERSION (alias --node-version) | Versión de Node.js reportada. Repetible. Se acepta una v inicial. |
--build-source SOURCE | Procedencia de cada valor de --version, como máximo 512 caracteres. Consulte origen de compilación. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Observaciones del operador aplicadas a los valores de --version. Nunca cambian el status. |
--inventory FILE | Objeto o arreglo JSON de entradas. Repetible. |
--csv-list FILE | CSV con una fila de encabezado. Repetible. |
--format csv|json|html | Formato de salida. El valor predeterminado es csv. |
--output FILE | Escribe el informe en un archivo nuevo en lugar de stdout. El archivo se publica de forma atómica. |
--force | Permite que --output reemplace un archivo existente. La salida nunca puede reemplazar un archivo de entrada. |
--brand TEXT | Nombre de la organización que se muestra en el informe HTML, como máximo 512 caracteres. El valor predeterminado es CompleteTech LLC. |
--fail-on-finding | Sale con 1 cuando un resultado es potentially_affected o unsupported_runtime. |
--tool-version, --help | Muestra la versión de la herramienta o el uso. |
Los campos de entrada, las reglas de validación y los límites están en docs/REFERENCE.md. Hay un inventario sintético en examples/inventory.example.json.
--build-source es una declaración del operador, no una procedencia verificada. El valor predeterminado unknown, y también upstream, official, official_upstream, o un valor vacío, permiten la comparación normal. Por lo tanto, una versión sin etiquetar se compara como una compilación upstream. Cualquier otro valor se trata como una compilación de proveedor o personalizada, y el resultado permanece como unknown.
| Código | Significado |
|---|---|
| 0 | Completado y el informe fue escrito. |
| 1 | Completado con --fail-on-finding y al menos un resultado potentially_affected o unsupported_runtime. |
| 2 | Error de uso u operativo, como una entrada incorrecta o de tamaño excesivo, una salida existente sin --force, o una salida no escribible. No se deja ningún archivo de salida parcial. |
| 130 | Interrumpido (Ctrl-C). Según la etapa, los resultados completados se escriben una vez y se marcan como incompletos, o no se escribe nada. Un informe que ya se publicó se deja tal como se escribió y no se reintenta. |
La salida 2 significa que la ejecución en sí falló. No es un resultado de evaluación. El comportamiento por etapas de la salida 130 está en docs/REFERENCE.md.
status | Significado |
|---|---|
potentially_affected | La versión upstream reportada es inferior a la versión corregida de su major listada (22.x, 24.x, 26.x). Esto no es una explotabilidad confirmada. |
fixed_version_reported | La versión upstream reportada es igual o superior a esa versión corregida. Esto no es una garantía de seguridad ni de lo que contiene el binario desplegado. |
unsupported_runtime | El major está más allá del fin de vida en el calendario de versiones de Node.js. El proveedor declara que las versiones de fin de vida siempre se ven afectadas por una versión de seguridad. |
unknown | La versión falta, está mal formada, es una prerelease/nightly/rc, es una compilación de proveedor o personalizada, es conflictiva, o pertenece a un major no cubierto (por ejemplo, 27.x). |
| Major de Node.js | 22.x | 24.x | 26.x |
|---|---|---|---|
| Corregido en | 22.23.4 | 24.22.1 | 26.12.1 |