completetech-security/netscaler-cve-2026-88777-check
Comprobador de evidencias offline de NetScaler ADC / Gateway para CVE-2026-88777. Evidencias reportadas de firmware y configuración. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.





Triaje offline de la evidencia de compilación y configuración de NetScaler reportada por el operador para CVE-2026-88777, una corrupción de memoria L7 no HTTP en NetScaler ADC y Gateway.
El verificador es un script de Python autónomo basado en la biblioteca estándar. Compara las cadenas de compilación que usted proporciona con las compilaciones corregidas del proveedor y genera informes en JSON, CSV o HTML. Nunca contacta con un dispositivo, ejecuta código de aplicación, analiza una configuración, envía una carga útil de explotación ni prueba la explotabilidad, y no dispone de modo de red.
Este repositorio cubre una única CVE y sigue las convenciones de notificación de node2shell-check y php2shell-check. Cada resultado es una afirmación del operador no verificada.
potentially_affected no es una explotabilidad confirmada.fixed_version_reported no es un parche verificado ni una garantía de seguridad.unknown nunca es seguro.exploitability: not_tested.python3 en algunos sistemas). La CI cubre 3.10 y 3.14.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
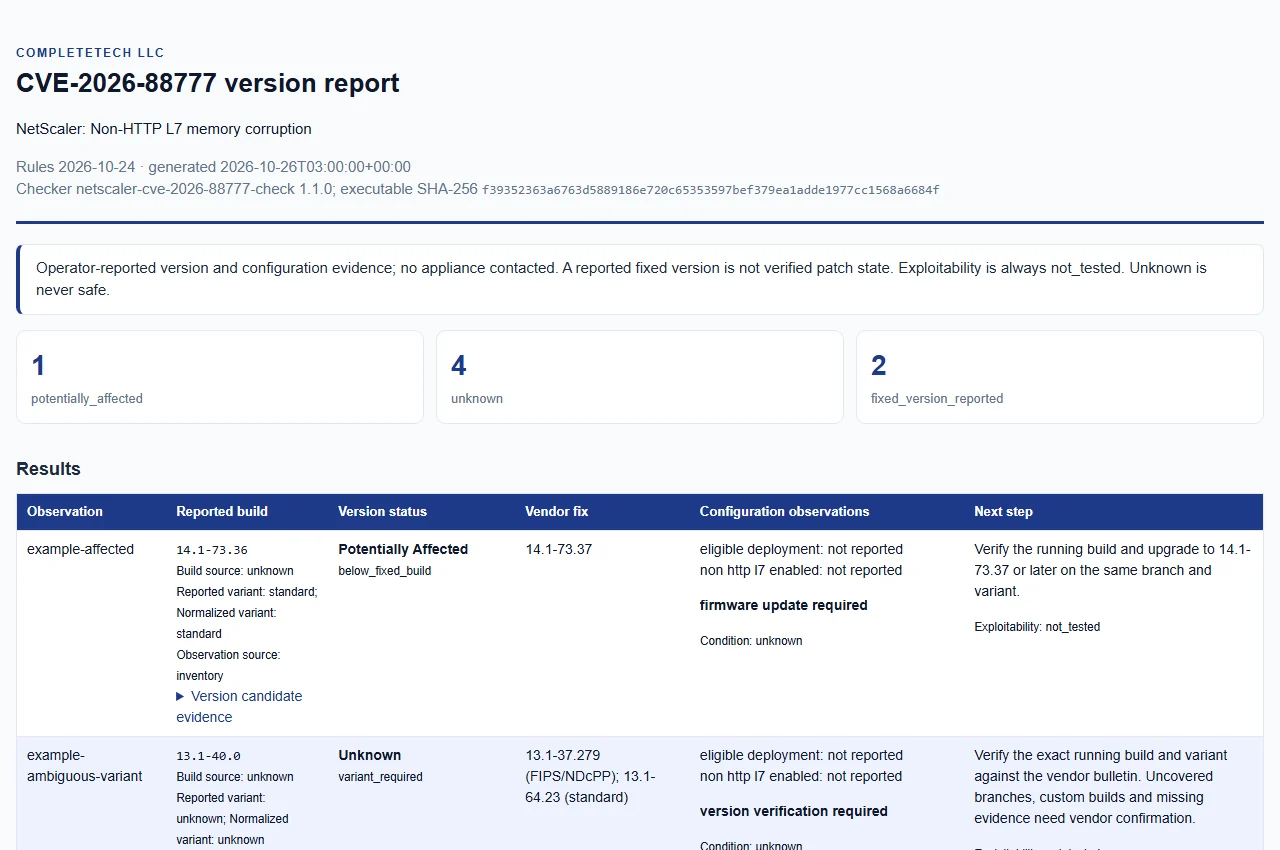
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help muestra todas las opciones. Las entradas pueden combinarse en una sola ejecución. Se rechaza un archivo de informe existente a menos que se proporcione --force.
| Opción | Propósito |
|---|---|
--version BUILD | Build de NetScaler reportado; repetible |
--variant standard|fips|ndcpp | Variante aplicada a cada --version; una variante no indicada o ambigua puede permanecer desconocida |
--build-source SOURCE | Procedencia aplicada a cada --version: unknown (predeterminado), official o citrix. Cualquier otro valor mantiene el resultado como desconocido |
--inventory FILE | Inventario JSON estricto; repetible |
--csv-list FILE | CSV estricto con un encabezado version; repetible |
--eligible-deployment, --non-http-l7-enabled | Observaciones de configuración: true, false o unknown (predeterminado); consulte Observaciones de configuración |
--format json|csv|html | Formato del informe (predeterminado json) |
--output FILE | Archivo del informe (predeterminado stdout); el directorio debe existir previamente |
--force | Reemplaza explícitamente un archivo de informe existente |
--fail-on-finding | Sale con 1 cuando hay un hallazgo presente; consulte códigos de salida |
--tool-version | Imprime el nombre y la versión de la herramienta |
Límites de entrada: hasta 100 archivos de entrada y 10.000 observaciones por ejecución, 4 MiB por archivo y 512 caracteres por cadena. La entrada debe ser un archivo regular; nunca se abren archivos comprimidos ni árboles de directorios. Las rutas de entrada y salida deben ser distintas, y los diagnósticos no muestran rutas privadas ni valores proporcionados. Los campos obligatorios, el opcional version_candidates, las reglas estrictas de JSON/CSV y las protecciones completas de la ruta de salida se encuentran en la referencia.
El inventario de ejemplo sintético muestra la forma de la entrada JSON.
Afectado significa estrictamente anterior al build corregido para la misma rama y variante. No se inventa ningún límite inferior ni conclusión sobre el ciclo de vida. Otras ramas y 14.1 NDcPP permanecen desconocidas. Una variante 13.1 no indicada permanece desconocida cuando las comparaciones estándar y FIPS/NDcPP no coinciden.
| Rama y variante | Build corregido por el proveedor |
|---|---|
| 14.1 estándar | 14.1-73.37 |
| 13.1 estándar | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
El analizador acepta 14.1-73.37, 14.1.73.37 y NS14.1: Build 73.37.nc, marcados opcionalmente como FIPS/NDcPP antes de un marcador nc opcional. Proporcione únicamente el texto del build. La evidencia malformada, calificada, no ASCII, conflictiva, de build personalizado y no cubierta permanece desconocida.
Proporcione observaciones explícitas como indicadores CLI true, false o unknown, booleanos/null de JSON o valores CSV documentados. Permanecen separadas del estado de la versión y no demuestran alcanzabilidad. No se recopilan datos de configuración local ni de procesos.
| Observación CLI | Significado | La condición de exposición espera |
|---|---|---|
--eligible-deployment | El dispositivo es un despliegue LB/CS o CGNAT-LSN/NAT64 | true |
--non-http-l7-enabled | Una función de protocolo L7 no HTTP está habilitada | true |
Los formatos son JSON, CSV seguro para fórmulas y HTML autocontenido y sin scripts. La entrada de ejemplo sintética y el informe generado no describen sistemas reales.