
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AzureAD-Attack-Defense — Esta publicación es una colección de varios escenarios de ataque comunes contra Microsoft Entra ID (anteriormente conocido como Azure Active Directory) y cómo pueden ser mitigados o detectados. | Kitploit
Herramientas/GitHubGitHub/cloud-architekt/azuread-attack-defense
Autenticación y AutorizaciónHerramientas DefensivasAtaques de ContraseñasAuditoría de ConfiguraciónSeguridad en la NubeGestión de Identidad y Acceso (IAM)Aprendizaje y EducaciónRecursos Curados

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
GitHubcloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

Esta publicación es una colección de varios escenarios de ataque comunes contra Microsoft Entra ID (anteriormente conocido como Azure Active Directory) y cómo pueden ser mitigados o detectados.

Ver Repositorio
2.5k36537hace 14 díasRevisado por Kitploit

Manual de ataque y defensa para Microsoft Entra

Esta publicación es una colección de diversos escenarios de ataque comunes sobre Microsoft Entra y cómo pueden mitigarse o detectarse. Todos los escenarios, ideas y comentarios incluidos se basan en las experiencias de los colaboradores durante sus simulaciones de ataque, escenarios prácticos o del mundo real.

Debe considerarse un documento vivo, que se actualizará a medida que avancen las prácticas y cambien las técnicas de ataque y defensa. Invitamos a expertos en identidad o seguridad de la comunidad a trabajar juntos en esta publicación y aportar actualizaciones, comentarios, observaciones o nuevas contribuciones.

Capítulos

  • Password Spray
  • Consent Grant
  • Service Principals in Azure DevOps Pipelines
  • Microsoft Entra Connect Sync Service Account
  • Replay of Primary Refresh (PRT) and other issued tokens
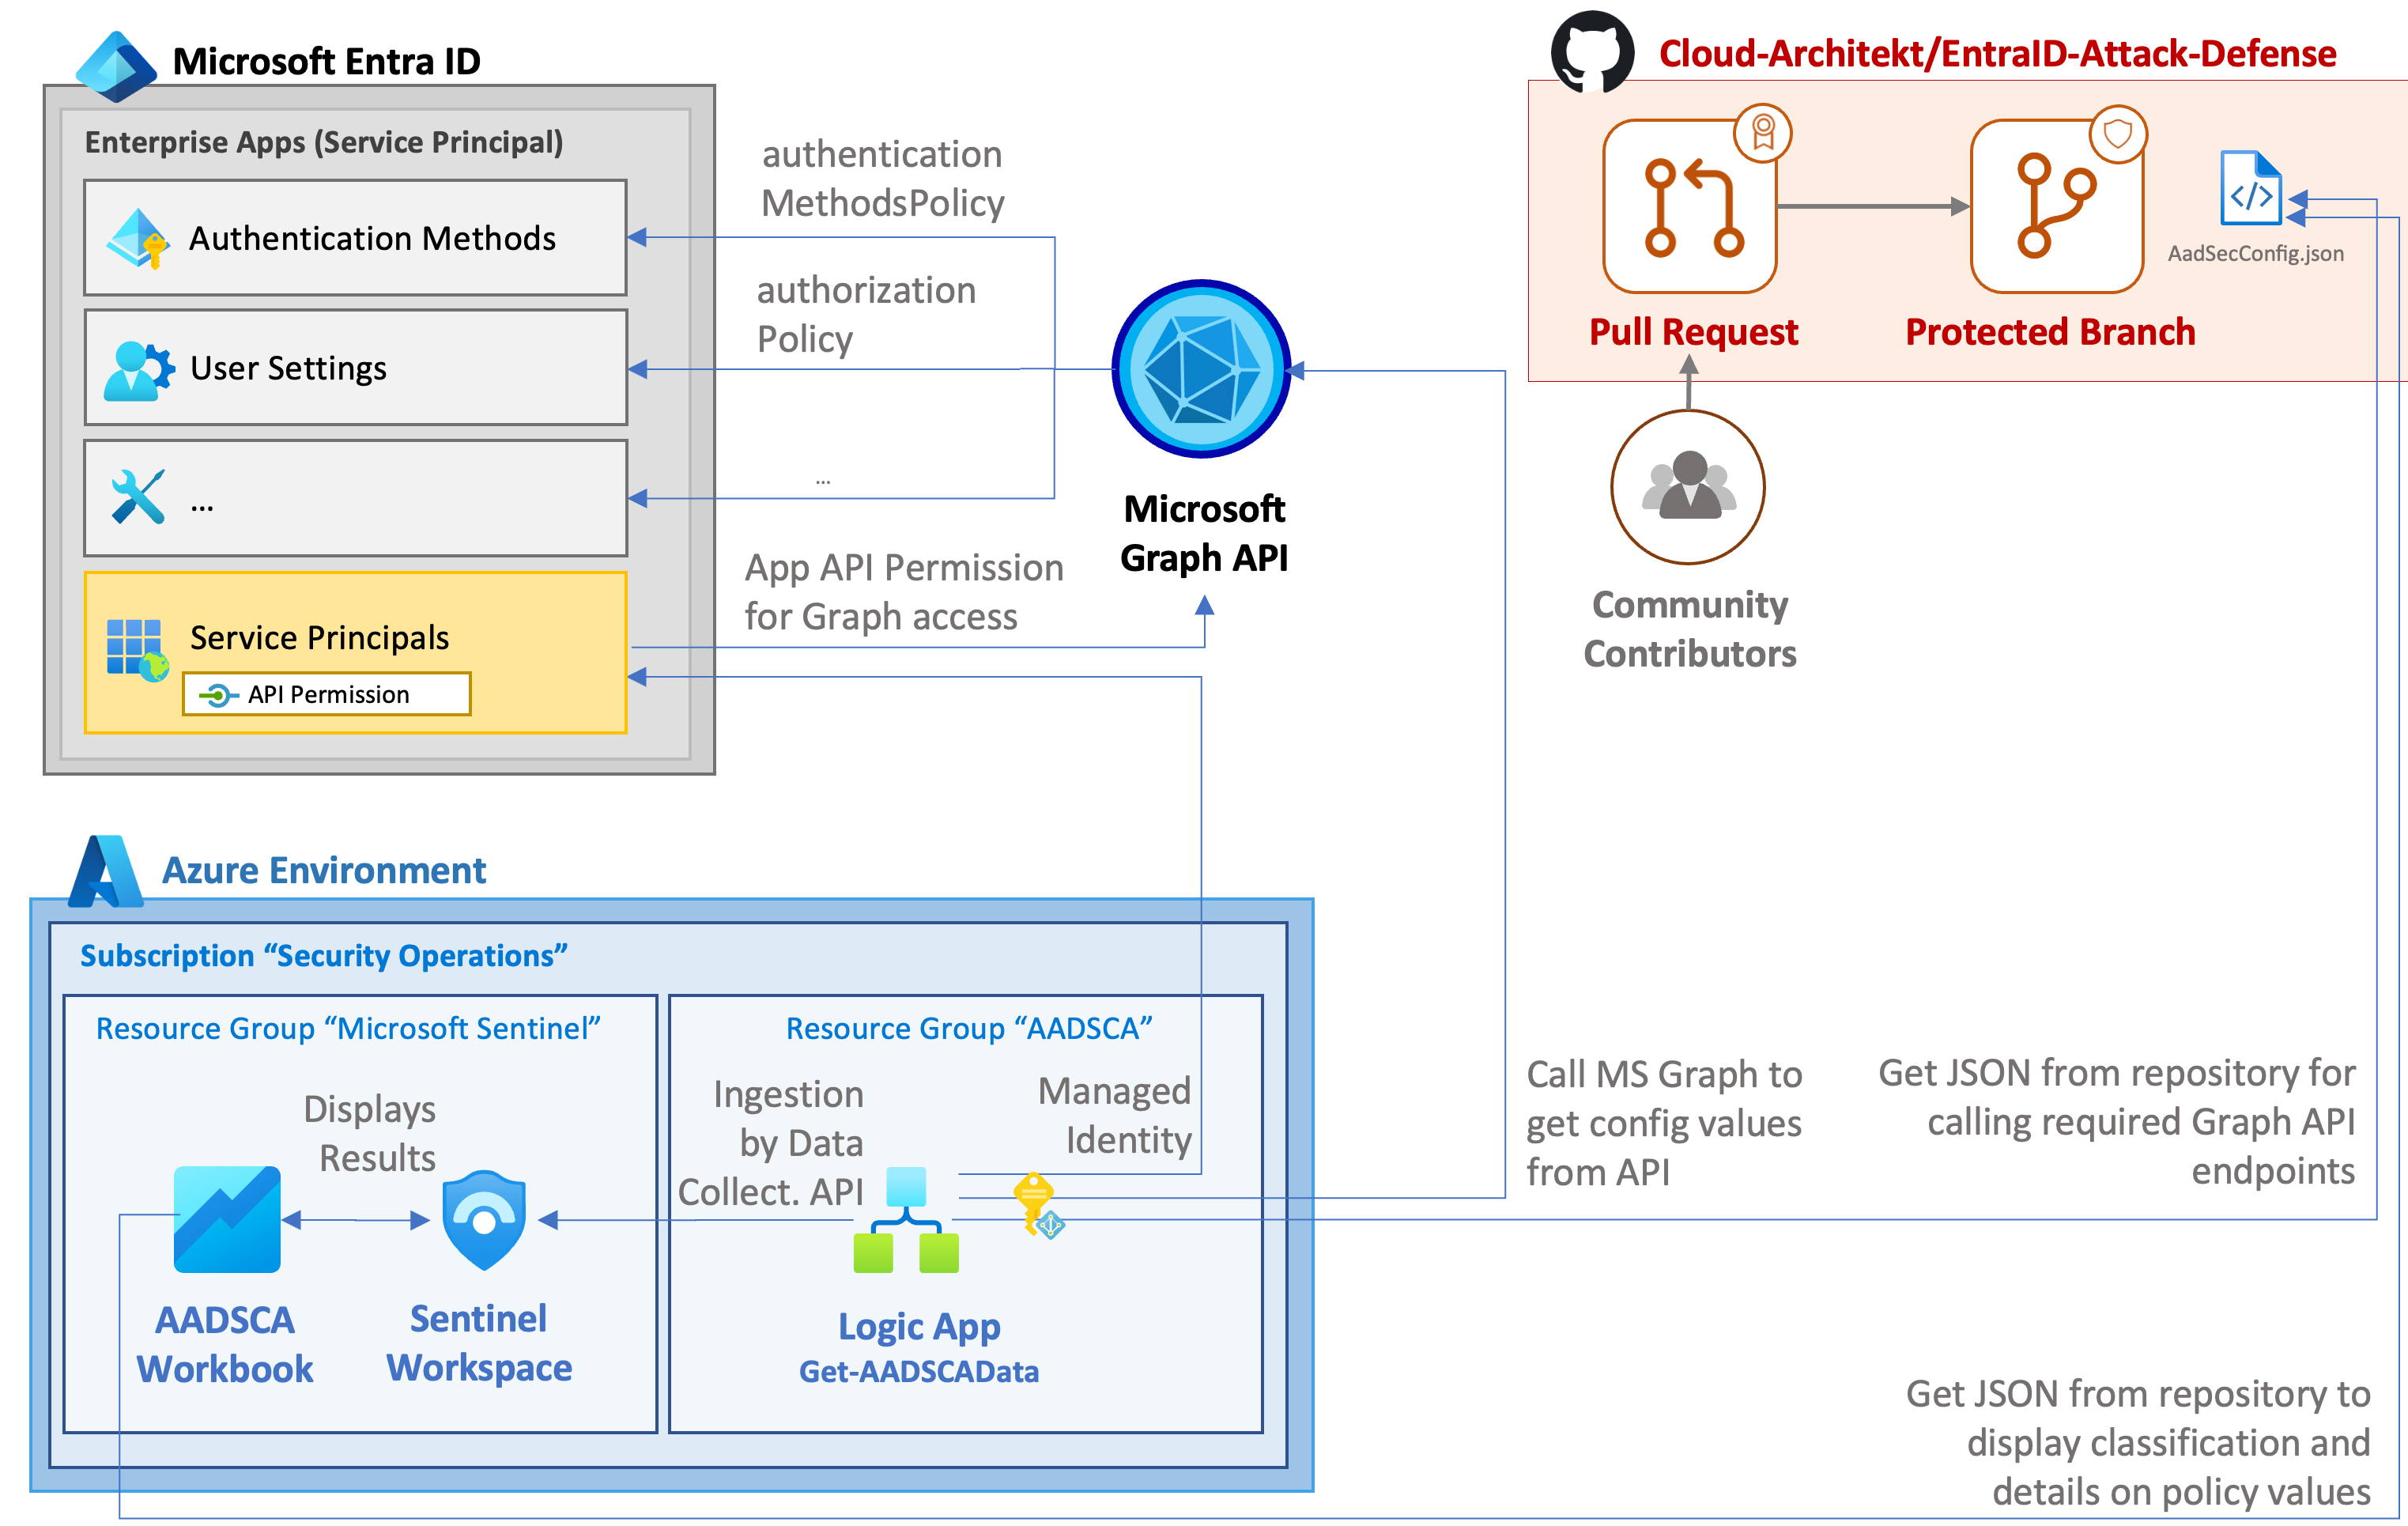
  • Entra ID Security Config Analyzer (EIDSCA)
  • Adversary-in-the-Middle (AiTM) Attacks
  • Microsoft Entra Connect Sync Application-based Authentication
  • Agent Identities
Apéndice:
  • Overview of Identity Security Monitoring in Microsoft Cloud
  • How to prevent lateral movement to Entra ID when your Active Directory has fallen

En todos los capítulos, seguimos la misma directriz sobre la estructura del capítulo. Al leer, puedes esperar encontrar:

  • Descripción de los escenarios de ataque comunes en cada escenario
  • Detección de los ataques aprovechando la pila de seguridad de Microsoft
  • Mitigación del ataque e instrucciones sobre cómo mejorar la postura de seguridad de tu entorno según el alcance del capítulo
  • Correspondencia de los escenarios de ataque y las capacidades de detección con las Tácticas, Técnicas y Procedimientos (TTPs) del MITRE ATT&CK Framework

Las siguientes secciones contienen una breve descripción de cada capítulo del 'Manual de ataque y defensa para Microsoft Entra'.

Antecedentes

La idea inicial de crear el 'Manual de ataque y defensa para Microsoft Entra' surgió de Thomas Naunheim. Nuestra primera llamada de Teams fue en algún momento del otoño de 2020, cuando Thomas presentó la idea y fue aceptada de inmediato.

El primer capítulo trató sobre el ataque de 'Password Spray', donde nos centramos intensamente en el mecanismo de detección de Entra ID Protection (anteriormente conocido como Azure AD Identity Protection) para detectar ataques de tipo 'password spray'. Durante el primer capítulo aprendimos que el tiempo de calendario para finalizar la investigación puede ser significativamente mayor de lo esperado debido a la complejidad de la investigación y a los diferentes enfoques de la misma. La delimitación del alcance, como en cualquier tipo de trabajo de proyecto, es extremadamente importante.
Autores


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

Colaboradores y revisores


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖
Descargar herramienta