Grapefruit: suite de código abierto para pruebas de seguridad móvil


Kit de herramientas de instrumentación de aplicaciones móviles en tiempo de ejecución impulsado por Frida.
Inspecciona, engancha y modifica aplicaciones móviles a través de una interfaz web.
¡Ahora es compatible tanto con iOS como con Android!
Inicio rápido
Requiere un servidor Frida en ejecución en tu dispositivo. Sigue primero las guías oficiales de configuración(Android).
npm (recomendado, requiere Node.js 22.18+)
npm install -g igf
igf
O ejecutar sin instalar (requiere Node.js 22.18+)
npx igf
Binarios precompilados para macOS, Linux y Windows están disponibles en GitHub Releases.
Tanto el desarrollo desde el código fuente como los ejecutables precompilados utilizan Node.js; consulta la guía de desarrollo para el flujo de trabajo con npm.
Uso
igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message
Variables de Entorno
| Variable | Descripción | Valor predeterminado |
|---|
HOST | Dirección de enlace del servidor | 127.0.0.1 |
PORT | Puerto del servidor | 31337 |
FRIDA_VERSION | Versión mayor de Frida (16 o 17) | 17 |
FRIDA_TIMEOUT | Tiempo de espera de operación de Frida (ms) | 1000 |
PROJECT_DIR | Directorio del proyecto para datos/caché/registros | .igf en el directorio de trabajo actual |
Los indicadores de línea de comandos tienen prioridad sobre las variables de entorno cuando ambos están configurados.
Características
- Enganche de Métodos en Tiempo de Ejecución - Intercepta funciones nativas y administradas con registro estructurado
- Intercepción de API Criptográficas - Monitorea operaciones de cifrado/descifrado con captura de datos
- Navegador de Sistema de Archivos - Navega, carga, descarga e inspecciona archivos con vista previa hexadecimal/texto
- Inspección de Bases de Datos SQLite - Examina tablas, ejecuta consultas y visualiza resultados
- Transmisión de Syslog - Monitoreo de registros del sistema y del agente en tiempo real
- Informes de Fallos de Procesos - Manejador de excepciones con volcado de registros y rastreo de pila
- Soporte para Flutter - Monitorea canales de métodos de plataforma y explora instantáneas AOT de Dart, funciones, clases, cadenas, referencias y componentes recuperados
- Soporte para React Native - Inspector de puente y REPL de inyección de JavaScript
- Escáner de Memoria - Busca e inspecciona la memoria del proceso
- Monitor de Privacidad - Rastrea el acceso a API sensibles (cámara, micrófono, ubicación, sensores, etc.)
- Inspector de Hilos - Visualiza y administra los hilos del proceso
- Navegador de Módulos/Símbolos - Inspecciona módulos cargados y símbolos exportados
- Análisis y Descompilación - DEX, Flutter AOT, bytecode de Hermes y código nativo. Asistencia de IA disponible para la generación de scripts de enganche
iOS
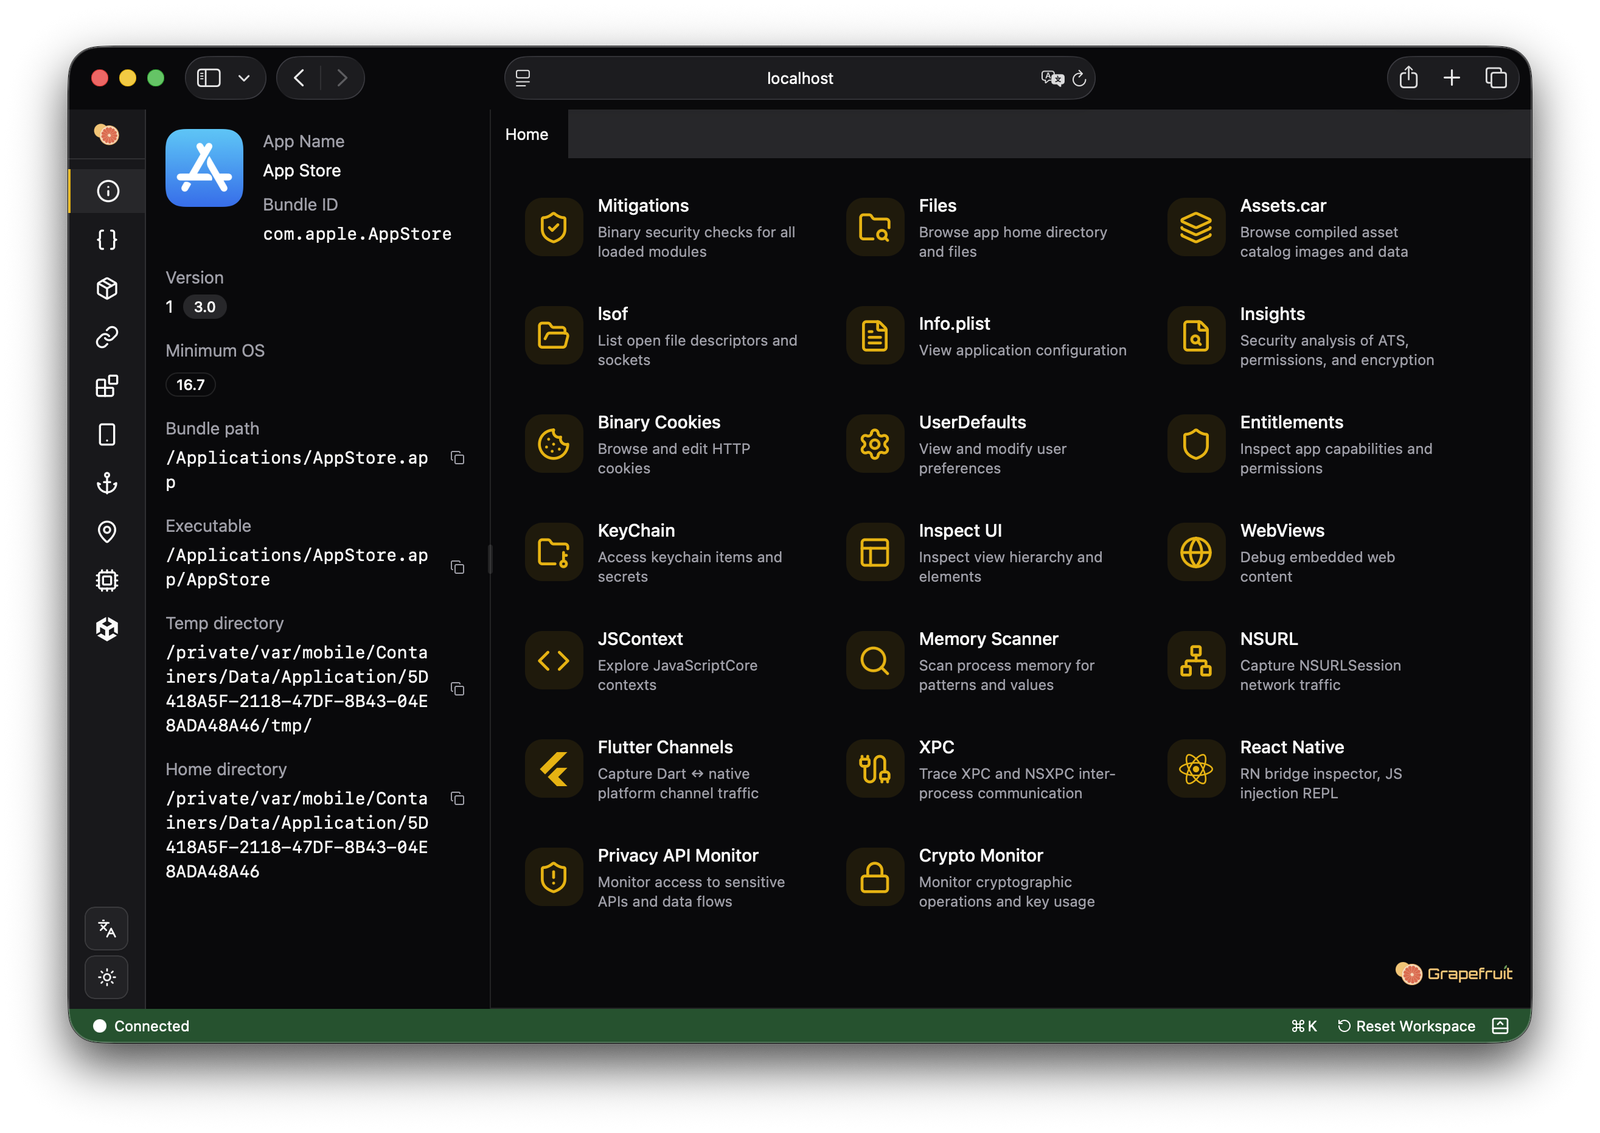
- Acceso y modificación del Keychain
- Captura de tráfico de sesiones NSURL (HTTP/HTTPS/WebSocket)
- Inspección de WebView y JSContext con ejecución de JavaScript
- Volcado de jerarquía de UI y resaltado de elementos
- Visores de Info.plist, entitlements y cookies binarias
- Omisión de biometría (Touch ID / Face ID)
- Navegador de UserDefaults
- Monitoreo de operaciones de portapapeles y archivos
- Falsificación de geolocalización
- Falsificación de ID de dispositivo
- Inspección de clases y métodos de Objective-C
- Manejos de archivos abiertos y conexiones de red (lsof)
- Análisis de seguridad (PIE, ARC, canarios de pila, cifrado)
- Visor de catálogo de recursos (Assets.car)
- Inspección de mensajes XPC/NSXPC
Android
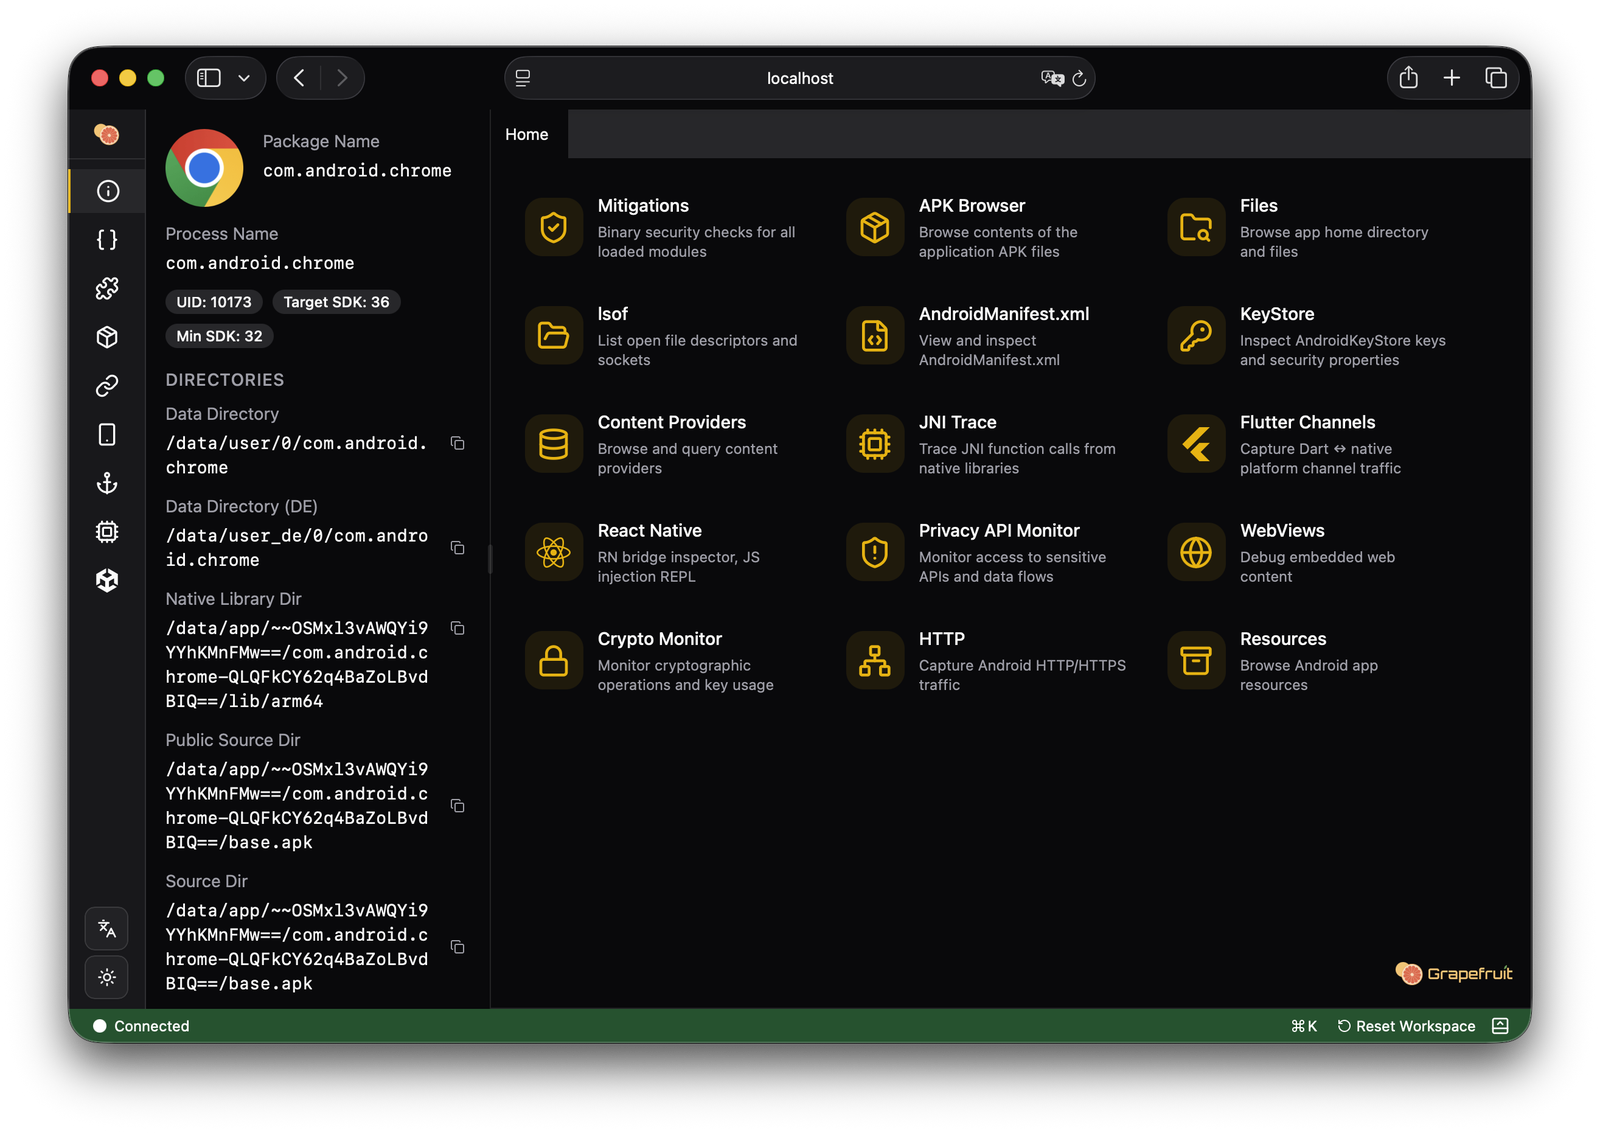
- Decodificador de AndroidManifest.xml y navegador de componentes (actividades, servicios, receptores, proveedores)
- Inspección de Android Keystore con atributos de claves
- Consulta, inserción, actualización y eliminación de proveedores de contenido
- Rastreo de llamadas JNI con argumentos, valores de retorno y rastreos de pila
- Inspección de clases Java (métodos, campos, interfaces)
- Construcción y lanzamiento de Intents
- Manejos de archivos abiertos y conexiones de red (lsof)
- Captura de tráfico HTTP (OkHttp, Volley, URLConnection)
- Navegador de recursos
- Monitoreo de portapapeles y SharedPreferences
- Monitoreo de receptores de difusión
Documentación
Alcance y No Objetivos
Este proyecto no incluye omisiones integradas para protecciones anti-manipulación:
- Omisión de detección de Frida
- Omisión de fijación de certificados SSL/TLS
- Omisión de detección de jailbreak o root
Justificación: Las soluciones RASP (Runtime Application Self-Protection) evolucionan continuamente para detectar frameworks de instrumentación. Mantener omisiones efectivas requiere un esfuerzo continuo para seguir el ritmo de los nuevos métodos de detección, lo que introduce una carga de mantenimiento significativa y posibles problemas de estabilidad. Estas omisiones también son altamente específicas de cada aplicación, lo que hace que las soluciones de propósito general sean frágiles.
En lugar de incluir omisiones integradas frágiles, Grapefruit se centra en capacidades de instrumentación e inspección que se combinan bien con herramientas de omisión dedicadas.
Enfoques recomendados para evaluaciones autorizadas donde se requiere la omisión de RASP:









