

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
kube-beacon — Escáner de código abierto en tiempo de ejecución para clústeres k8s que realiza auditorías de seguridad basadas en la especificación CIS Kubernetes Benchmark. | Kitploit
Herramientas/GitHubGitHub/chen-keinan/kube-beacon
Escáneres de VulnerabilidadesSeguridad de ContenedoresAuditoría de ConfiguraciónSeguridad en la NubeDevSecOps
GitHubchen-keinan/kube-beacon

kube-beacon

Escáner de código abierto en tiempo de ejecución para clústeres k8s que realiza auditorías de seguridad basadas en la especificación CIS Kubernetes Benchmark.

Ver Repositorio
69834hace 1 añoRevisado por Kitploit
Compartir

Go Report Card License Build Status Coverage Status Gitter
logotipo de kube-beacon

Proyecto Kube-Beacon

¡Escanea tu runtime de Kubernetes!!

Kube-Beacon es un escáner de auditoría de código abierto que realiza comprobaciones de auditoría en un clúster de Kubernetes desplegado y genera un informe de seguridad.

Las pruebas de auditoría son la implementación completa de la especificación CIS Kubernetes Benchmark

¡¡NUEVO!! los resultados de auditoría ahora pueden aprovecharse como webhook a través de un plugin de usuario (usando plugin de Go)
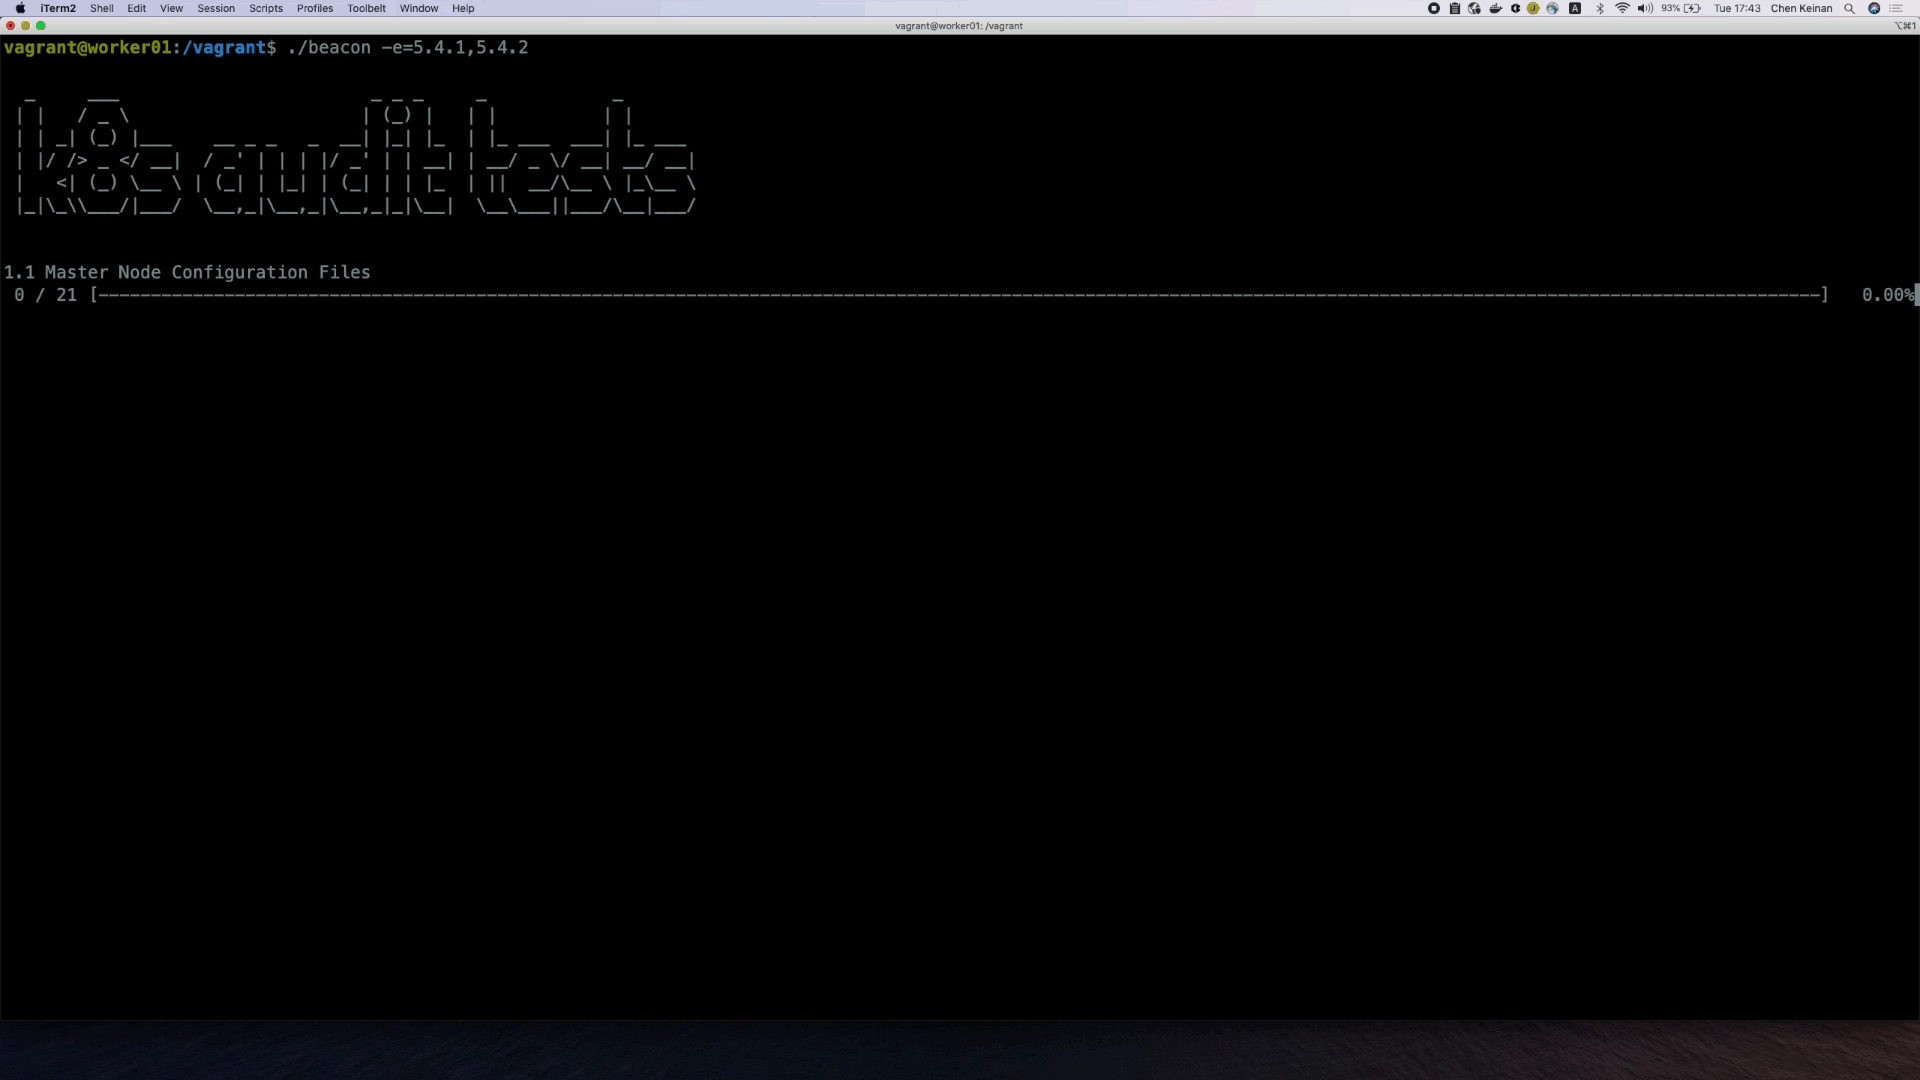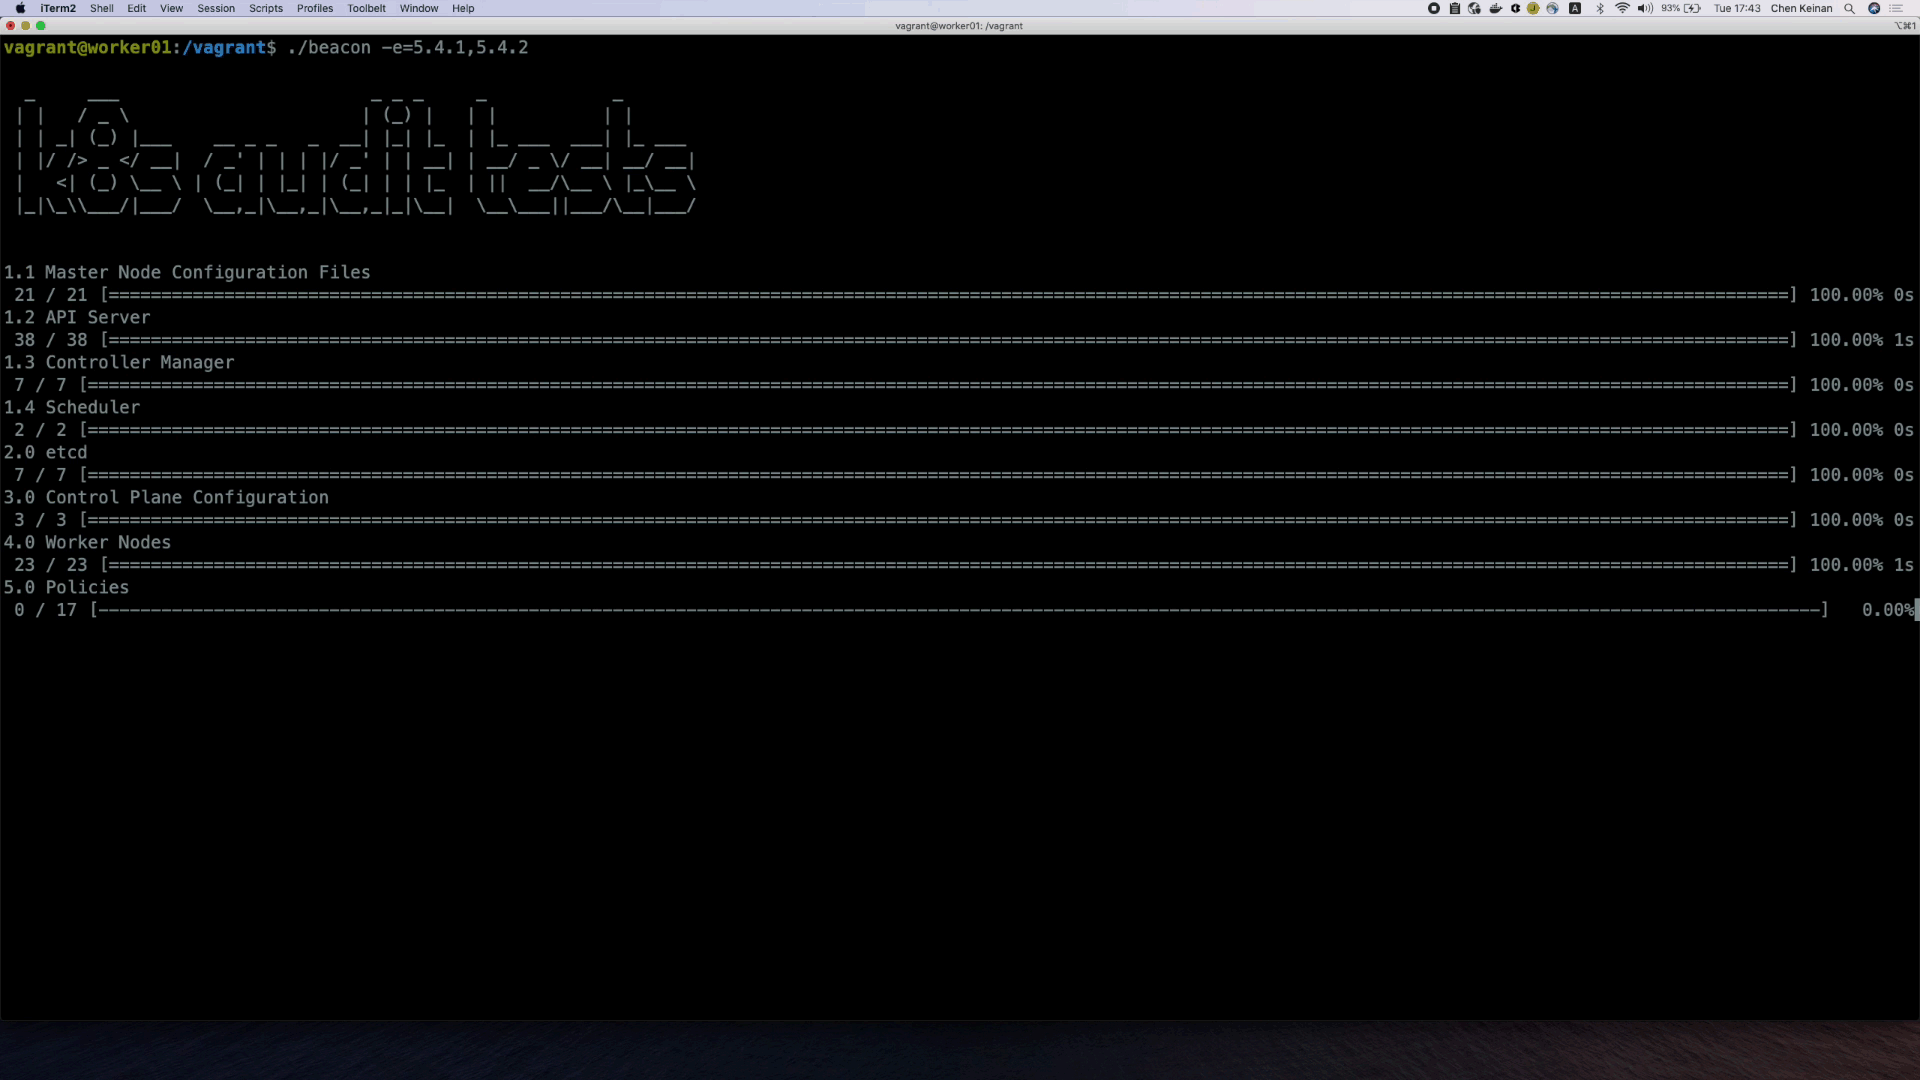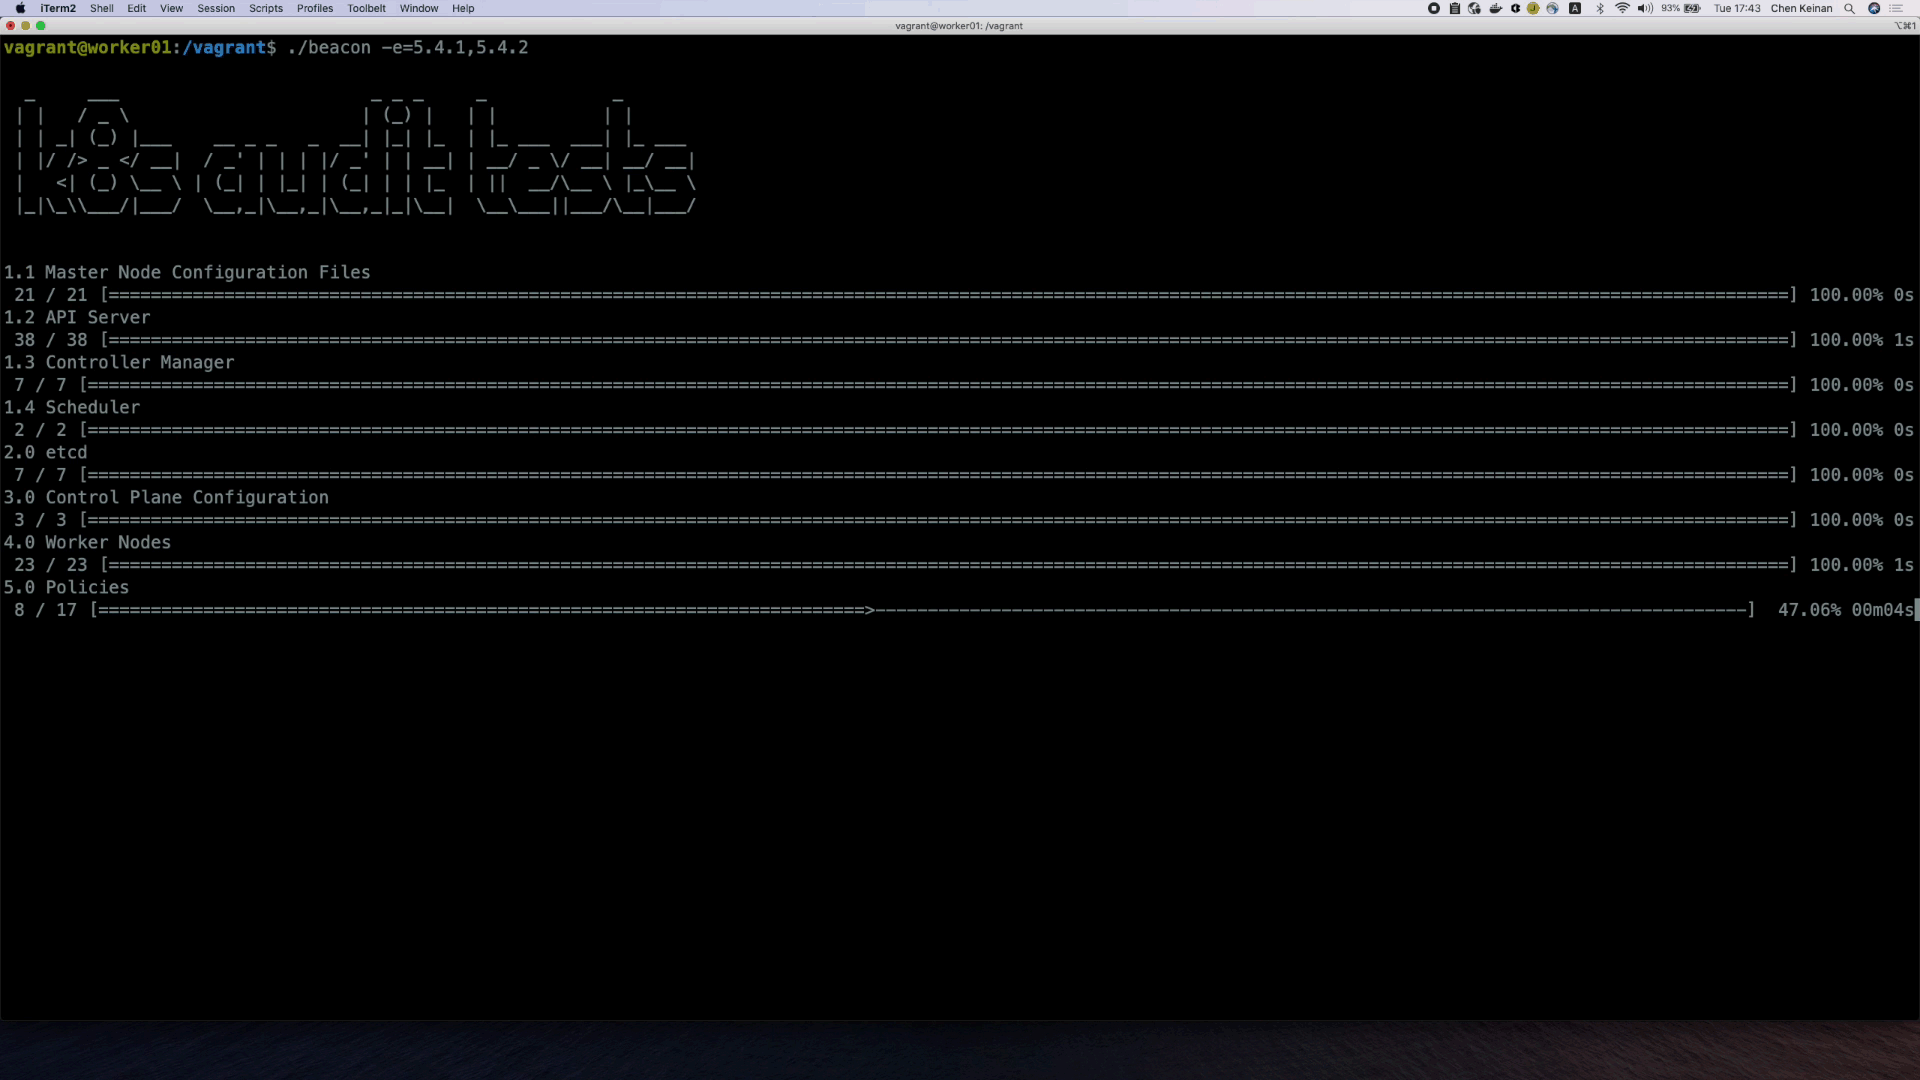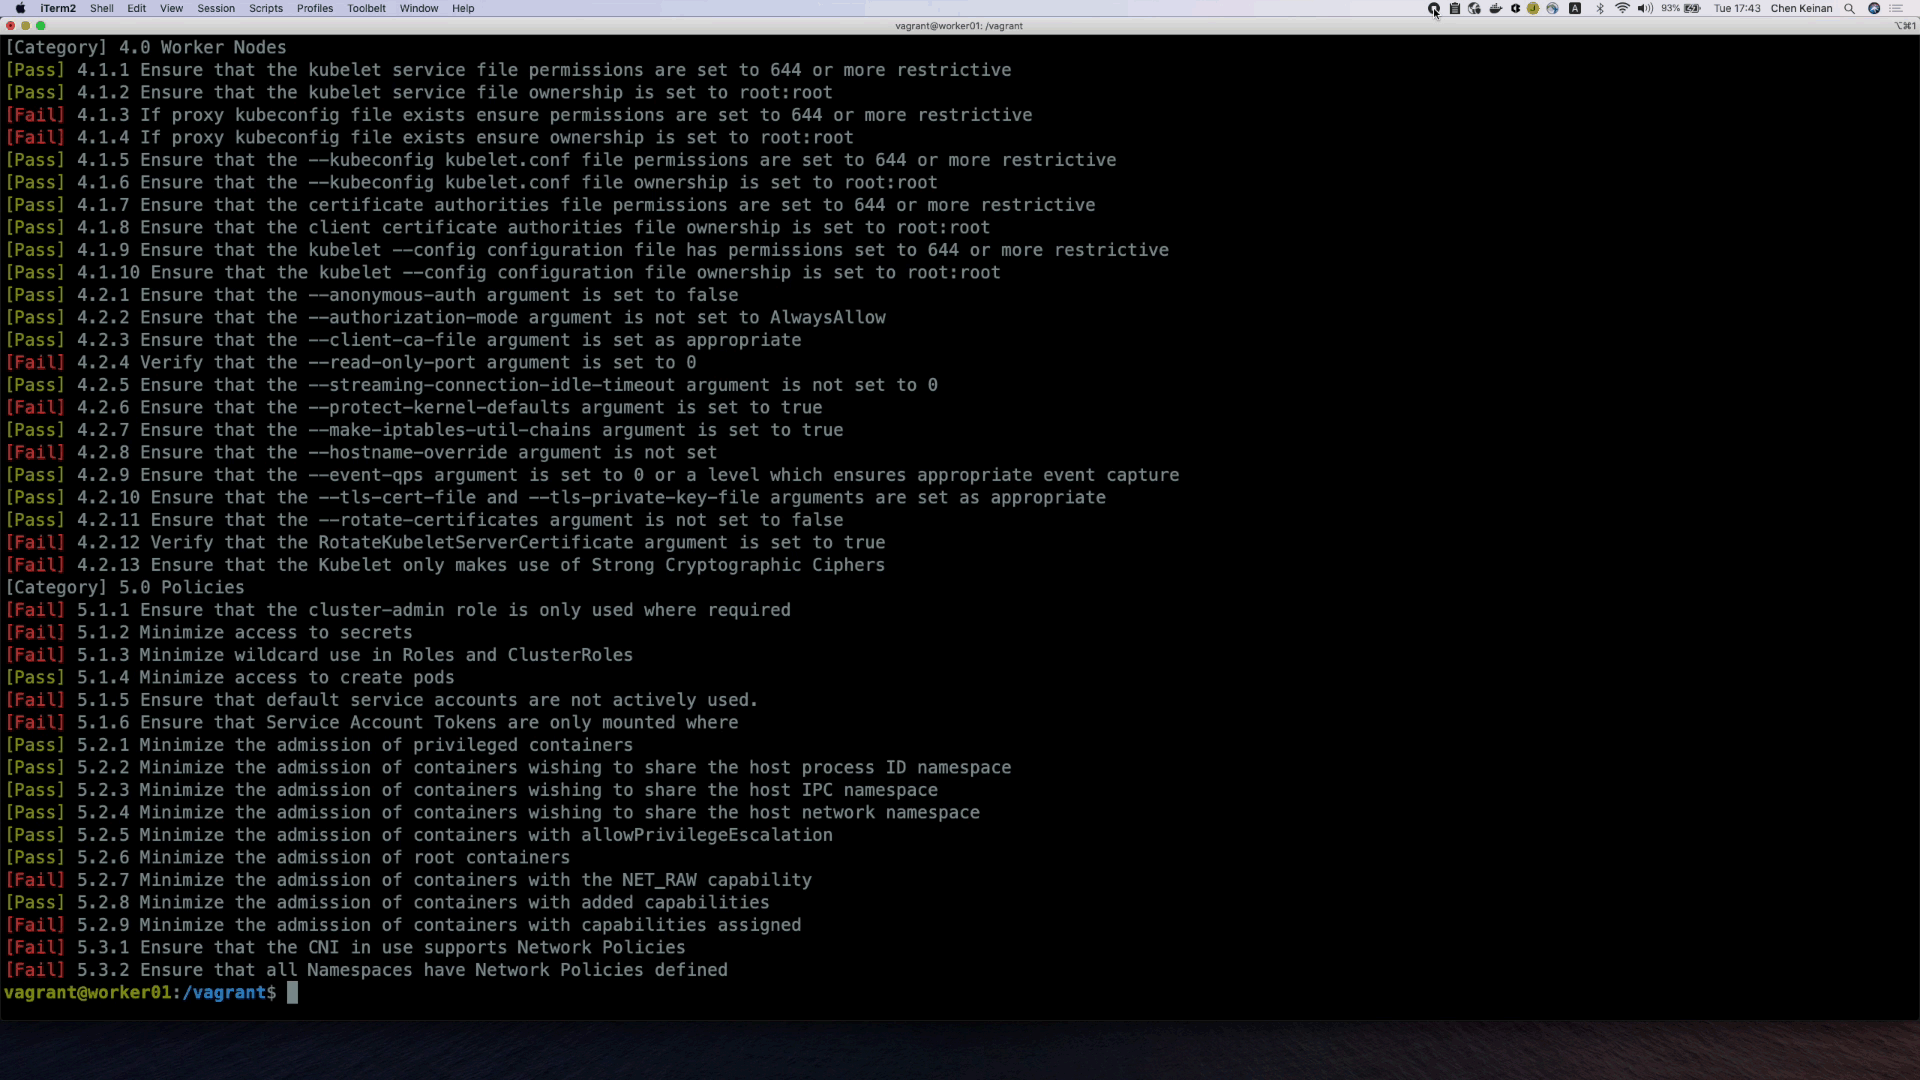
Las comprobaciones de auditoría se realizan en los nodos maestro y trabajador, y el informe de auditoría de salida incluye:

  • causa raíz del problema de seguridad
  • remedio propuesto para el problema de seguridad

salida del escaneo de auditoría del clúster de Kubernetes:

auditoría de k8s

  • Instalación
  • Inicio rápido
  • Kube-beacon como Docker
  • Kube-beacon como pod en k8s
  • Uso del plugin de usuario
  • Próximos pasos

Instalación

git clone https://github.com/chen-keinan/kube-beacon
cd kube-beacon
make build
  • Nota: kube-beacon requiere usuario root para ser ejecutado

Inicio rápido

Ejecute kube-beacon sin indicadores, ejecuta todas las pruebas

 ./kube-beacon 

Ejecute kube-beacon con indicadores, ejecute pruebas a demanda

Usage: kube-Beacon [--version] [--help] <command> [<args>]

Available commands are:
  -r , --report :  run audit tests and generate failure report
  -i , --include: execute only specific audit test,   example -i=1.2.3,1.4.5
  -e , --exclude: ignore specific audit tests,  example -e=1.2.3,1.4.5
  -n , --node:    execute audit tests on specific node,   example -n=master,-n=worker
  -s , --spec:    execute specific audit tests spec,   example -s=gke, default=k8s
  -v , --version:  execute specific audit tests spec version,    example -v=1.1.0,default=1.6.0

Ejecutar pruebas y generar informe de pruebas fallidas

./kube-beacon -r

Kube-beacon como pod en k8s

  • Ejecutar kube-beacon como un pod en un clúster de k8s

  • Agregar enlace de rol de clúster con role=cluster-admin

kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=default:default
cd jobs
  • para un clúster de k8s simple, ejecute el siguiente job
kubectl apply -f k8s.yaml
  • para clúster GKE, ejecute el siguiente job
kubectl apply -f gke.yaml
  • Verificar el estado del pod de k8s
kubectl get pods --all-namespaces

NAMESPACE     NAME                                                        READY   STATUS      RESTARTS   AGE
default       kube-beacon-sc8g9                                           0/1     Completed   0          111s
kube-system   event-exporter-gke-8489df9489-skcvv                         2/2     Running     0          7m24s
kube-system   fluentd-gke-7d5sl                                           2/2     Running     0          7m6s
kube-system   fluentd-gke-f6q5d                                           2/2     Running     0          6m59s
  • Verificar la salida de auditoría del pod de k8s
kubectl logs kube-beacon-sc8g9 
  • limpieza (eliminar rol y borrar pod)
kubectl delete clusterrolebinding default-admin
kubectl delete -f k8s.yaml

Uso del plugin de usuario

Kube-Beacon expone un hook para plugins de usuario Ejemplo :

  • K8sBenchAuditResultHook - este hook acepta los resultados de auditoría de benchmark encontrados por el informe de auditoría
Compilar plugin de usuario
go build -buildmode=plugin -o=~/<plugin folder>/bench_plugin.so /<plugin folder>/bench_plugin.go
Copiar plugin a la carpeta (la carpeta .beacon se crea en el primer inicio)
cp /<plugin folder>/bench_plugin.so ~/.beacon/plugins/compile/bench_plugin.so

Nota: El plugin y el binario deben compilarse con el mismo entorno Linux

Próximos pasos

  • Agregar soporte para escaneo de Amazon EKS
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





