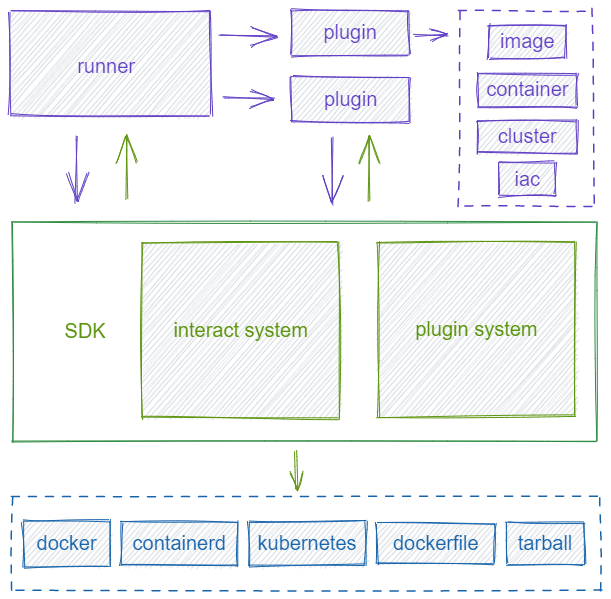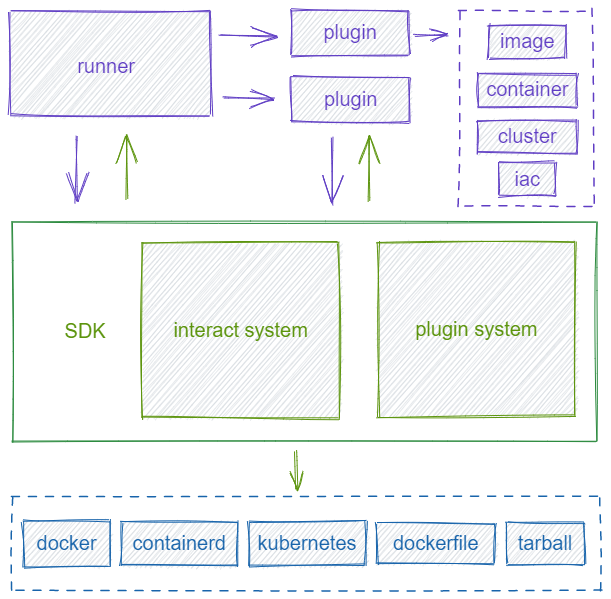

veinmind-tools es un conjunto de herramientas de seguridad para contenedores desarrollado por Chaitin Technology, basado en veinmind-sdk.


veinmind-tools es un conjunto de herramientas de seguridad para contenedores desarrollado por Chaitin Technology, incubado por el equipo Muyun, y construido sobre veinmind-sdk
veinmind, cuyo nombre en chino es 问脉 (Wenmai, que significa tomar el pulso de la seguridad en contenedores, diagnosticando y tratando las enfermedades mediante la observación, el olfato, la pregunta y la palpación). Su objetivo es ser una receta eficaz en el ámbito cloud-native.
Documentación en chino | English
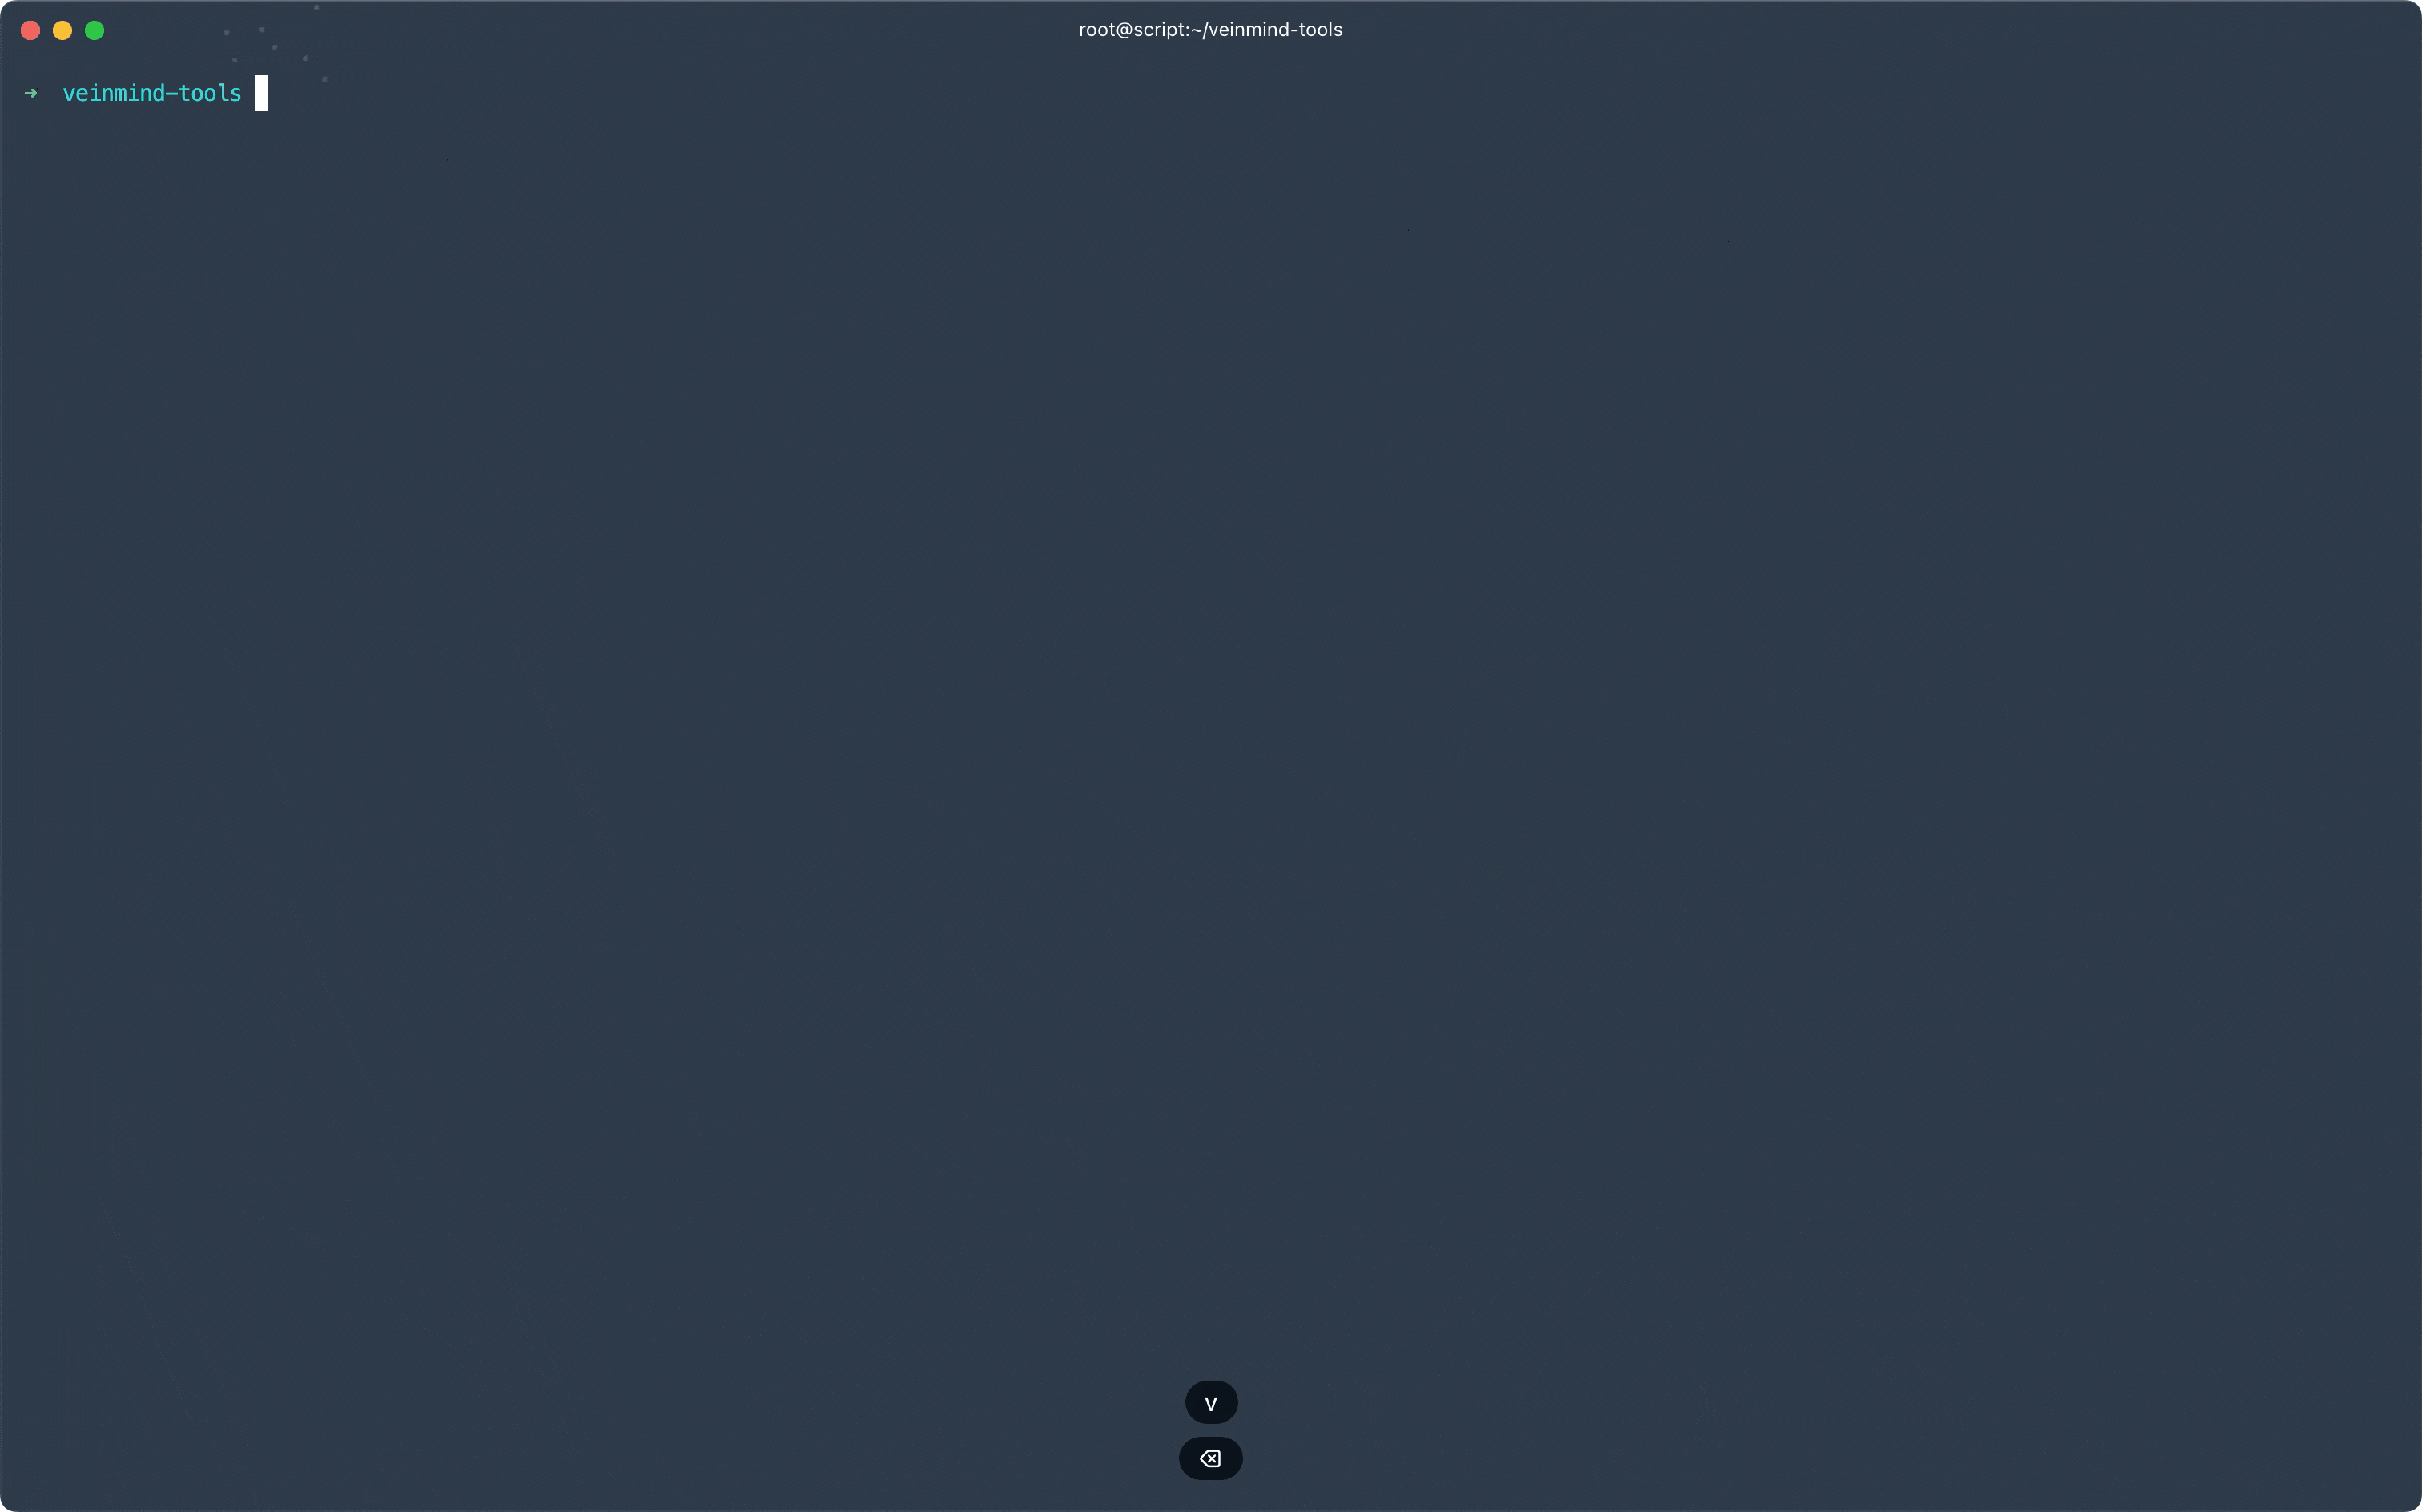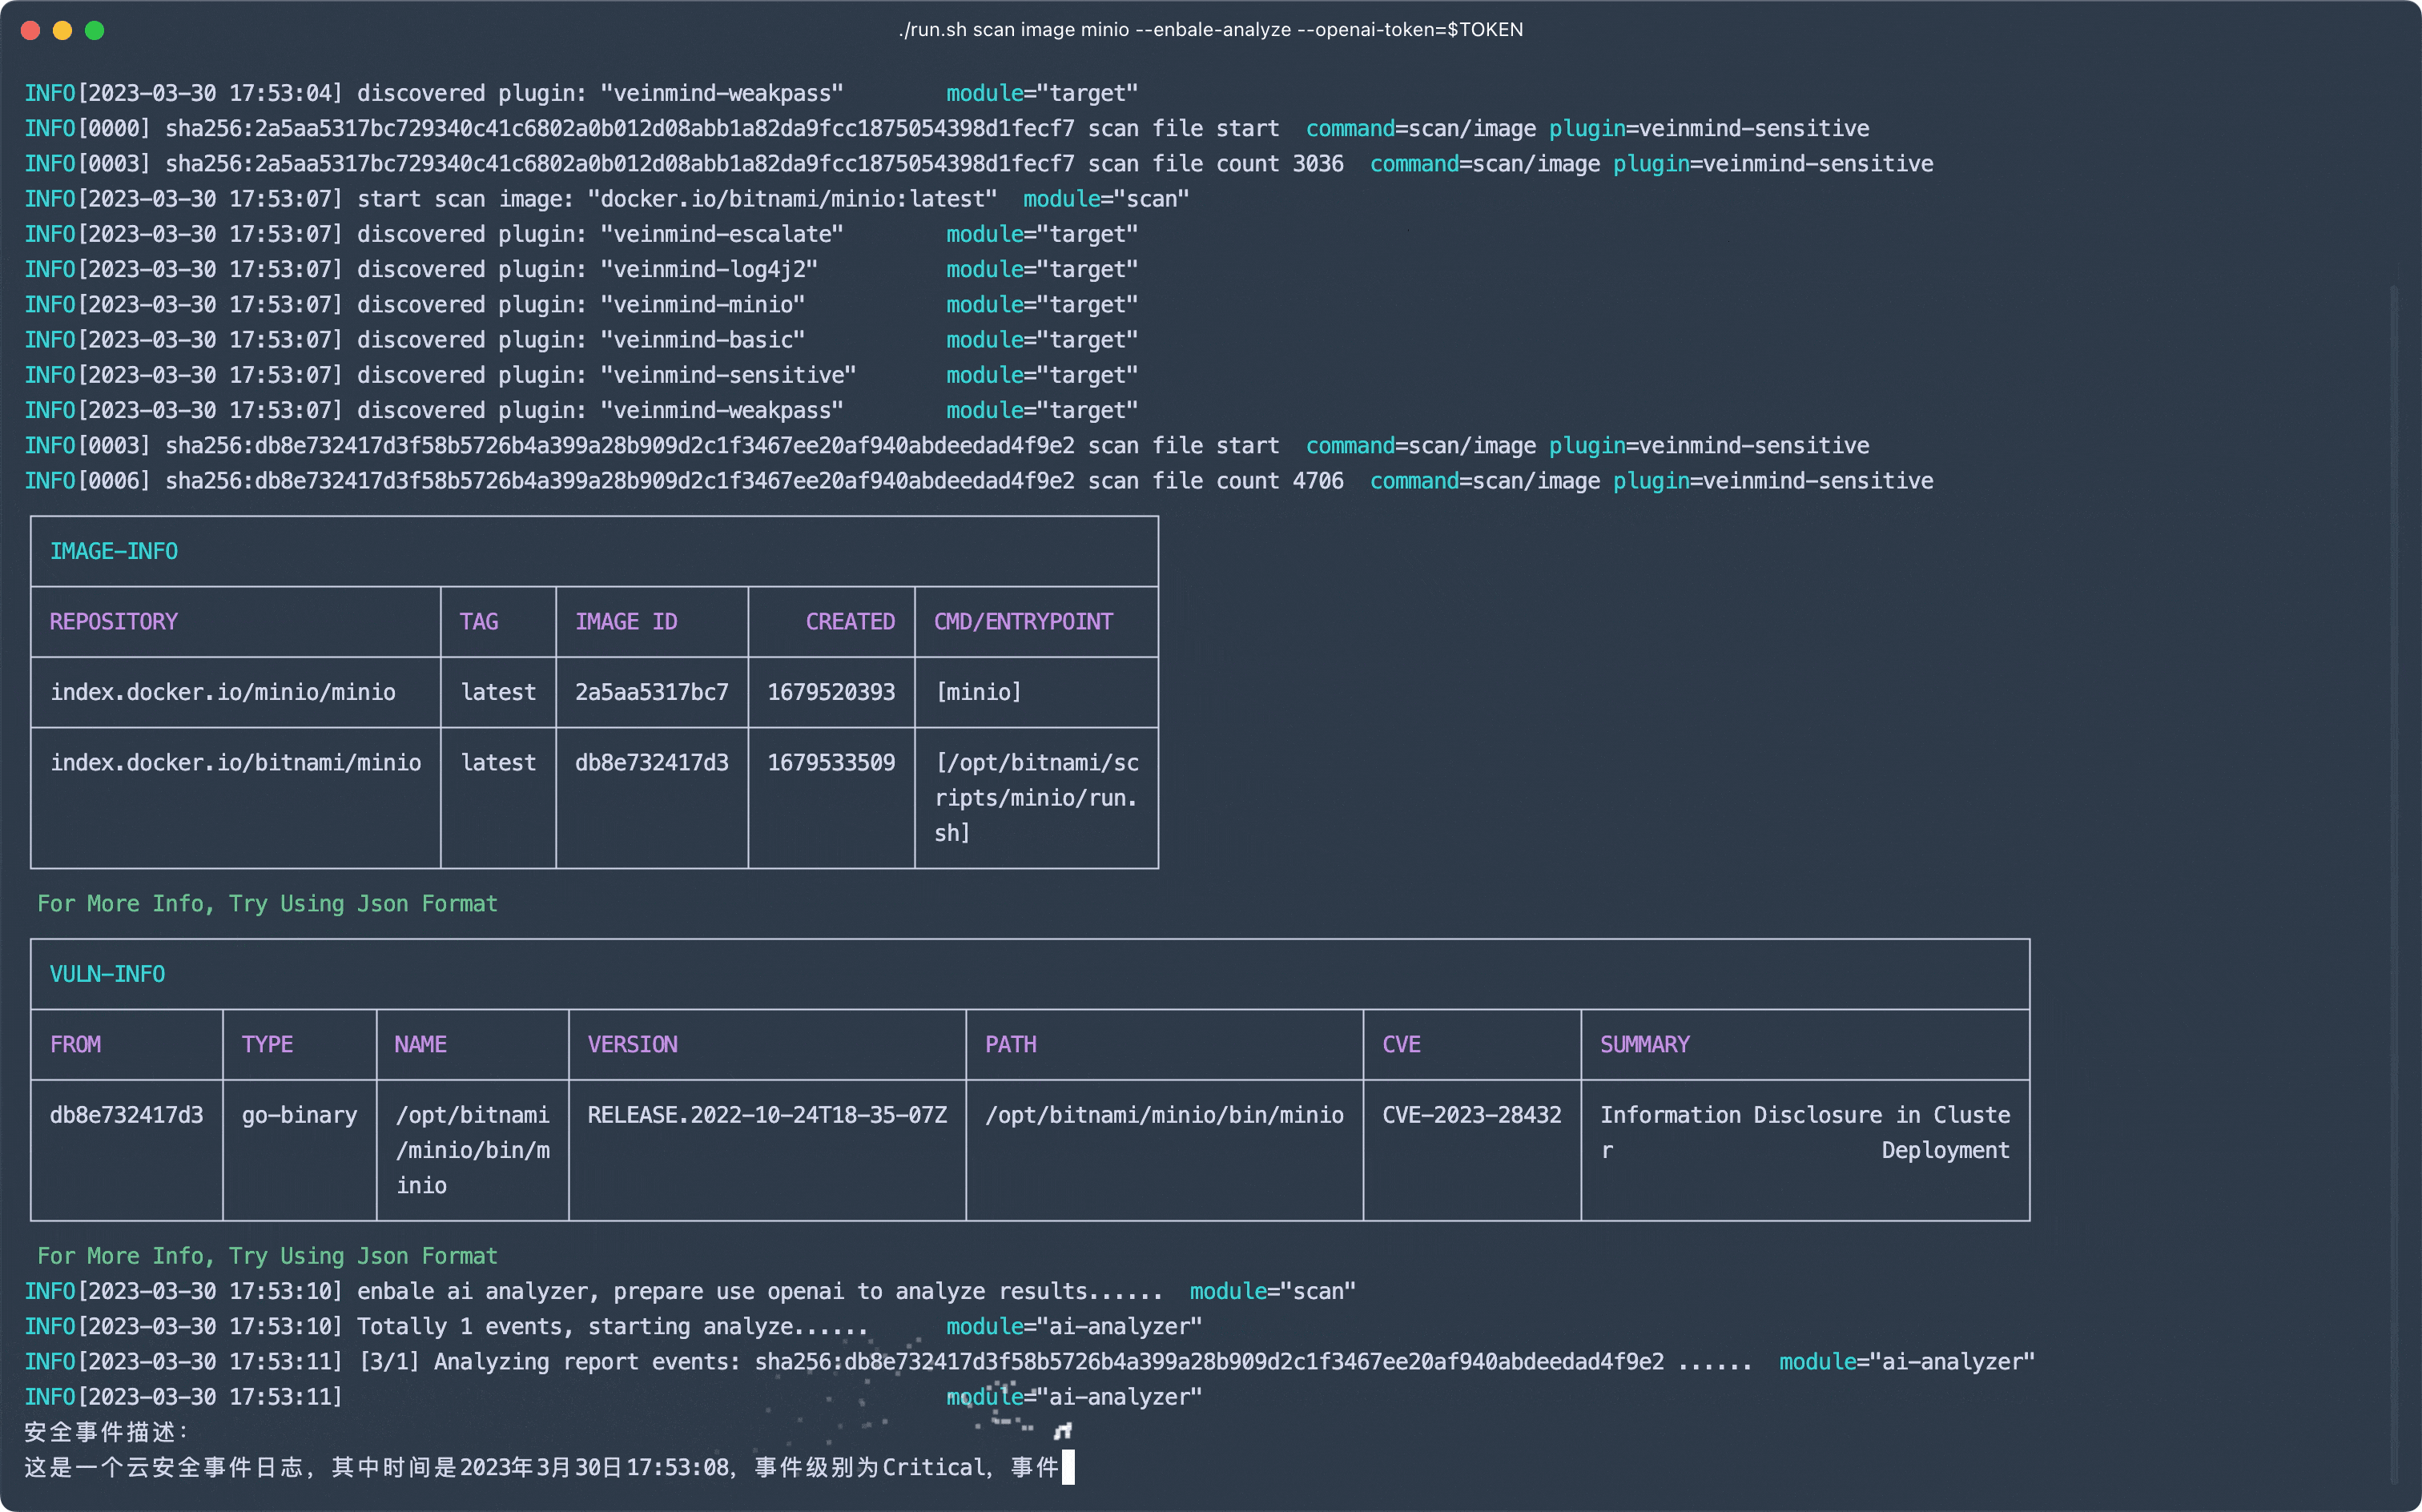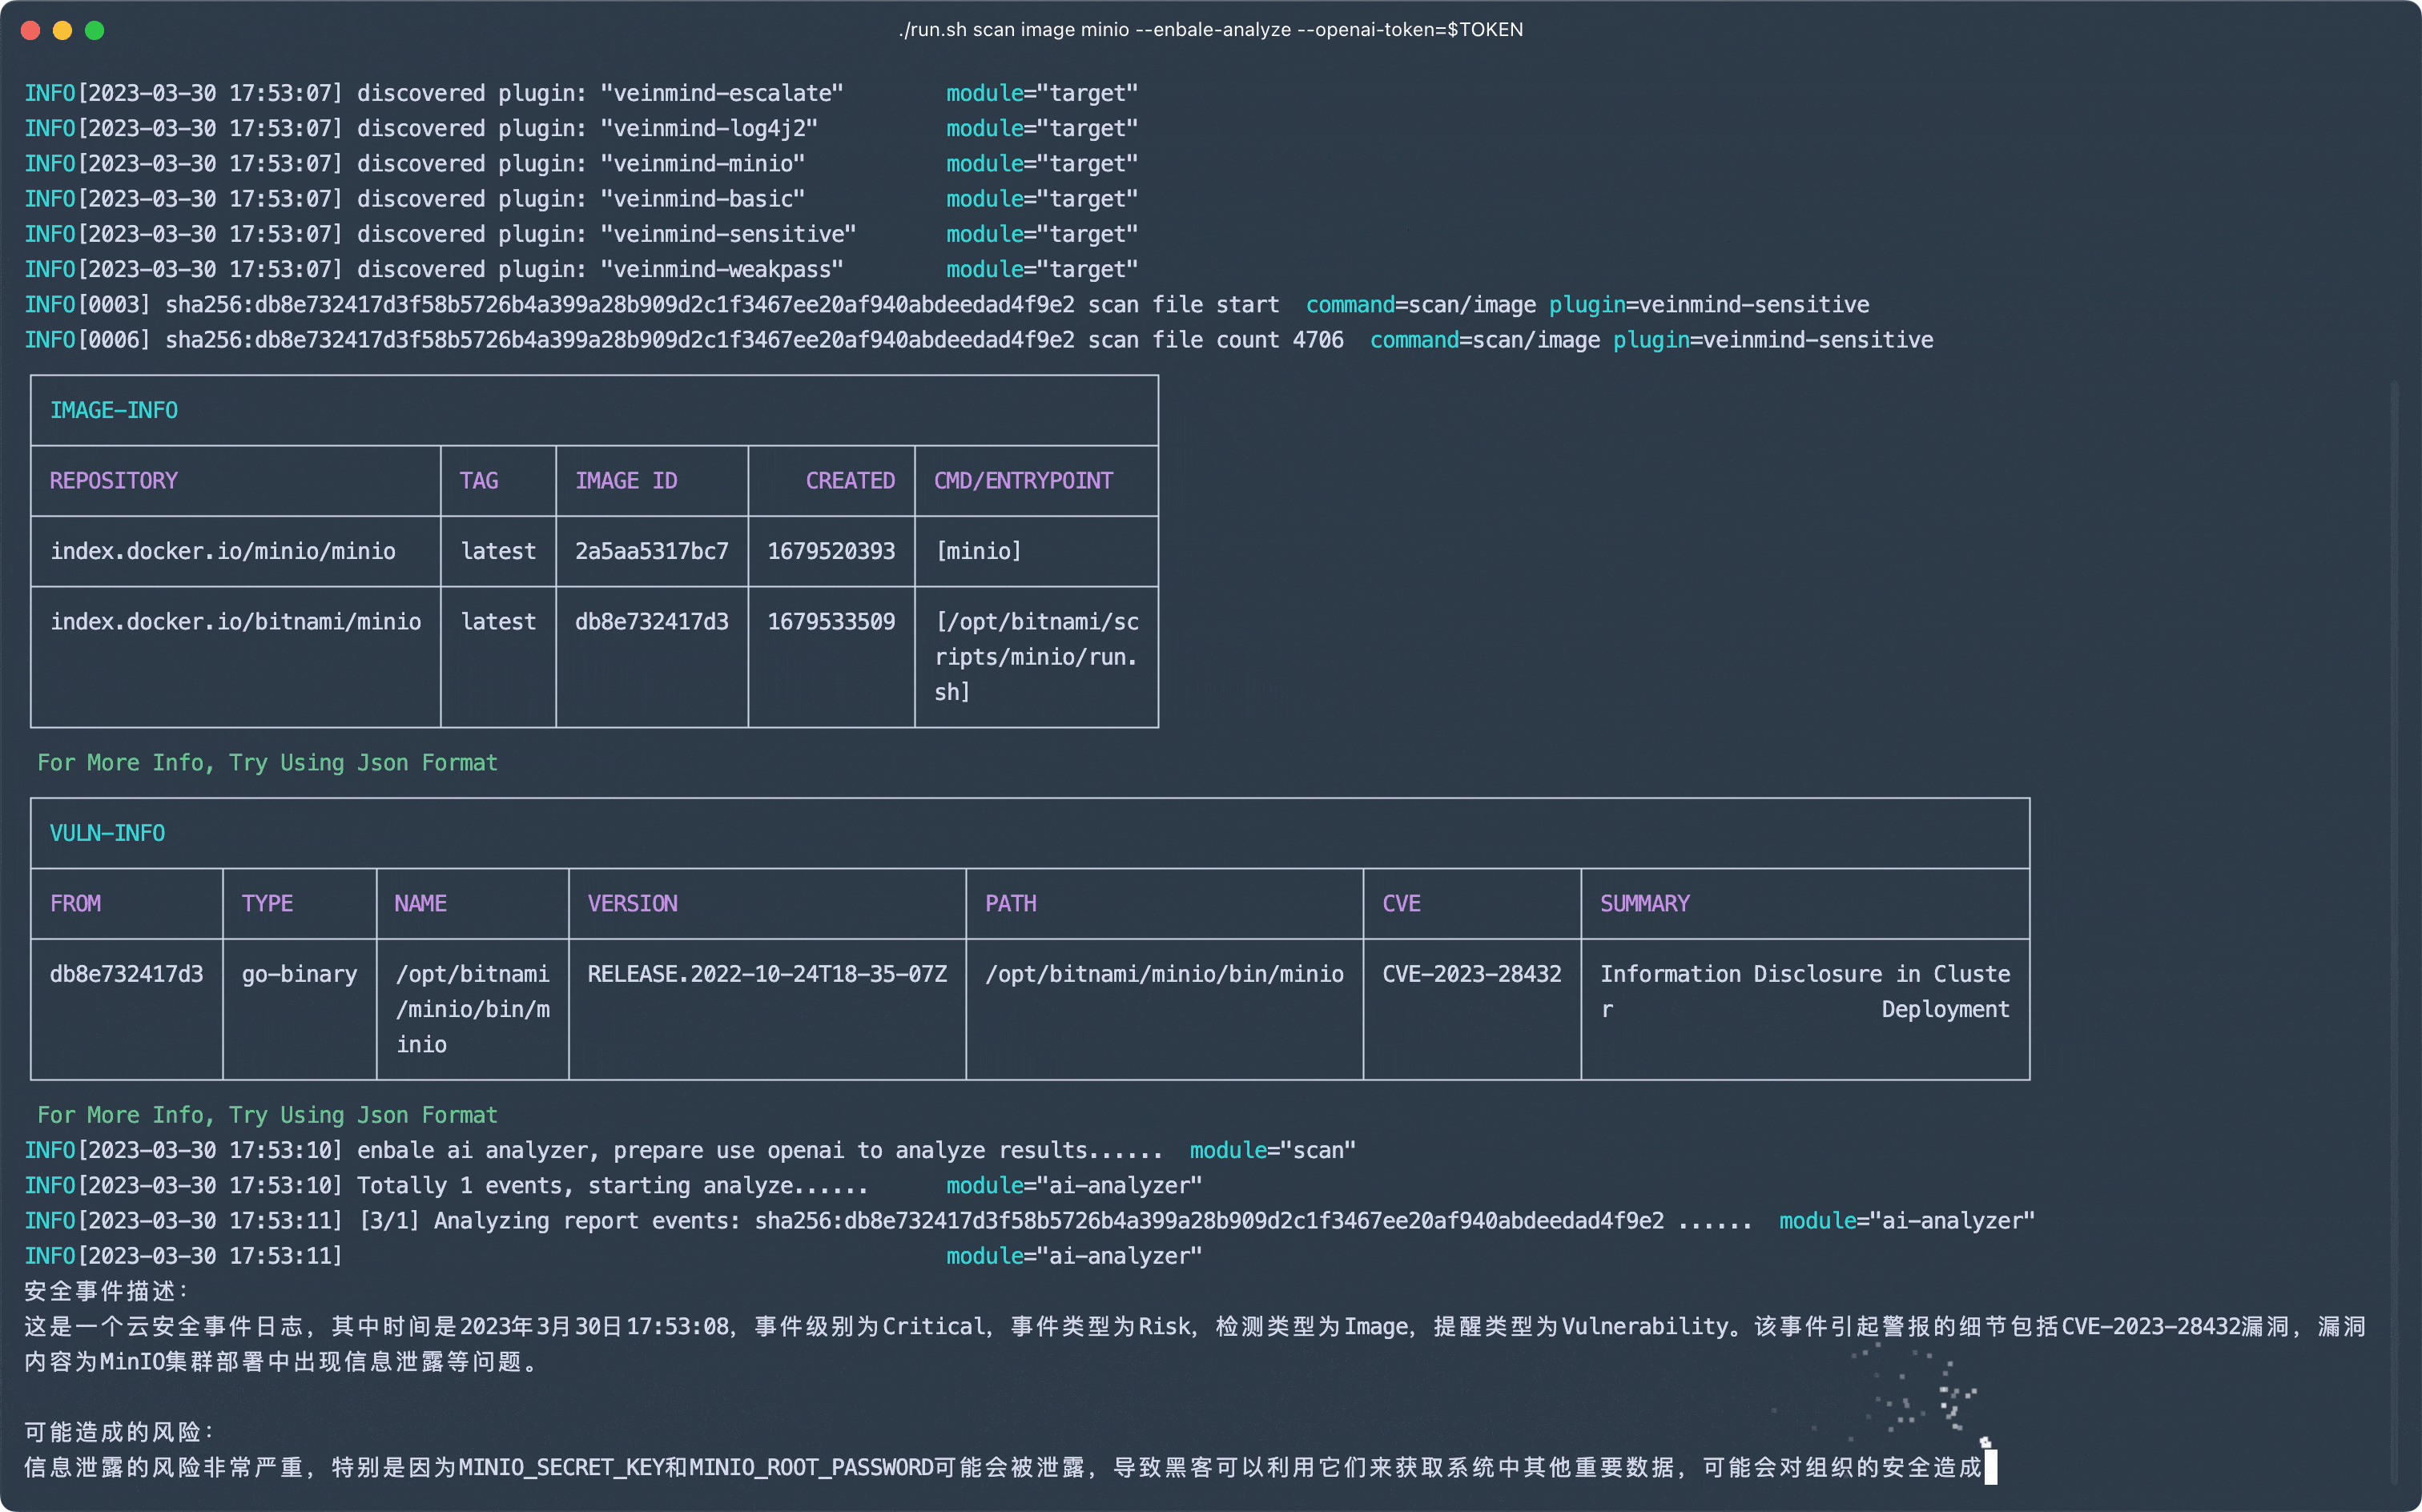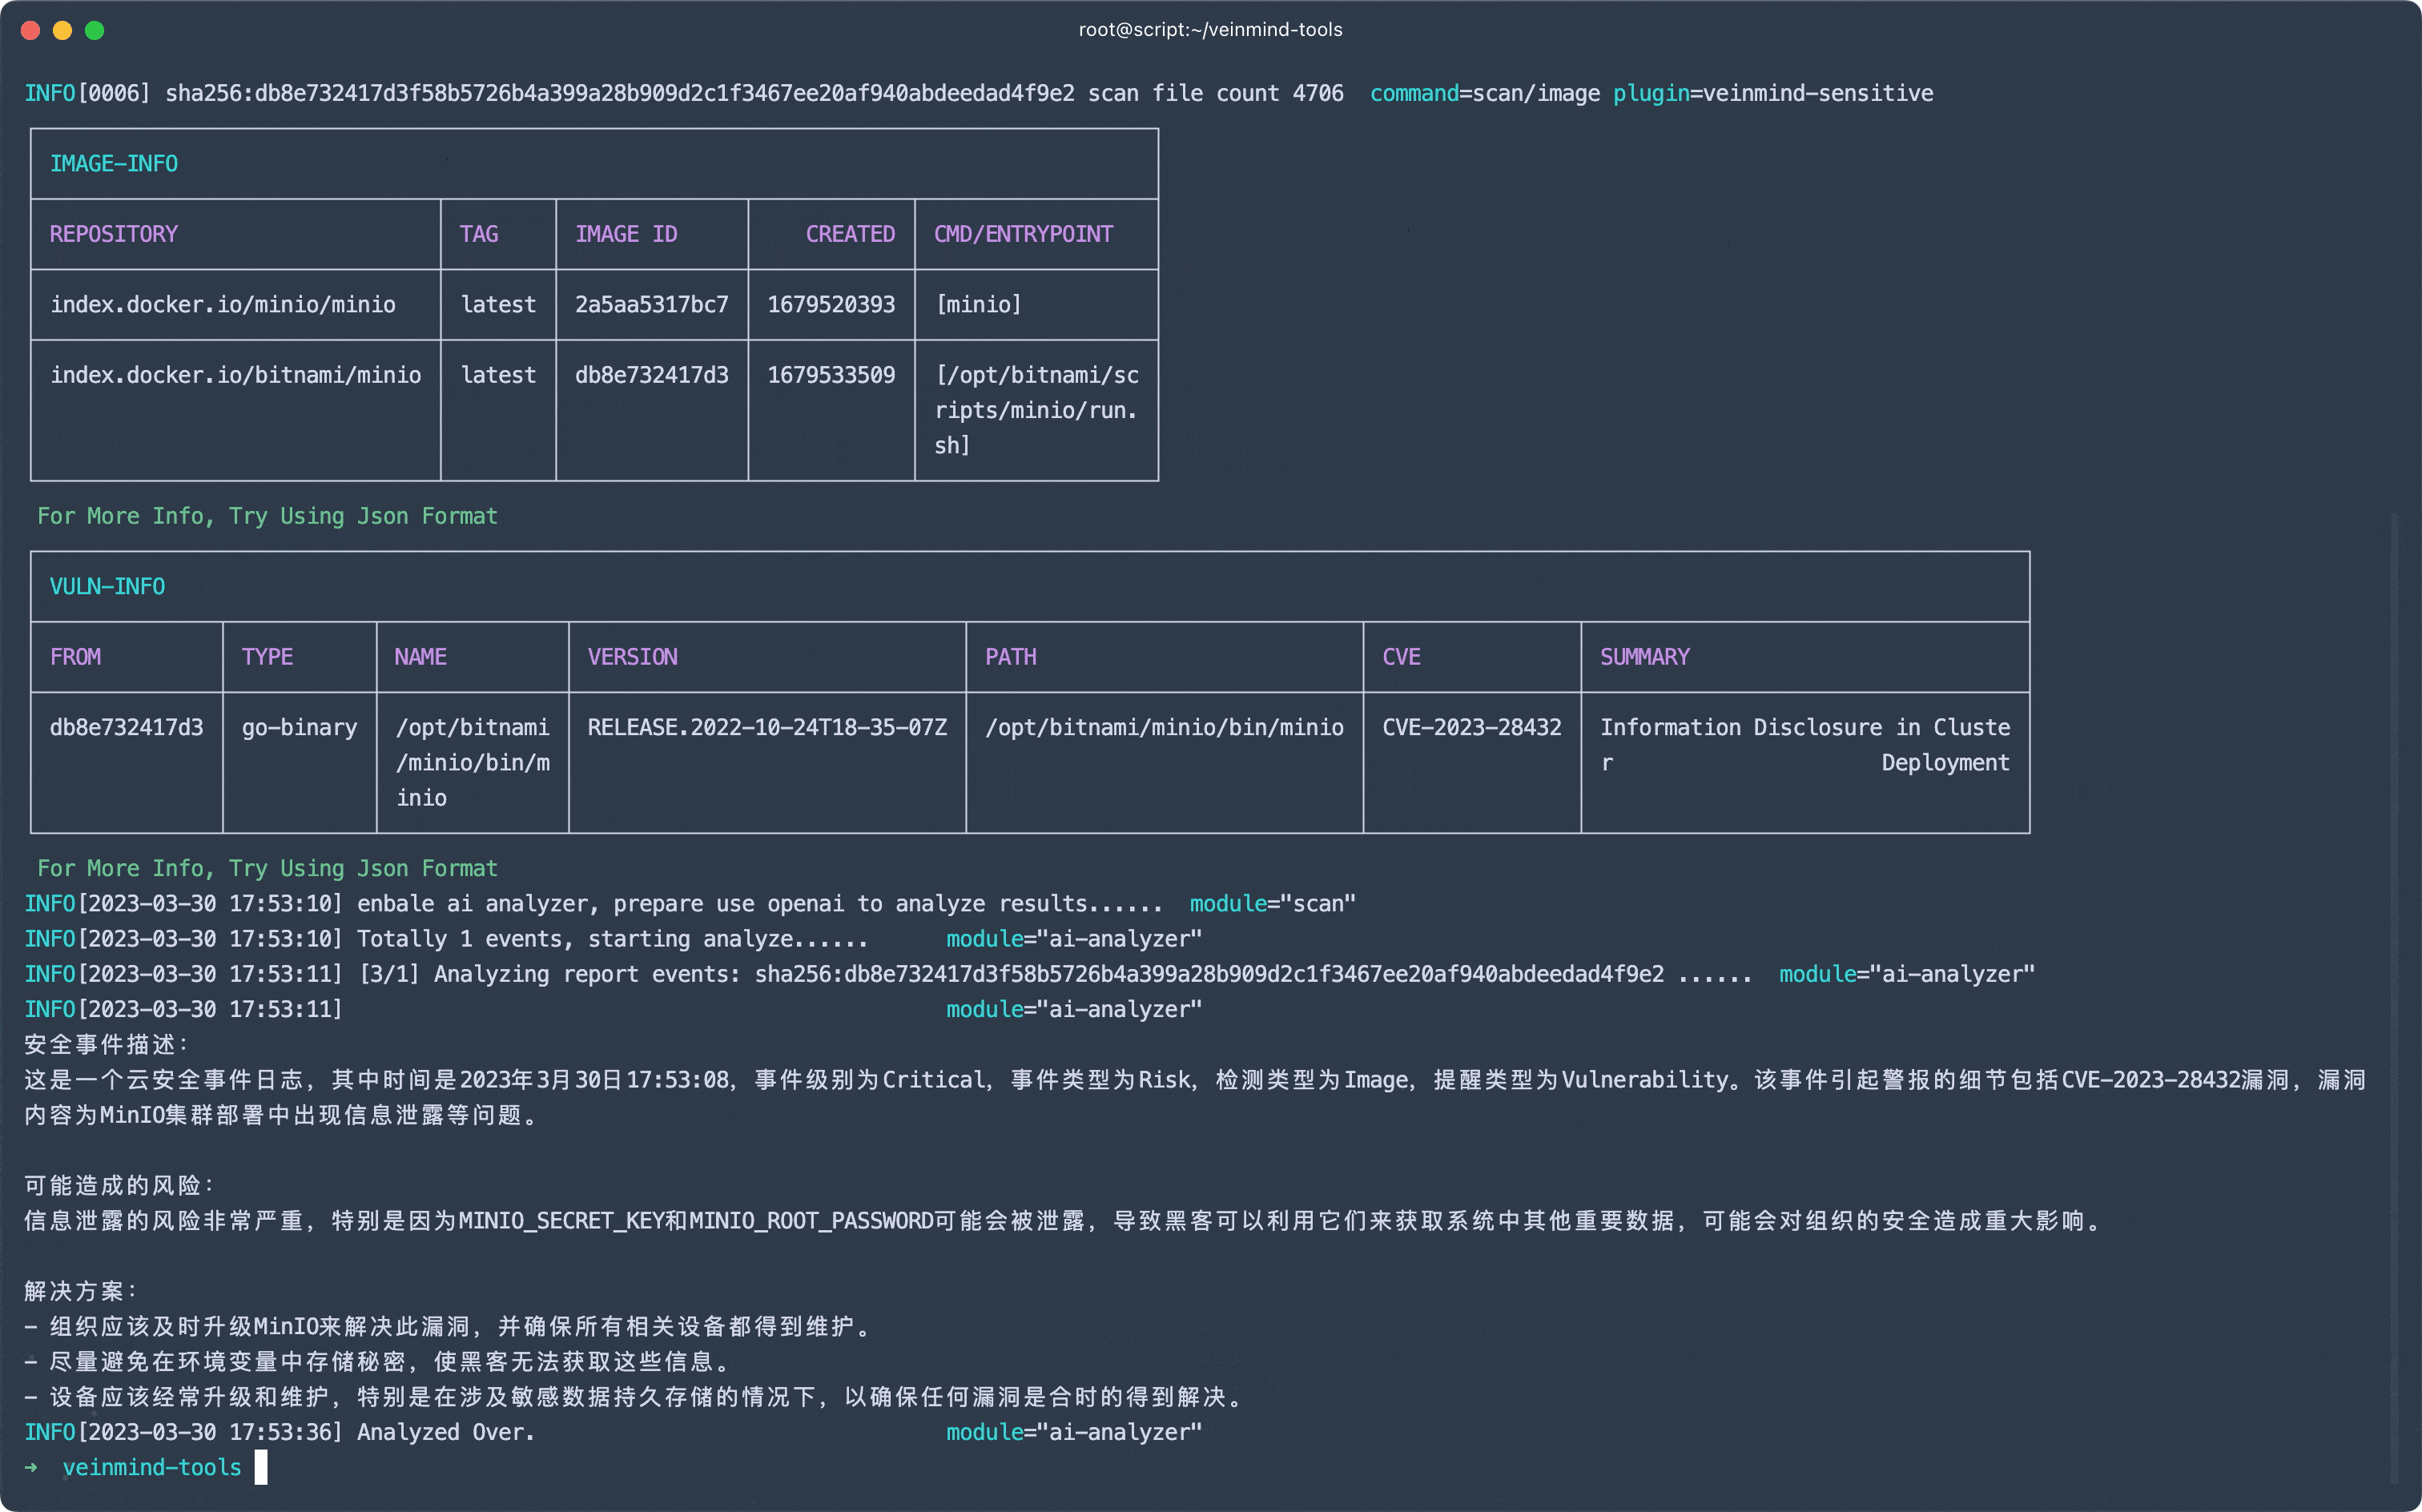
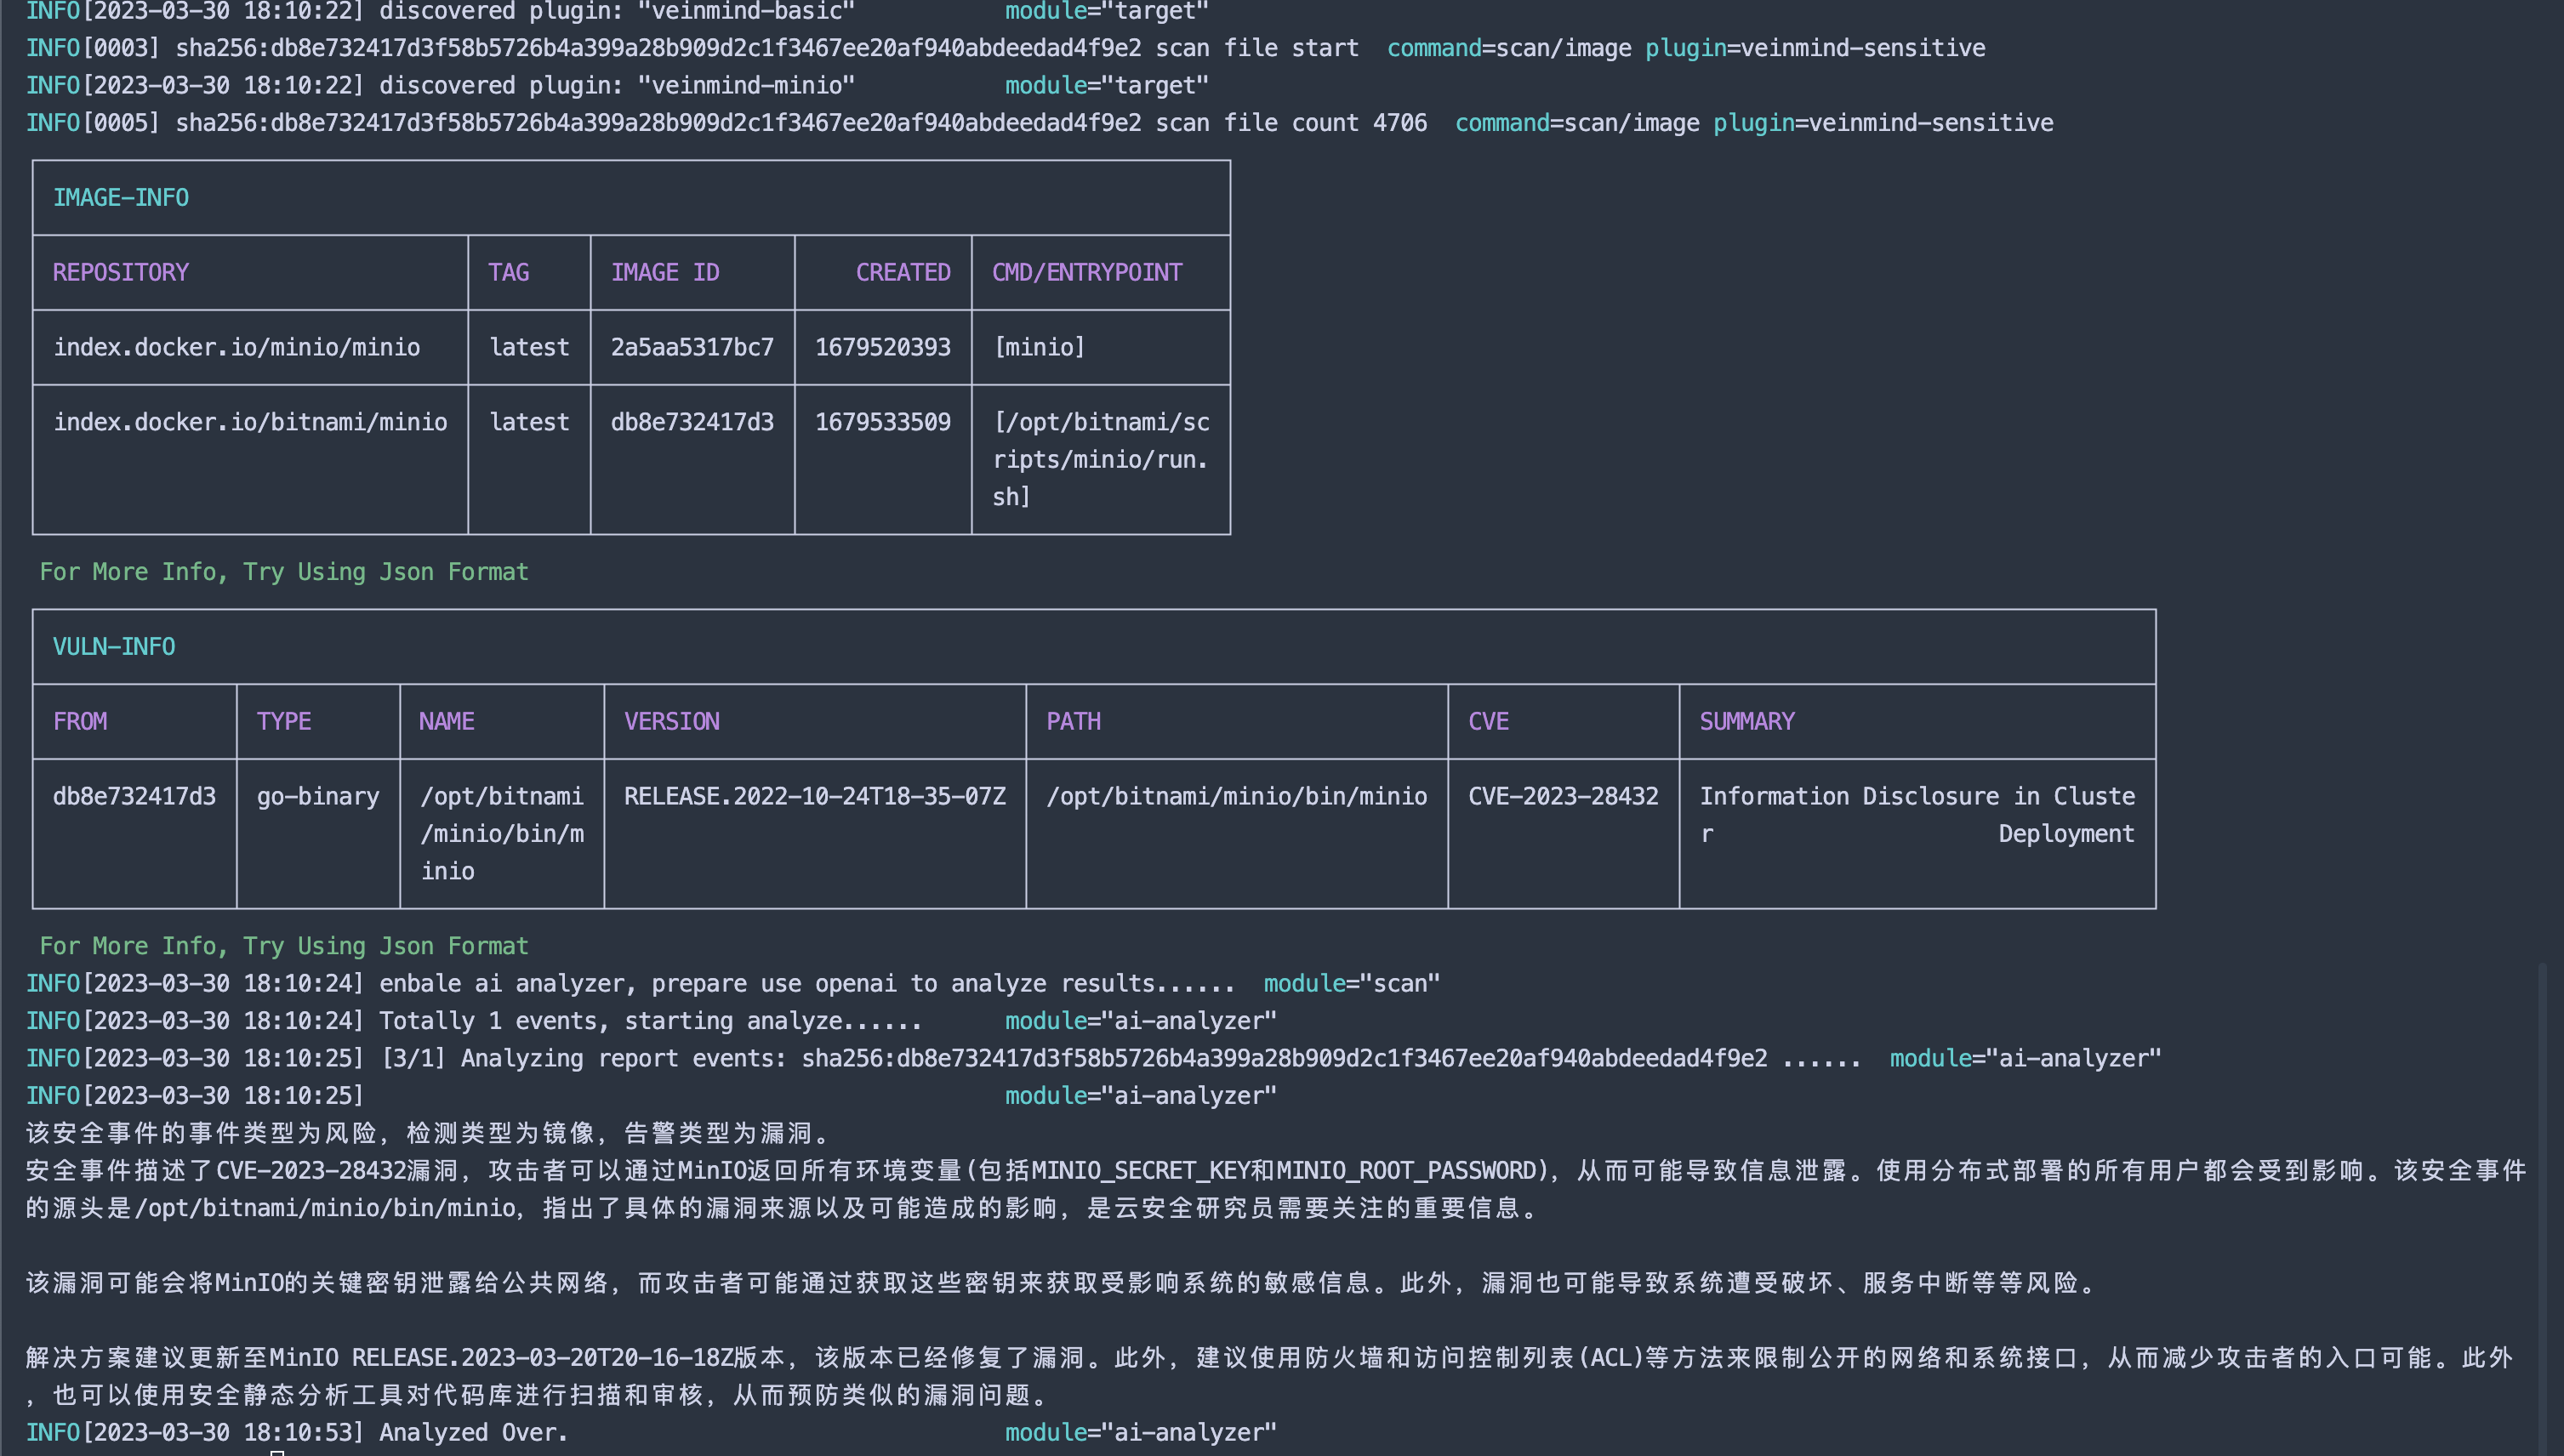
Wenmai se ha integrado con OpenAI, permitiendo utilizar OpenAI para realizar un análisis humanizado de los resultados de escaneo, para que pueda comprender más claramente qué riesgos se descubrieron en este escaneo.
docker info
docker pull registry.veinmind.tech/veinmind/veinmind-runner:latest
wget -q https://download.veinmind.tech/scripts/veinmind-runner-parallel-container-run.sh -O run.sh && chmod +x run.sh
./run.sh scan [image/container]
./run.sh scan [image/container] --enable-analyze --openai-token <su_token_openai>
Nota: Al usar OpenAI, asegúrese de que la red actual pueda acceder a OpenAI. Al iniciar en contenedor paralelo, debe configurar manualmente el proxy mediante
docker run -e http_proxy=xxxx -e https_proxy=xxxx(en escenarios donde no haya proxy global).
./run.sh scan [image/container] --format=html,cli
El informe generará
report.htmloreport.jsonen el directorio actual. Se pueden pasar múltiples formatos de informe separados por,, por ejemplo,--format=html,cli,jsongenerará tres informes diferentes.
| Herramienta | Función |
|---|---|
| veinmind-runner | Anfitrión de ejecución de herramientas de escaneo |
| veinmind-malicious | Escanea archivos maliciosos en contenedores/imágenes |
| veinmind-weakpass | Escanea contraseñas débiles en contenedores/imágenes |
| veinmind-log4j2 | Escanea vulnerabilidades Log4j2 en contenedores/imágenes |
| veinmind-minio | Escanea vulnerabilidades MinIO en contenedores/imágenes |
| veinmind-sensitive | Escanea información sensible en imágenes |
| veinmind-backdoor | Escanea puertas traseras en imágenes |
| veinmind-history | Escanea comandos históricos anómalos en imágenes |
| veinmind-vuln | Escanea información de activos y vulnerabilidades en contenedores/imágenes |
| veinmind-webshell | Escanea webshells en imágenes |
| veinmind-unsafe-mount | Escanea directorios montados inseguros en contenedores |
| veinmind-iac | Escanea archivos IaC en imágenes/clústeres |
| veinmind-escape | Escanea riesgos de escape en contenedores/imágenes |
| veinmind-privilege-escalation | Escanea riesgos de escalada de privilegios en contenedores/imágenes |
| veinmind-trace | Escanea rastros de intrusión en contenedores |
PS: Actualmente todas las herramientas admiten ejecución en modo contenedor paralelo.
Puede crear rápidamente un complemento veinmind-tools a través del ejemplo. Consulte veinmind-example.
| Nombre | Categoría | ¿Compatible? |
|---|---|---|
| Jenkins | CI/CD | ✔️ |
| Gitlab CI | CI/CD | ✔️ |
| Github Action | CI/CD | ✔️ |
| DockerHub | Registro de imágenes | ✔️ |
| Docker Registry | Registro de imágenes | ✔️ |
| Harbor | Registro de imágenes | ✔️ |
| Docker | Runtime de contenedor | ✔️ |
| Containerd | Runtime de contenedor | ✔️ |
| Kubernetes | Clúster | ✔️ |