 boredhackerblog/winrar_cve-2023-38831_lazy_poc
manera sencilla de crear un archivo winrar para el CVE-2023-38831 para pruebas

Forma perezosa de crear un archivo winrar para probar CVE-2023-38831
Artículo que mencionó esta vulnerabilidad y la muestra: https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/
La versión de winrar que estaba usando es winrar 5.91.0
Tomé un archivo winrar malicioso (049af32f678da5e344315ce46787e8fc https://gist.github.com/BoredHackerBlog/83cd5ca743189bf72b28ebaabe3c3df0) y eliminé todos los archivos incluidos excepto la carpeta y el archivo readme principal
Creé un nuevo archivo con mi comando y lo agregué a la carpeta ReadMe.txt y renombré el archivo a 'ReadMe.txt .cmd.'
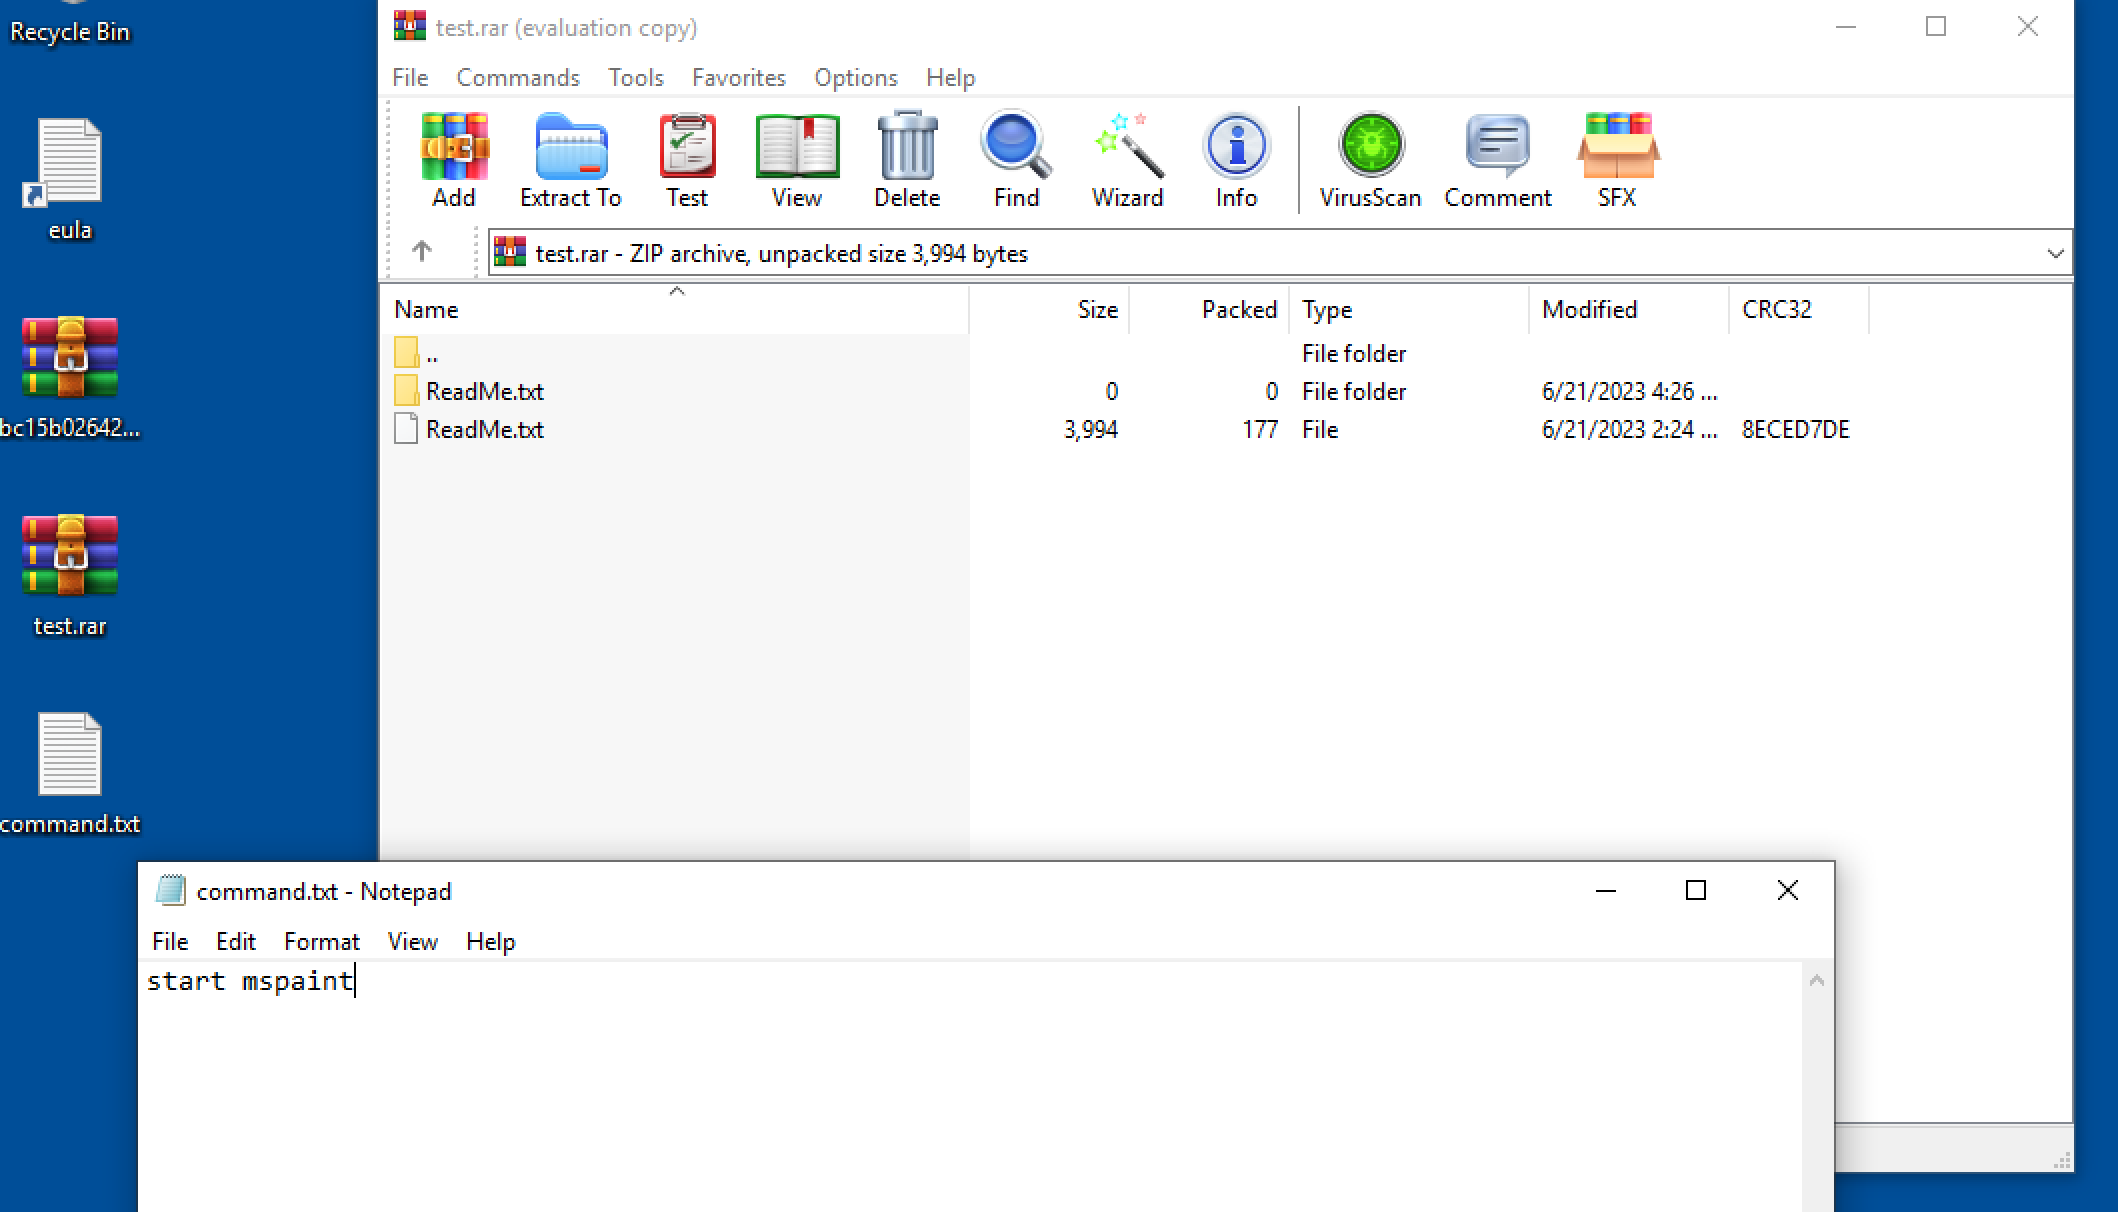
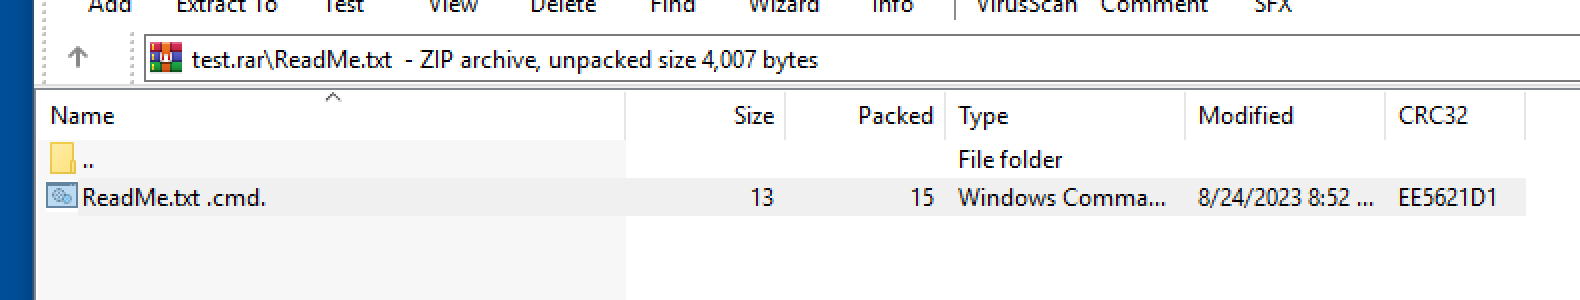
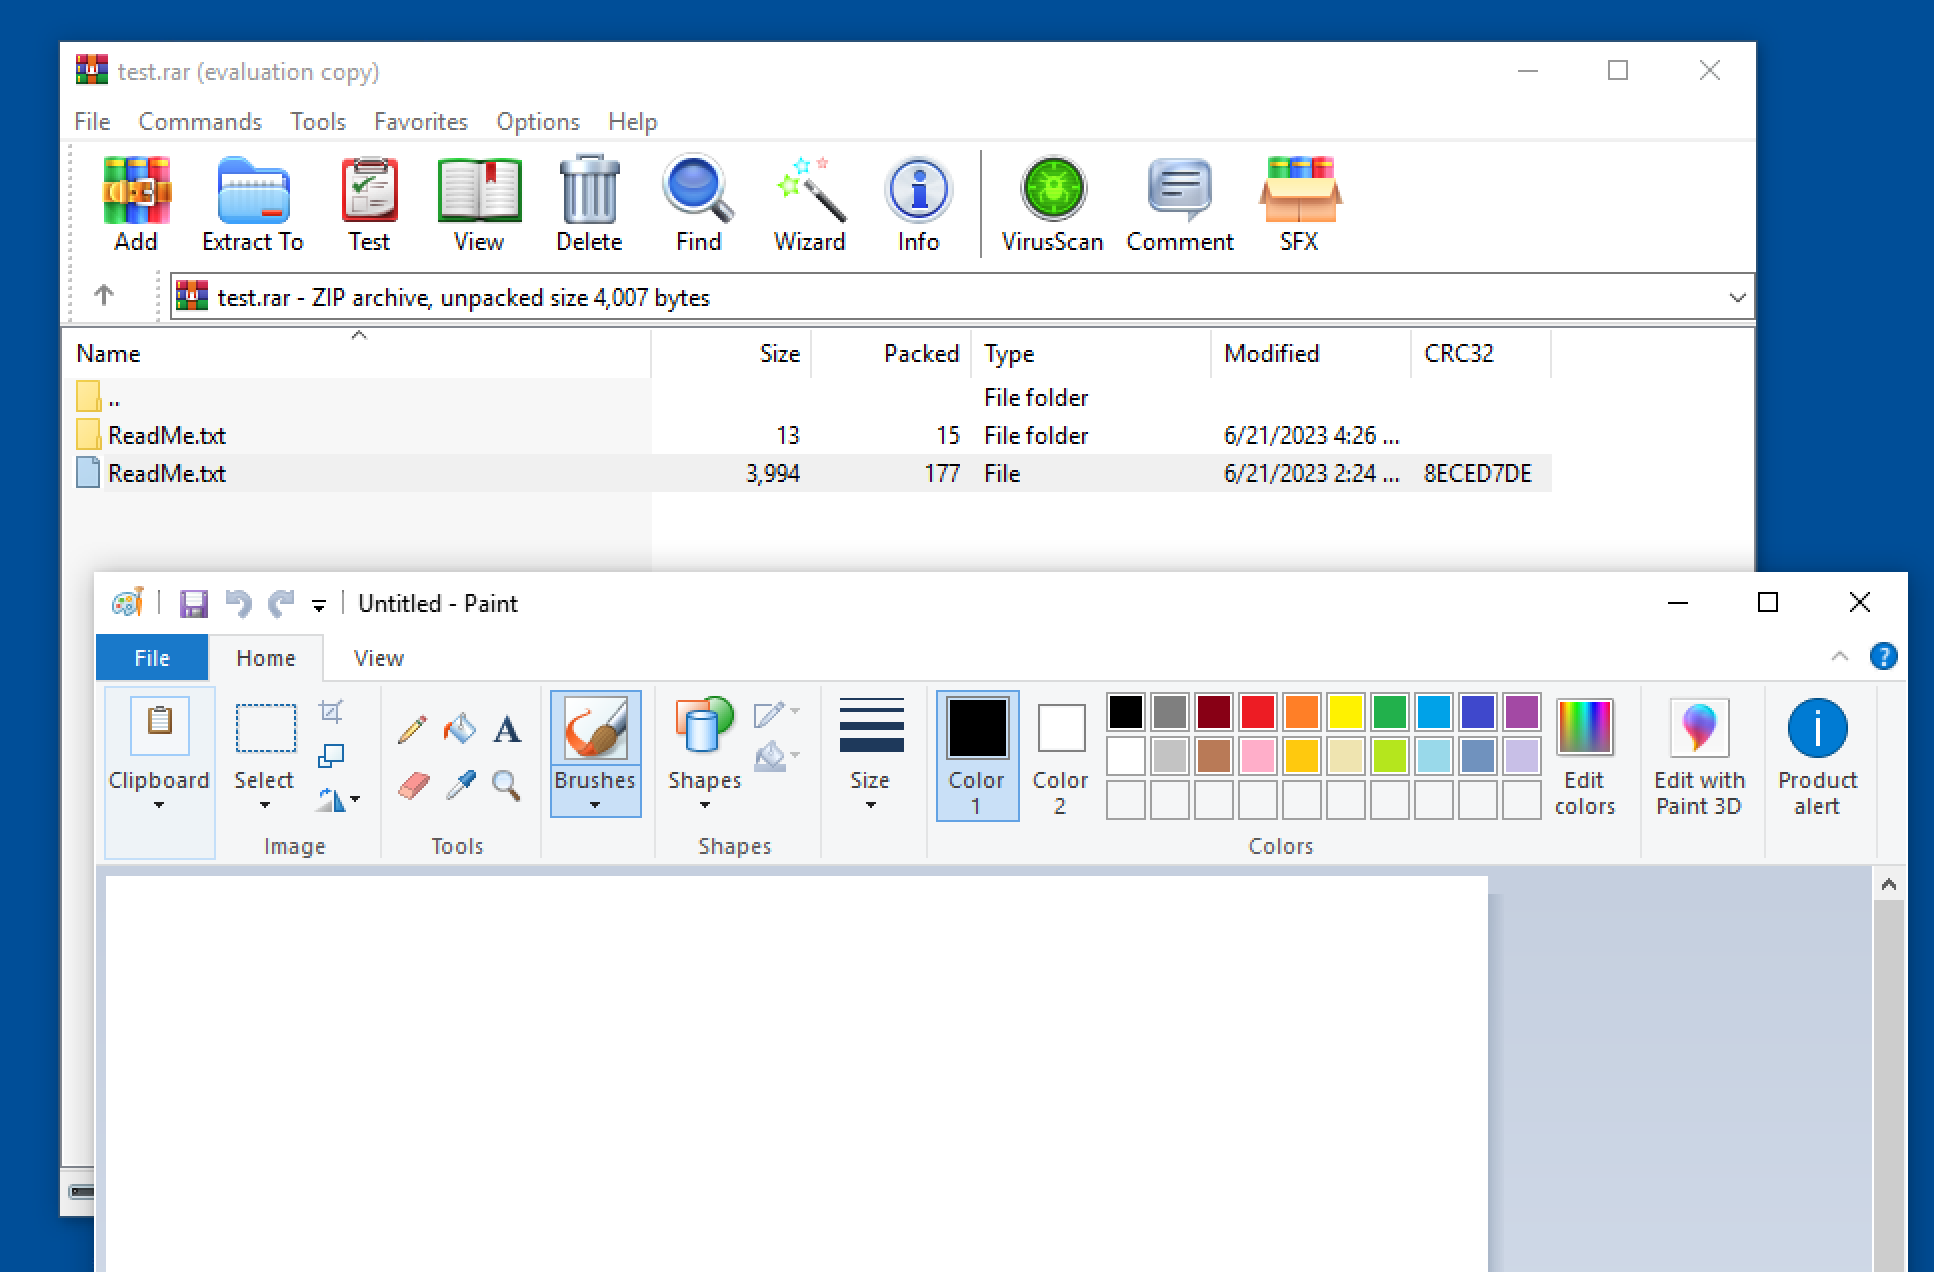
'ReadMe.txt .cmd' también funciona, también .bat, siéntete libre de experimentar
test.rar en este repositorio se puede usar para pruebas. No incluye el archivo de comando. Tendrás que agregarlo por tu cuenta.
aviso: idealmente, no debes usar archivos maliciosos modificados para pruebas. Juega con esto en un sandbox o en una máquina virtual...
