
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-8381 — CVE-2024-8381: Un error de confusión de tipos en el intérprete de SpiderMonkey. | Kitploit

Herramientas/GitHubGitHub/bjrjk/cve-2024-8381
Análisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónExplotación de Binarios
GitHubbjrjk/cve-2024-8381

CVE-2024-8381

CVE-2024-8381: Un error de confusión de tipos en el intérprete de SpiderMonkey.

Ver Repositorio
15421hace 1 añoAún no revisado
Compartir

CVE-2024-8381

Un error de confusión de tipos en el intérprete SpiderMonkey.

Este repositorio contiene análisis en formato Markdown y diapositivas, incluyendo la causa raíz, el PoC y el exploit.

Desafortunadamente, debido a la naturaleza de este error, el exploit solo es aplicable cuando ASLR está deshabilitado.

Diapositivas: Slides.pdf

Análisis: Analysis.md
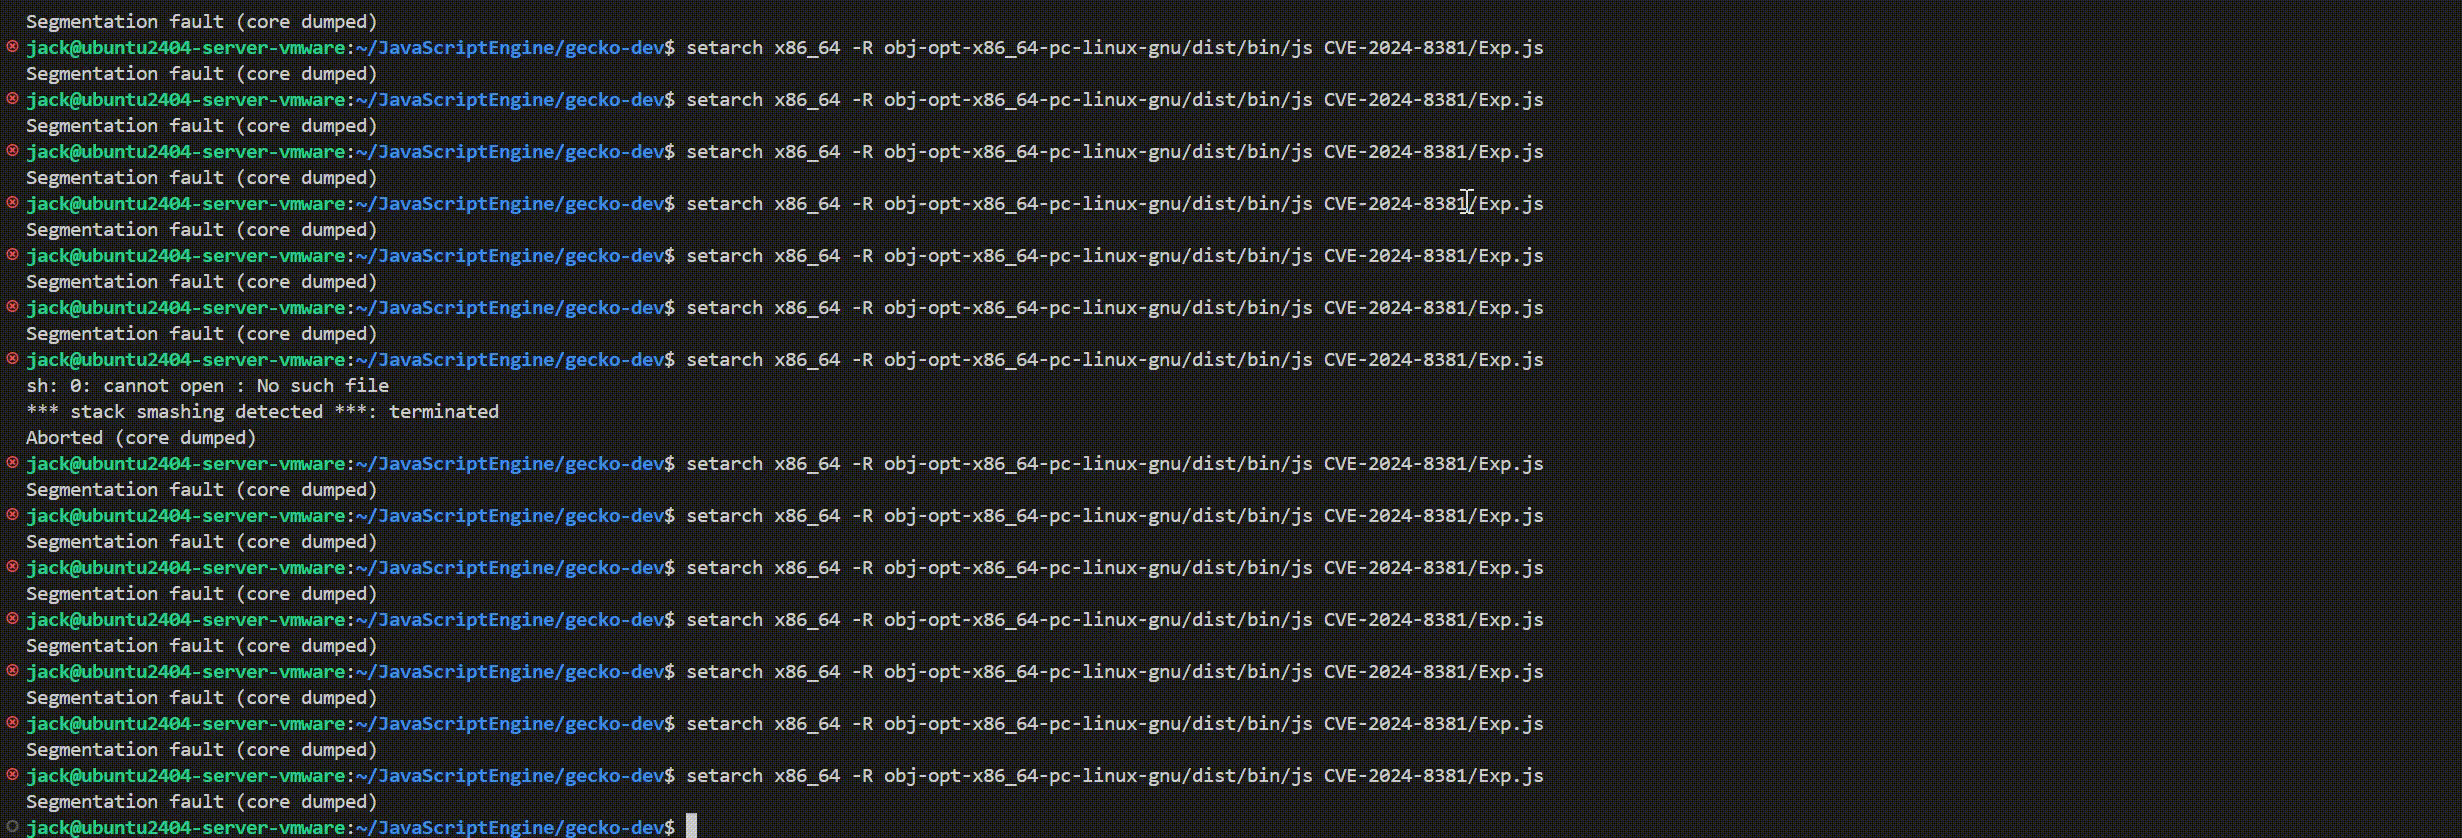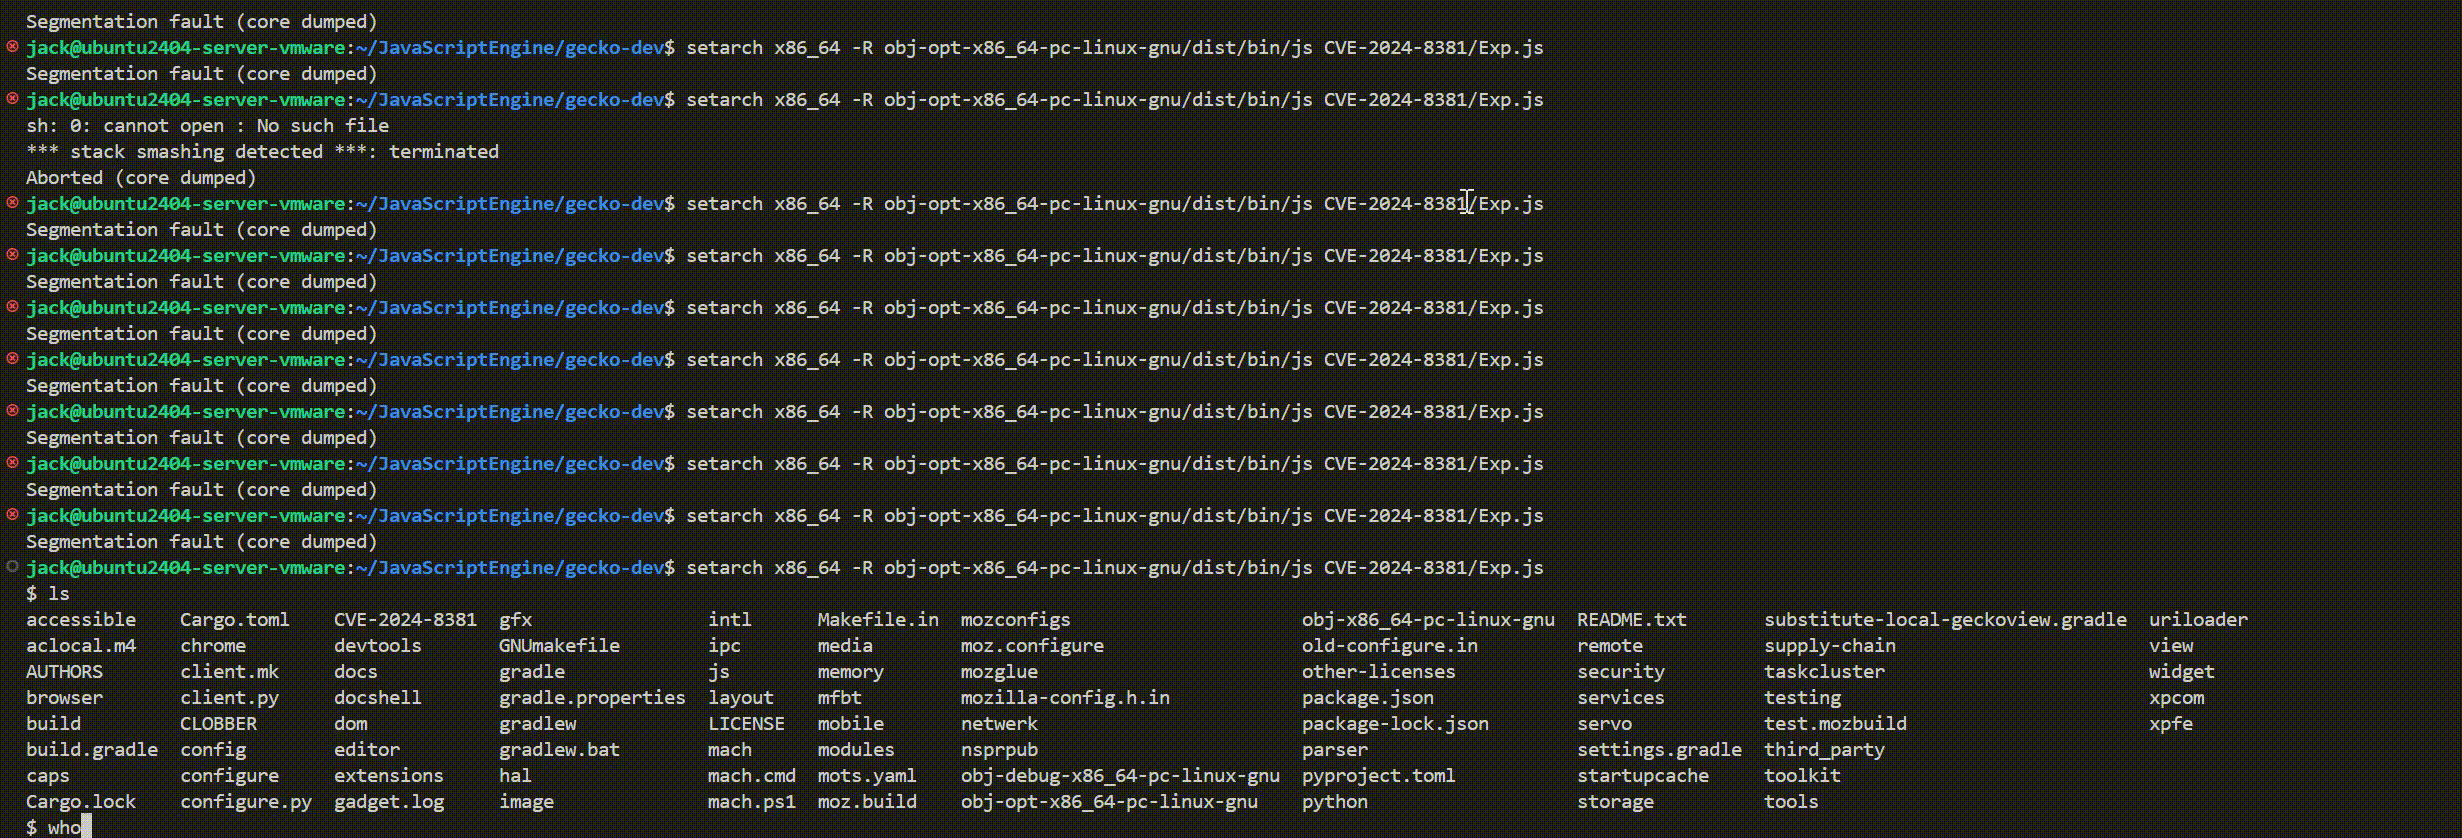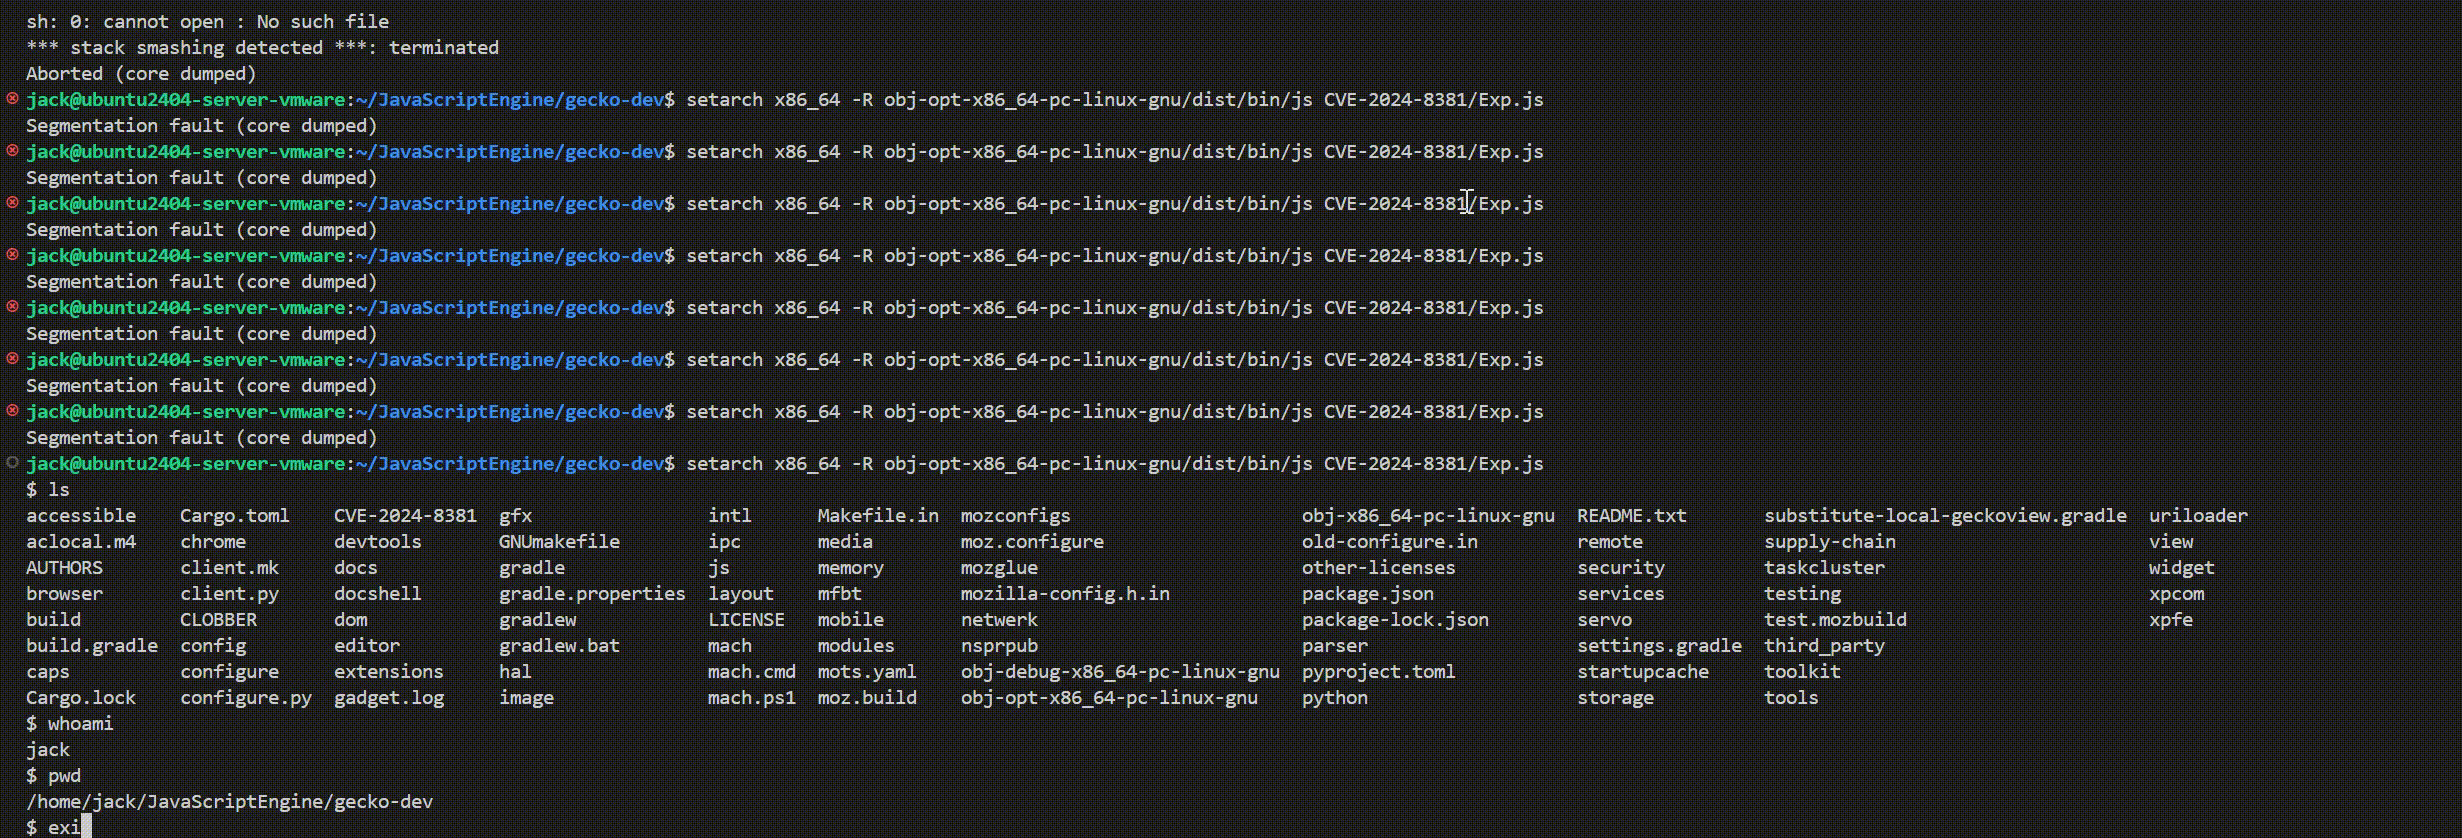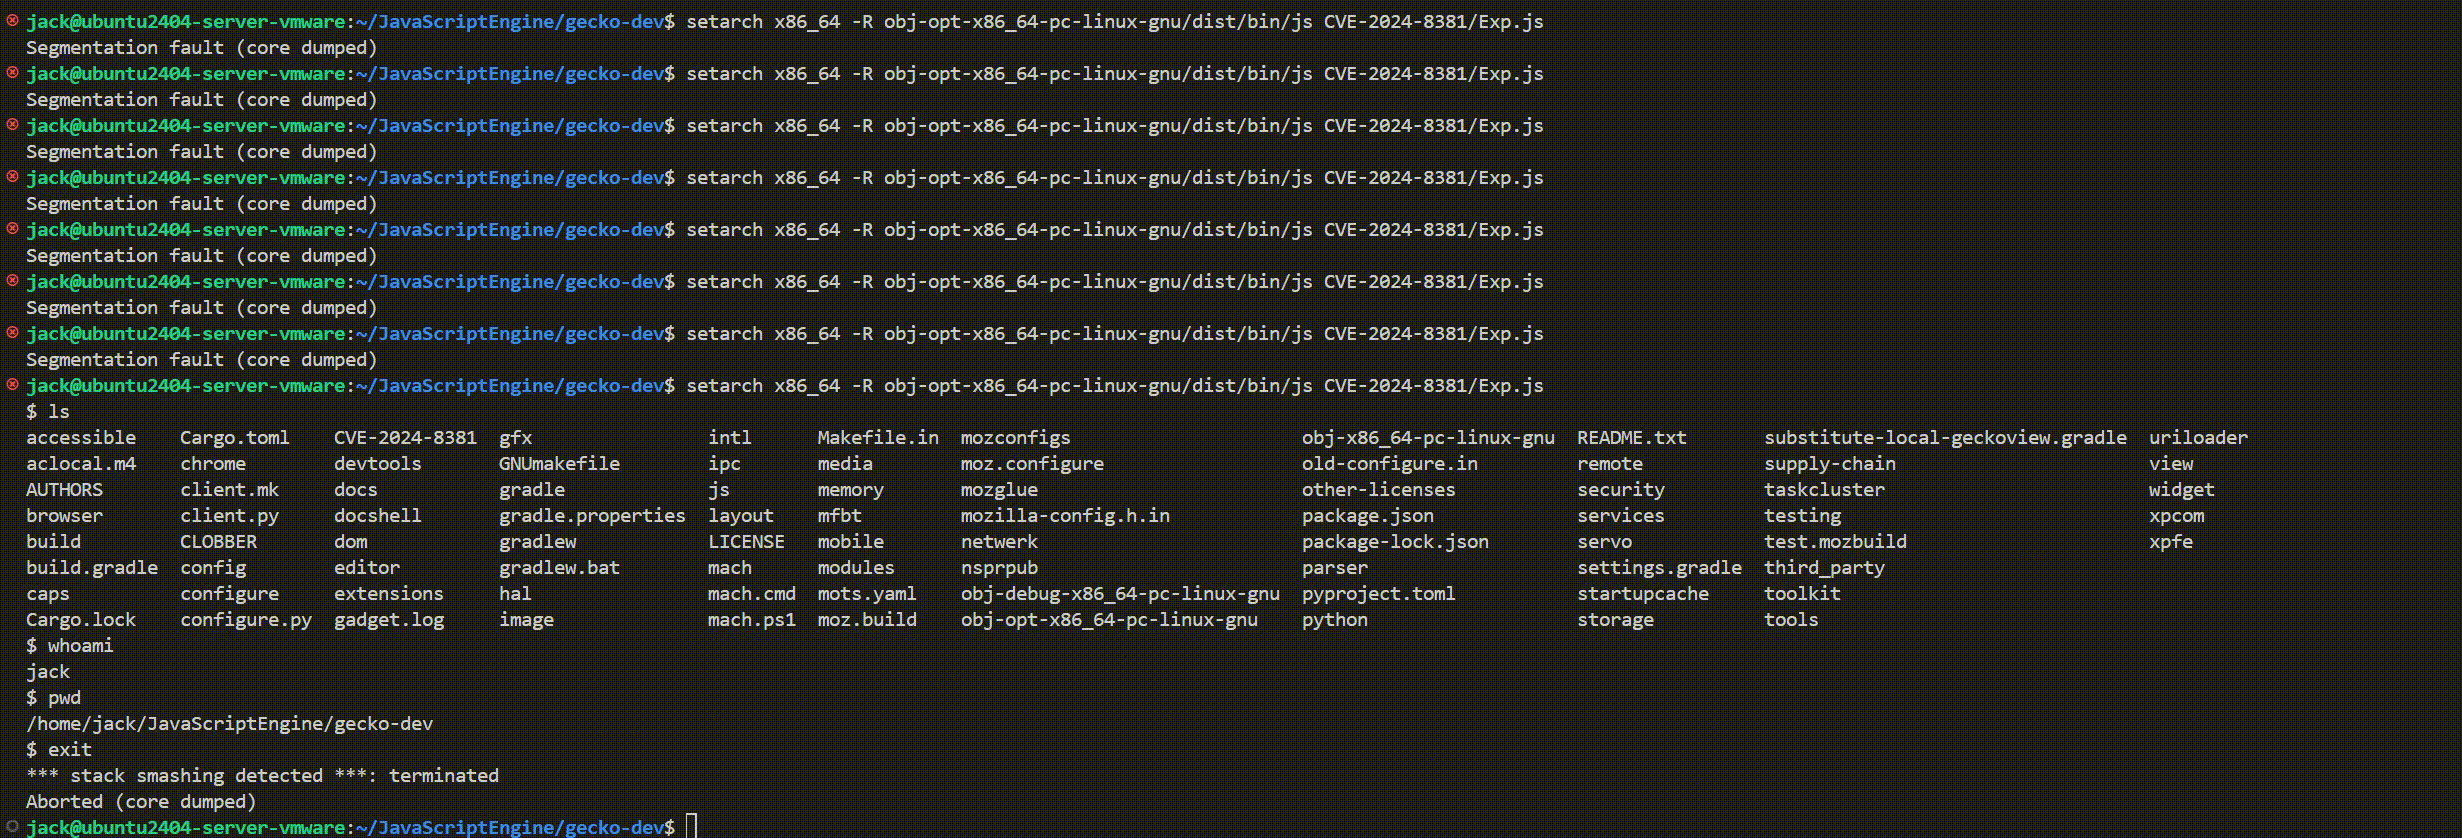
Demo

CVE-2024-8381-Tailored

Información de Reproducción

  • OS: Ubuntu 24.04
  • GLIBC: Ubuntu GLIBC 2.39-0ubuntu8.3
  • Clang: version 18.1.7 (taskcluster-EnF59hKVRyOsVdbwyVaiug), instalado por ./mach bootstrap
  • Commit de Git: 198d5fc1bebaaf114197a529ebdd4b9601045719
  • Comando de ejecución del PoC: obj-debug-x86_64-pc-linux-gnu/dist/bin/js PoC.js
  • Comando de ejecución del exploit: setarch x86_64 -R obj-opt-x86_64-pc-linux-gnu/dist/bin/js Exp.js
  • MOZConfig: Revisa mozconfigs/

Agradecimientos

  • Un agradecimiento especial a Nils Bars @nbars por encontrar el error.

Referencias

  1. https://www.cve.org/CVERecord?id=CVE-2024-8381
  2. https://github.com/mozilla/gecko-dev/commit/fab7e5c28e628ddc2b873a723838562c9b41205e
  3. https://github.com/mozilla/gecko-dev/commit/0ca509a3a7fbf4ff5d34cf25083a4427f3205549
  4. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Statements/with
  5. https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Symbol/unscopables

Descargo de responsabilidad

Este repositorio se proporciona únicamente con fines educativos y no debe utilizarse para ninguna actividad maliciosa.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




