
 berylliumsec/nebula
Asistente de pruebas de penetración impulsado por IA que automatiza el reconocimiento, el análisis de vulnerabilidades y la toma de notas mediante LLMs integrados y la orquestación de herramientas CLI.

Arnés de ciberseguridad construido en torno al operador
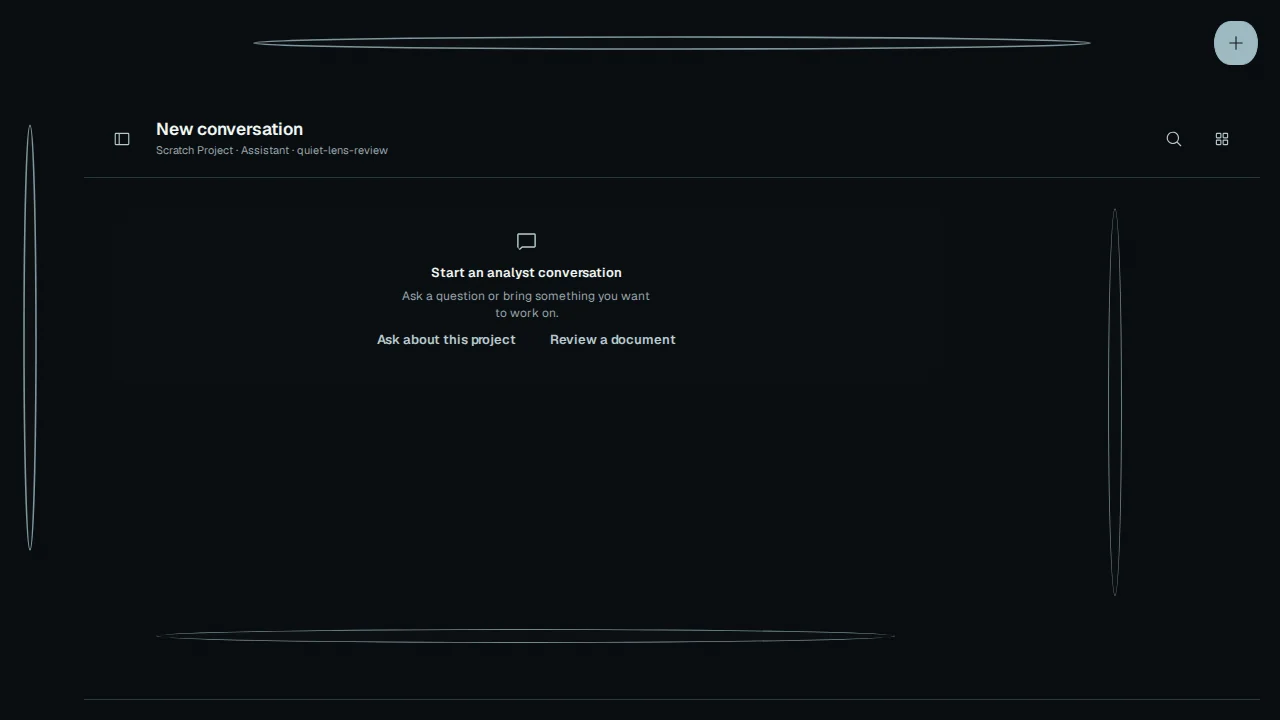
En primer lugar, quiero agradecer a Dios Todopoderoso, que es la fuente de todo conocimiento. Sin Él, esto no sería posible.
Utiliza Nebula únicamente en sistemas y redes que poseas o para los que tengas autorización explícita de prueba.
SKILL.md a un Proyecto y selecciónalas en el chat para el trabajo del asistente.
¿No sabes cómo empezar? Pregúntale a Butler. Selecciona el logotipo de Nebula en el encabezado o en la navegación móvil, y luego chatea o inicia Voz.
Con un modelo o arnés configurado, Butler puede responder preguntas, revisar los chats y objetivos del proyecto seleccionado, iniciar o dirigir el trabajo, y gestionar la configuración y las aprobaciones. Muestra el trabajo delegado por separado de los agentes principales; para redirigir a un hijo, pide a Butler que guíe a su agente padre.
Configuración de Voz: GPT-Live requiere una clave de API de OpenAI directa. Añade un proveedor de OpenAI habilitado con una clave en la Configuración de Nebula, o establece OPENAI_API_KEY en el host de Nebula. Nebula mantiene la clave en el host para iniciar la sesión de voz; tu dispositivo luego intercambia audio con OpenAI mediante WebRTC. Las sesiones de voz generan cargos de la API de OpenAI. Butler puede delegar trabajo a un arnés de Codex, pero el acceso a Codex no proporciona la clave de GPT-Live. Consulta la configuración de GPT-Live WebRTC de OpenAI.
Voz se pausa tras 20 segundos de silencio de forma predeterminada; cambia este tiempo de espera para todo el Core en la configuración de Butler. La pausa finaliza la sesión de pago de GPT-Live, y Reanudar Voz inicia una nueva. El trabajo de Butler ya enviado continúa en su chat guardado.
Proyecto de ejemplo ilustrativo. Este GIF no tiene sonido; Butler habla en una sesión de Voz activa.
Cuando se inicia un objetivo, Butler observa sus eventos de progreso compatibles incluso si el panel está cerrado. El proyecto puede conceder acciones de Observar, Dirigir o Delegar específicas. GPT-Live escucha y habla en modo Voz; el Butler del Core ejecuta las herramientas, es propietario de la conversación guardada y de la compactación del contexto, y continúa la supervisión mientras Voz está desactivado. Voz aún no pronuncia alertas no solicitadas. Por separado, Butler comprueba los precedentes relevantes antes de actuar y mantiene una memoria duradera y selectiva de preferencias, decisiones y lecciones útiles entre proyectos. Abre Memoria en el panel de Butler siempre que quieras revisar, editar o eliminar una entrada.
Un directorio de datos nuevo del Core comienza con la memoria de Butler vacía. Sus registros SQLite permanecen en ese directorio de datos a través de las actualizaciones de la aplicación, y el índice de búsqueda de Chroma puede reconstruirse a partir de ellos.
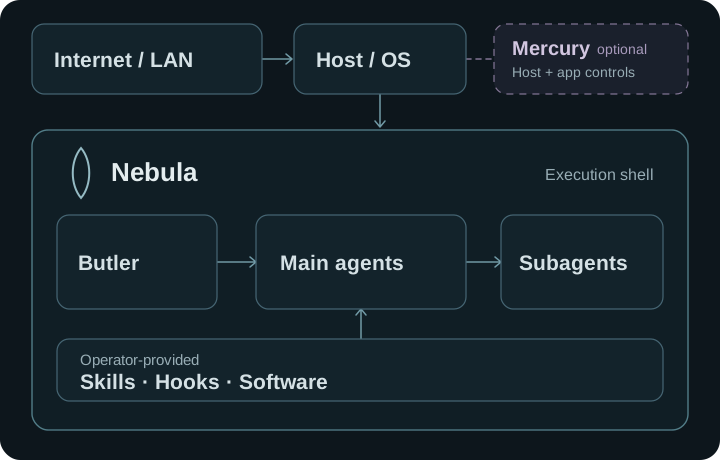
Usa Codex o Grok como harnesses, o conecta Claude, OpenRouter, Ollama o vLLM. Docker o Podman impulsan Kali y la automatización en modo contenedor; el modo Host utiliza el sistema de archivos y la red del host tras un reconocimiento explícito. OpenVPN opcional enruta el tráfico de los contenedores, mientras que Mercury puede añadir controles independientes cuando se inscribe.
La vista previa para Linux x86_64 está disponible a través del repositorio APT firmado o como DEB o AppImage. Haz una copia de seguridad de los datos del engagement antes de actualizar.
Instala Python 3.11–3.13, Poetry 2.1.3, Node.js 20 con npm, Rust y los requisitos previos de Tauri, y luego ejecuta:
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
NEBULA_PROVIDER_CONCURRENCY=60 NEBULA_BACKGROUND_CONCURRENCY=58 npm --prefix ui run dev:desktop
Core usa por defecto 60 slots de proveedor y 58 slots en segundo plano. Las
sobrescrituras explícitas mediante variables de entorno tienen prioridad. Consulta .env.example para la configuración de lanzamiento.
Tras el arranque, GET /api/v1/host-pressure autenticado informa los límites efectivos
y los umbrales de presión guardados/efectivos que se muestran en Settings → Setup → Host pressure.
Para un cliente de terminal ligero a pantalla completa con progreso de agentes en vivo, chats directos, skills, objetivos y controles del Assistant, consulta Headless Core and paired terminal Assistant.






