

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Research-CVE-2026-21858 — Análisis técnico y prueba de concepto para CVE-2026-21858, una omisión de autenticación y RCE en n8n, que demuestra LFI, falsificación de sesión y compromiso total del sistema. | Kitploit
Herramientas/GitHubGitHub/bannt08/research-cve-2026-21858
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAutenticaciónTroyano de Acceso Remoto
GitHubbannt08/research-cve-2026-21858

Research-CVE-2026-21858

Análisis técnico y prueba de concepto para CVE-2026-21858, una omisión de autenticación y RCE en n8n, que demuestra LFI, falsificación de sesión y compromiso total del sistema.

Ver Repositorio
62hace 6 mesesAún no revisado
Compartir

[CVE-2026-21858] Ni8mare: Bypass de Autenticación y Ejecución Remota de Código en n8n

  1. Resumen de la Vulnerabilidad
  • Nombre: Ni8mare
  • ID CVE: CVE-2026-21858
  • Puntuación CVSS: 10.0 (Crítica)
  • Tipo de Vulnerabilidad: Bypass de Autenticación, Inclusión Local de Archivos (LFI), Ejecución Remota de Código (RCE)
  • Versiones Afectadas: n8n versiones 1.65.0 y anteriores
  • Versión del Parche: n8n 1.121.0 (Publicada en noviembre de 2025)
  1. Descripción de la Vulnerabilidad Esta vulnerabilidad crítica permite a atacantes remotos no autenticados obtener acceso no autorizado a los archivos del servidor mediante flujos de trabajo basados en formularios. Esta inclusión local de archivos (LFI) expone datos sensibles y proporciona un punto de apoyo para una penetración más profunda del sistema.

  2. Análisis Técnico La causa raíz de CVE-2026-21858 reside en el mecanismo que n8n utiliza para procesar webhooks y datos cargados. Mecanismo del Fallo

    • Manejo de Content-Type: Al recibir una solicitud HTTP, n8n analiza el contenido basándose en la cabecera Content-Type para decidir cómo procesar los datos.
    • Brecha de Validación: Ciertas funciones de manejo de archivos dentro de los flujos de trabajo no verifican adecuadamente el Content-Type antes de manipular los datos del archivo.
    • Manipulación de Variables: Esta omisión permite a un atacante controlar la variable que contiene la información del archivo y especificar rutas arbitrarias en el sistema, convirtiendo efectivamente la función de carga en un mecanismo no autorizado de lectura de archivos locales.
    • Lógica Vulnerable: En un flujo normal, n8n utiliza Formidable para analizar de forma segura las cargas multipart/form-data en rutas temporales aleatorias. Sin embargo, si un atacante cambia el Content-Type a application/json, n8n utiliza un analizador diferente (parseBody()) que puebla directamente req.body.files con valores controlados por el usuario, incluyendo rutas de archivo arbitrarias.
    • Código Fuente Afectado: El fallo crítico se encuentra en packages\nodes-base\nodes\Form\utils\utils.ts.
  3. Cadena de Explotación Los investigadores han demostrado una cadena de explotación práctica que conduce a la toma total del sistema:

    • Acceso a la Base de Datos: Leer directamente el archivo de la base de datos de n8n para extraer IDs de administradores, correos electrónicos y contraseñas con hash.
    • Extracción de Claves de Cifrado: Leer archivos de configuración para obtener las claves de cifrado del sistema.
    • Falsificación de Sesiones: Forjar sesiones de inicio de sesión administrativas utilizando cookies falsificadas.
    • Ejecución Remota de Código (RCE): Una vez obtenido el acceso administrativo, el atacante puede crear nuevos flujos de trabajo para ejecutar comandos arbitrarios en el servidor host.
    • Compromiso Total: El acceso completo conduce a la exposición de todas las claves API almacenadas, tokens OAuth, conexiones de bases de datos y credenciales de servicios en la nube.
  4. PoC

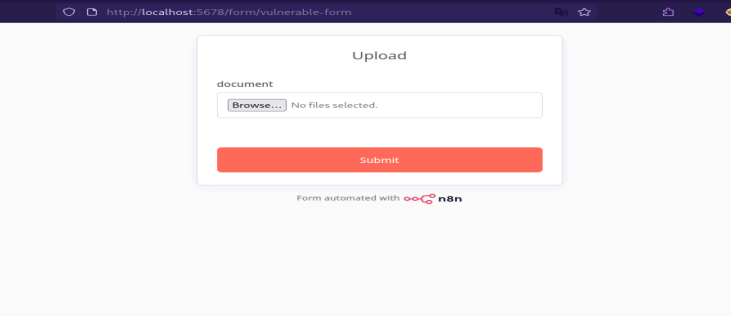
    Endpoint Objetivo: La explotación típicamente apunta a endpoints como /form/vulnerable-form. alt text
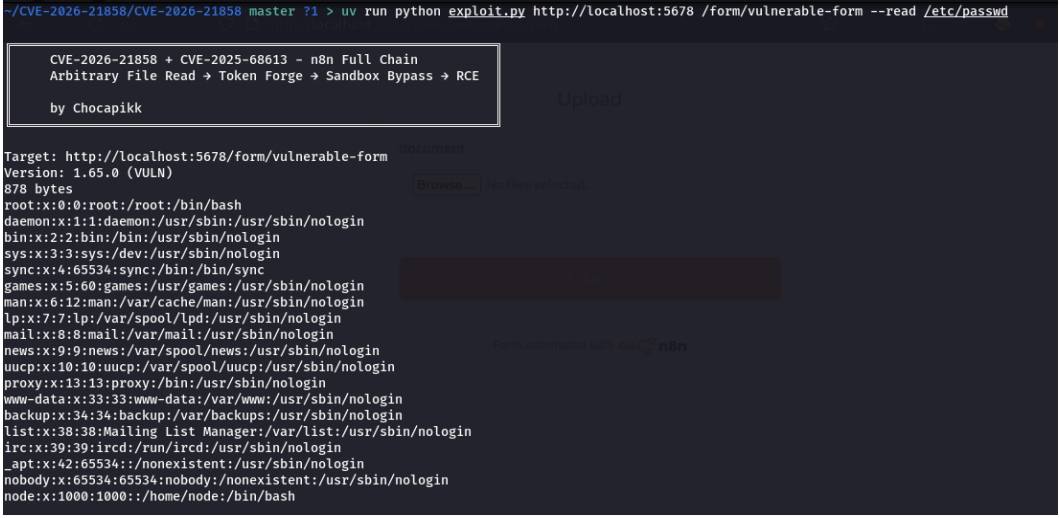
    Resultados: La ejecución exitosa demuestra la capacidad de leer archivos del sistema como /etc/passwd, confirmando la vulnerabilidad. alt text
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






