

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/awslabs/aws-security-assessment-solution
Seguridad de Infraestructura en la NubeEscáneres de VulnerabilidadesAuditoría de ConfiguraciónSeguridad en la NubeDevSecOps
GitHubawslabs/aws-security-assessment-solution

aws-security-assessment-solution

Una herramienta de AWS para ayudarte a crear una evaluación puntual de tu cuenta de AWS usando Prowler.

Ver Repositorio
61511867hace 1 díaRevisado por Kitploit
Compartir

Soluciones de evaluación de seguridad de autoservicio (v2.0)

La ciberseguridad sigue siendo un tema muy importante y un punto de preocupación para muchos CIOs, CISOs y sus clientes. Para abordar estas importantes preocupaciones, AWS ha desarrollado un conjunto principal de servicios que los clientes deben utilizar para ayudar a proteger sus cuentas. Las revisiones de Amazon GuardDuty, AWS Security Hub, AWS Config y AWS Well-Architected ayudan a los clientes a mantener una postura de seguridad sólida en sus cuentas de AWS. A medida que más organizaciones se despliegan en la nube, especialmente si lo hacen rápidamente, y aún no han implementado los servicios recomendados de AWS, puede existir la necesidad de realizar una evaluación de seguridad rápida del entorno de nube.

Hemos desarrollado una solución económica, fácil de desplegar, segura y rápida para proporcionar a nuestros clientes un informe de evaluación de seguridad. Estos informes se generan utilizando el proyecto de código abierto Prowler. Prowler realiza una evaluación de seguridad puntual basada en las mejores prácticas de AWS y puede ayudar a identificar rápidamente cualquier área de riesgo potencial en el entorno desplegado de un cliente. Si está interesado en realizar estas evaluaciones de forma continua, AWS recomienda habilitar el estándar de mejores prácticas de seguridad fundamentales de Security Hub. Si está interesado en integrar los resultados de su evaluación de Prowler con Security Hub, puede seguir las instrucciones en la Documentación de Prowler.

Nota: Prowler no es una solución propiedad de AWS. Los clientes deben revisar Prowler de forma independiente antes de ejecutar esta solución. Cualquier dependencia asociada con Prowler debe mantenerse actualizada. Esta solución instala una versión fijada de Prowler (actualmente 5.41.0) desde el instalador de paquetes pip, de modo que un cambio en el formato de salida de Prowler no pueda romper un escaneo sin previo aviso. Para pasar a una versión más reciente, edite la línea pip3 install prowler== en 2-sat2-codebuild-prowler.yaml.

📕 Para obtener instrucciones paso a paso más detalladas, visite el módulo 2 en el Taller SHIP.

Tabla de contenidos

  • Descripción general
  • Parámetros
  • Despliegue
  • Escaneo de una sola cuenta
    • AWS CloudShell
      • Desplegar la solución
    • Consola de AWS
      • Desplegar la solución
  • Escaneo de múltiples cuentas
    • AWS CloudShell
      • Paso 1: Desplegar el rol de requisito previo
      • Paso 2: Desplegar la solución SATv2
    • Consola de AWS
      • Paso 1: Desplegar el rol de requisito previo
      • Paso 2: Habilitar el administrador delegado para AWS Organizations
      • Paso 3: Desplegar la solución SATv2
  • Revisar los resultados
    • Panel de SATv2 (recomendado)
    • Panel de Prowler
  • Tipos de escaneo
    • Escaneo básico
    • Escaneo intermedio
    • Escaneo completo
    • Comprobaciones de secretos
  • Notificaciones
  • Resumen de informes
    • Cómo se construye la tabla de Athena
    • Historial de escaneos y duplicados
  • Preguntas frecuentes (FAQ)
  • Limpieza
  • Seguridad
  • Licencia

Descripción general

La solución se despliega con AWS CloudFormation. Cuando se despliega, se crean un proyecto de AWS CodeBuild y un bucket de Amazon S3 para almacenar los informes generados por Prowler. Luego se utiliza una función de AWS Lambda para iniciar el proyecto de AWS CodeBuild.

Los valores predeterminados de los parámetros (entrada del usuario) ejecutarán un escaneo básico en una sola cuenta. Sin embargo, puede elegir diferentes parámetros para ejecutar escaneos más exhaustivos o para escanear múltiples cuentas. El proceso de despliegue tarda menos de 5 minutos en completarse. Las plantillas de AWS CloudFormation de la solución se proporcionan para su revisión en este repositorio de Github.

Una vez que se despliega la plantilla, el proyecto de CodeBuild se ejecutará. La evaluación predeterminada tarda alrededor de 5 minutos en completarse. El tiempo para completar una evaluación de seguridad variará según la cantidad de recursos y las opciones de escaneo seleccionadas. Al final de las evaluaciones, los informes se entregan al bucket de S3 creado.
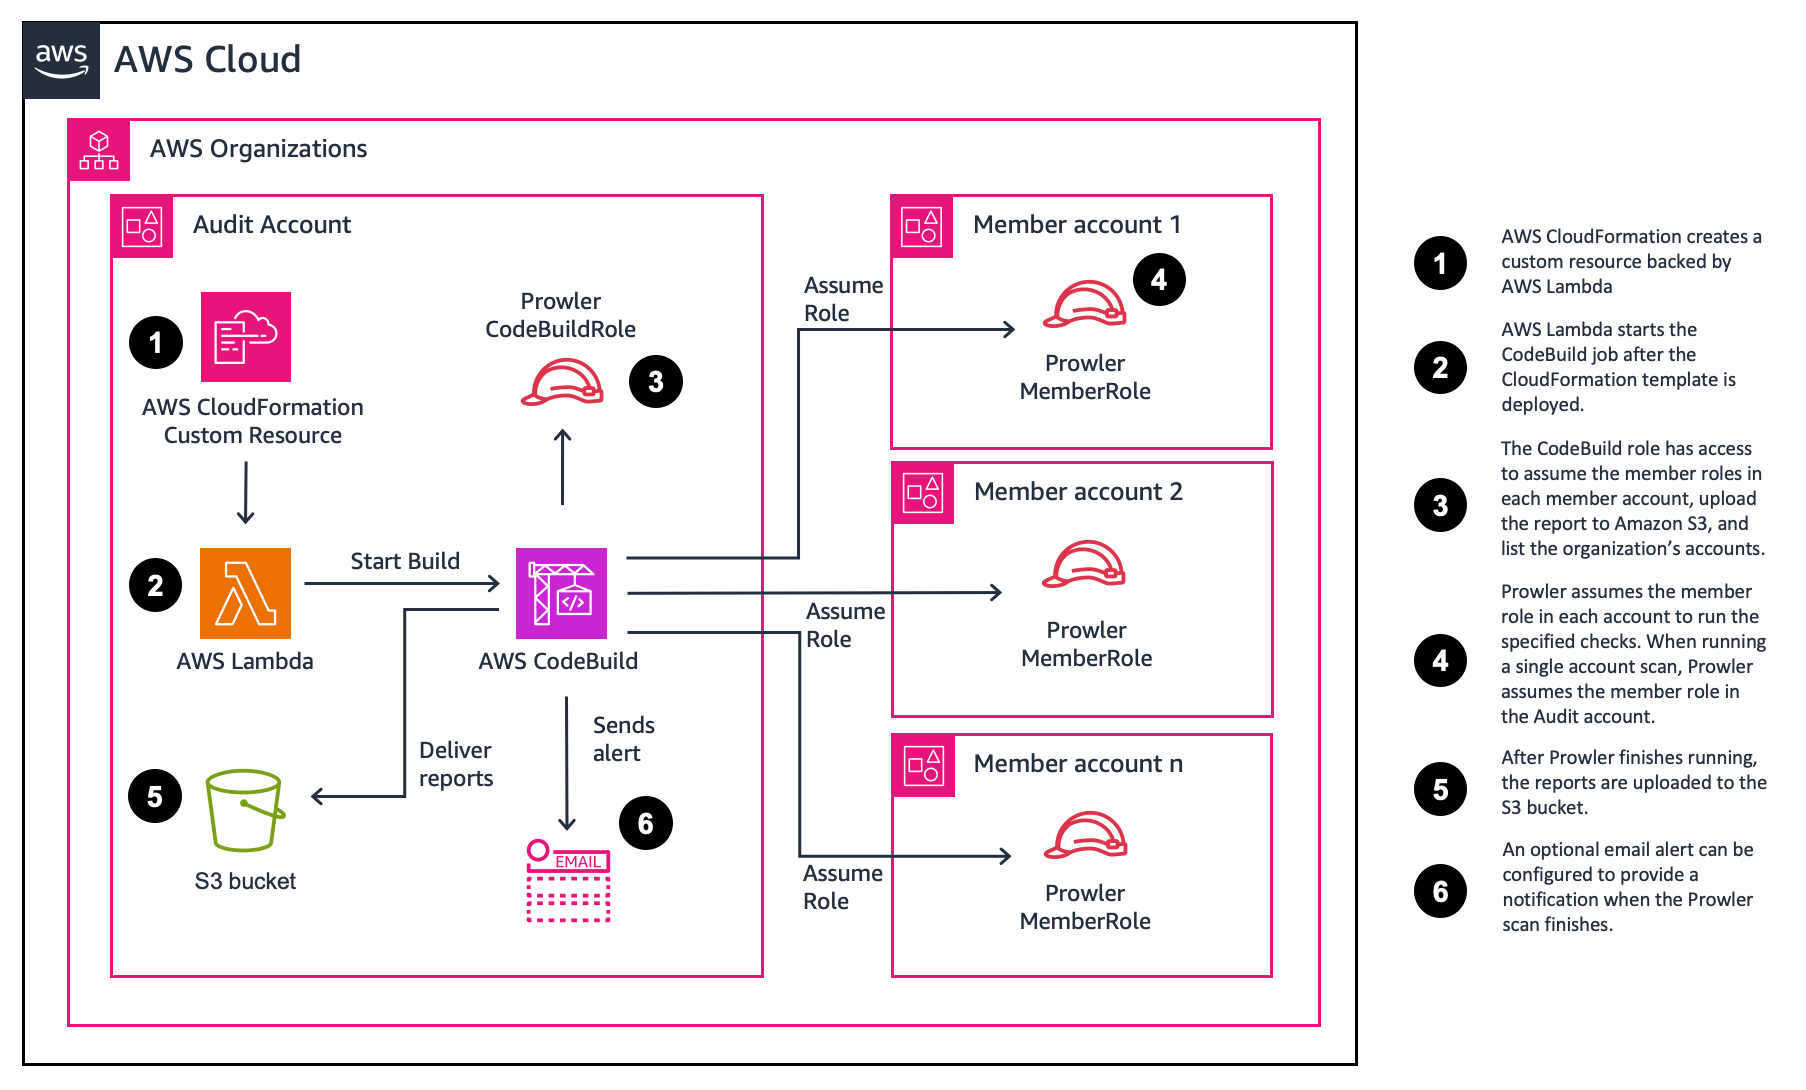
diagrama de arquitectura

Parámetros

SATv2 se puede personalizar actualizando los parámetros de CloudFormation. Esta sección resume las opciones disponibles y proporciona un enlace a la sección con más información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




