Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/atlas-ghostshell/cve-2025-27558_patching
Análisis de VulnerabilidadesAnálisis ForenseInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesAnálisis de Registros
GitHubatlas-ghostshell/cve-2025-27558_patching

CVE-2025-27558_Patching

Corrigiendo la vulnerabilidad CVE-2025-27558 que había afectado a mi imagen de Linux.

Ver Repositorio
138hace 1 añoAún no revisado
Compartir

CVE-2025-27558_Patching

Parche de la vulnerabilidad CVE-2025-27558 que había afectado a mi imagen de Linux.

Incidente de Atlas: Conexión saliente inesperada (197.155.77.1)

Esta carpeta documenta una anomalía de red real detectada en la máquina Atlas, un sistema Ubuntu monitoreado por Wazuh.

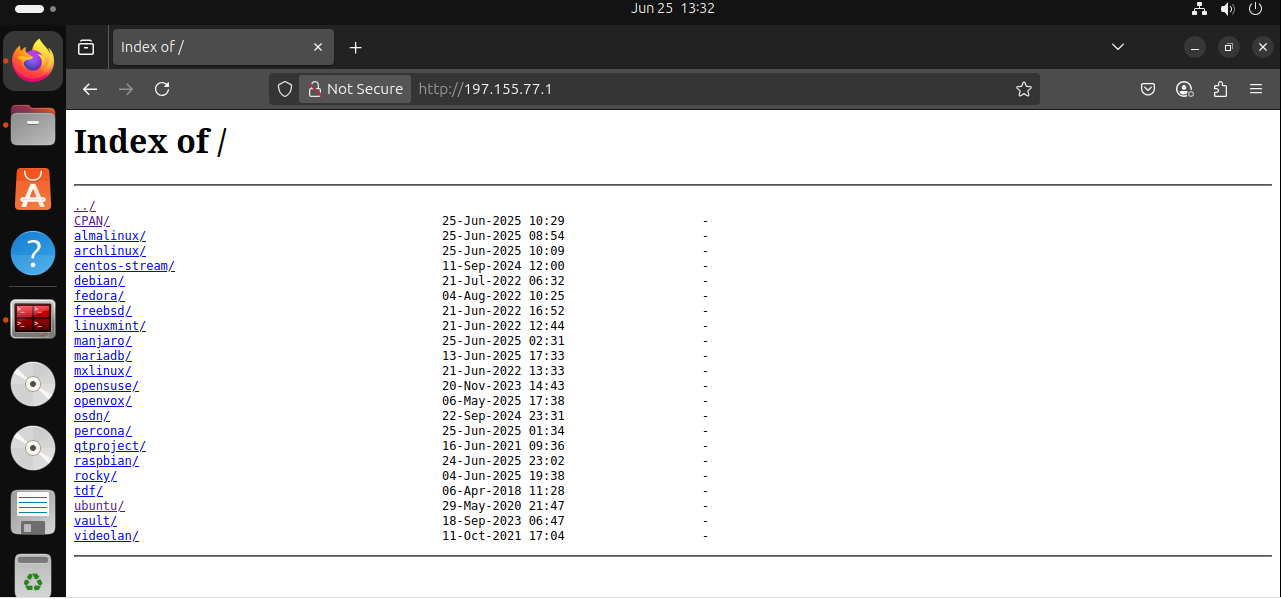
Durante una actualización rutinaria del sistema para parchear CVE-2025-27558, Atlas intentó inesperadamente obtener paquetes de un espejo HTTP mal configurado en 197.155.77.1:80. El servidor exponía públicamente listados de directorios (CPAN/) y devolvía errores 404, desencadenando una investigación completa del incidente.

Qué hay dentro

  • incident-atlas-mirror-anomaly.md
    Archivo completo del caso: descubrimiento, pasos de investigación, herramientas utilizadas, análisis de causa raíz y resolución.

Habilidades demostradas

  • Detección y caza de amenazas
  • Forense de gestores de paquetes
  • Validación y endurecimiento de espejos
  • Parcheo de vulnerabilidades (CVE-2025-27558)
  • Documentación e informes de SOC

---Screenshot 2025-06-25 133236

Sistema ahora parcheado, seguro y completamente monitoreado. Registrado como parte del portafolio de laboratorio de ciberseguridad de Jeffrey.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →