
 ashrafzaryouh/cve-2026-33825
Documentación e investigación sobre CVE-2026-33825 (BlueHammer), una escalada de privilegios local TOCTOU en Microsoft Defender en Windows, que abarca el flujo de explotación, los indicadores y las mitigaciones.

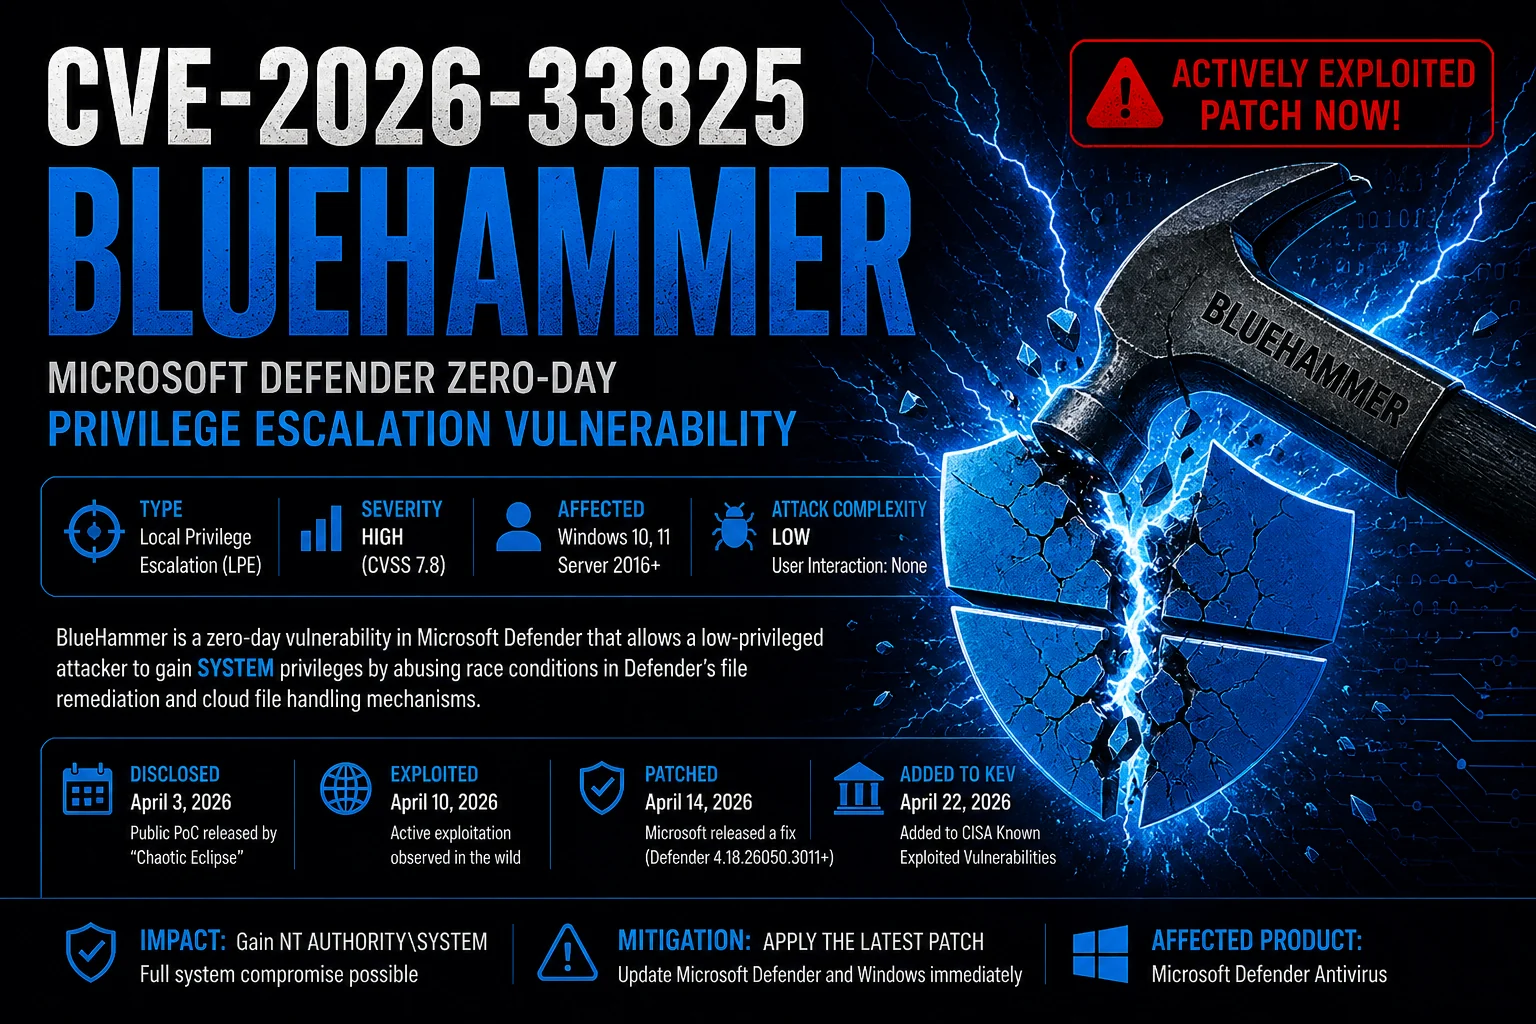


BlueHammer es una vulnerabilidad de escalada de privilegios local de alta gravedad que afecta a componentes de Microsoft Defender en sistemas Windows.
El fallo permite a un atacante con bajos privilegios escalar privilegios hasta NT AUTHORITY\SYSTEM mediante el abuso de condiciones de carrera en el sistema de archivos y operaciones privilegiadas de Defender.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-33825 |
| Alias | BlueHammer |
| Gravedad | Alta |
| CVSS | ~7.8 |
| Tipo | Escalada de privilegios local |
| Afecta a | Windows 10 / 11 / Server |
| Componente | Microsoft Defender |
| Explotación | PoC pública reportada |
| Privilegios requeridos | Bajos |
| Impacto | Escalada de privilegios a SYSTEM |
BlueHammer es una vulnerabilidad de condición de carrera TOCTOU (Time-of-Check to Time-of-Use) dentro de operaciones privilegiadas de Microsoft Defender.
Según los informes, la vulnerabilidad abusa de:
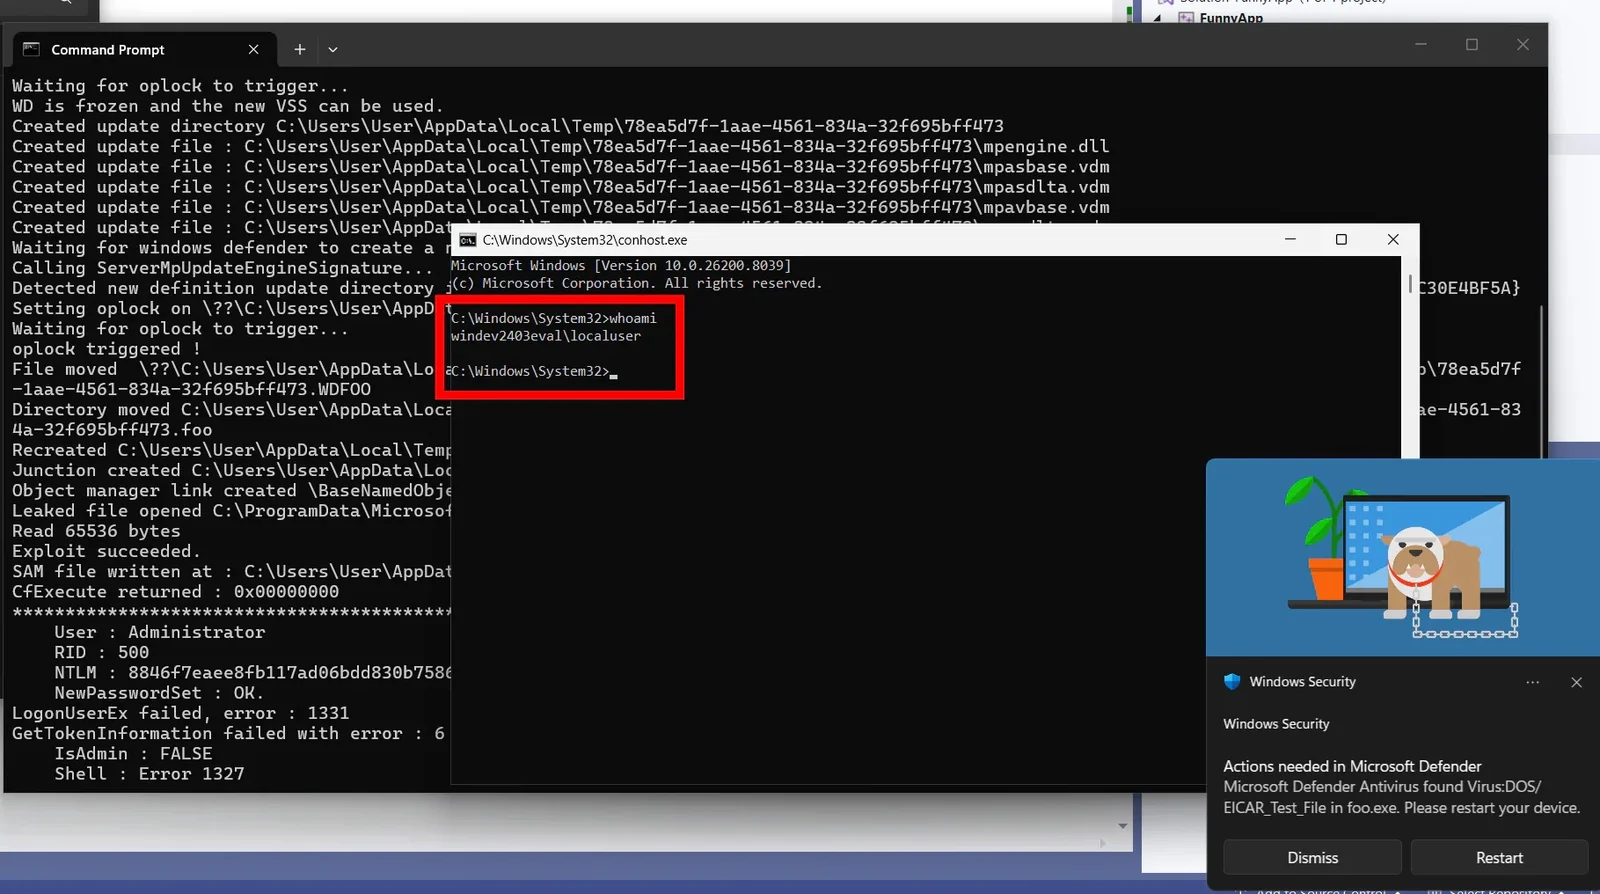
El exploit manipula a Defender para que realice operaciones privilegiadas en el sistema de archivos sobre objetivos controlados por el atacante.
Una explotación exitosa puede permitir a los atacantes:
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer abusa de la brecha entre:
Time of Check
        ↓
Time of Use
Defender valida un archivo/ruta, pero antes de que se complete la operación privilegiada, el atacante intercambia el objetivo.
Según los informes, los atacantes utilizan:
para redirigir operaciones privilegiadas de Defender.
Ejemplo conceptual:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Los oplocks ayudan a los atacantes a congelar temporalmente las operaciones de archivos:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
Esto aumenta la fiabilidad de la condición de carrera.
Según los informes, afectados:
MsMpEng.exeMpSigStub.exeEl software de seguridad:
Eso hace que las vulnerabilidades de condición de carrera en el sistema de archivos sean extremadamente peligrosas.
BlueHammer demostró que:
el propio software defensivo puede convertirse en el vector de escalada de privilegios.
Instale las últimas actualizaciones de la plataforma Defender.
Asegúrese de que todas las actualizaciones del Patch Tuesday estén instaladas.
Busque:
Limite la ejecución para usuarios y aplicaciones no confiables.
Los posibles indicadores pueden incluir:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| Vulnerabilidad | Descripción |
|---|---|
| PrintNightmare | RCE/LPE en Windows Print Spooler |
| HiveNightmare | Vulnerabilidad de exposición de SAM |
| RedSun | Técnica de explotación relacionada con Defender |
| unDefend | Familia de técnicas de abuso de Defender |
| Concepto | Descripción |
|---|---|
| LPE | Escalada de privilegios local |
| TOCTOU | Fallo de comprobación de tiempo frente a uso |
| Oplocks | Sincronización de operaciones del sistema de archivos |
| Reparse Points | Característica de redirección del sistema de archivos |
| SYSTEM | Máximo privilegio local de Windows |
Este repositorio/documentación se proporciona para:
No utilice esta información para actividades no autorizadas.






