
 ashrafzaryouh/cve-2026-32475
Documentación de aviso para CVE-2026-32475, una carga de archivos sin restricciones crítica (CWE-434) en Elementor Pro que conduce a RCE, con orientación para la detección y pasos de mitigación.

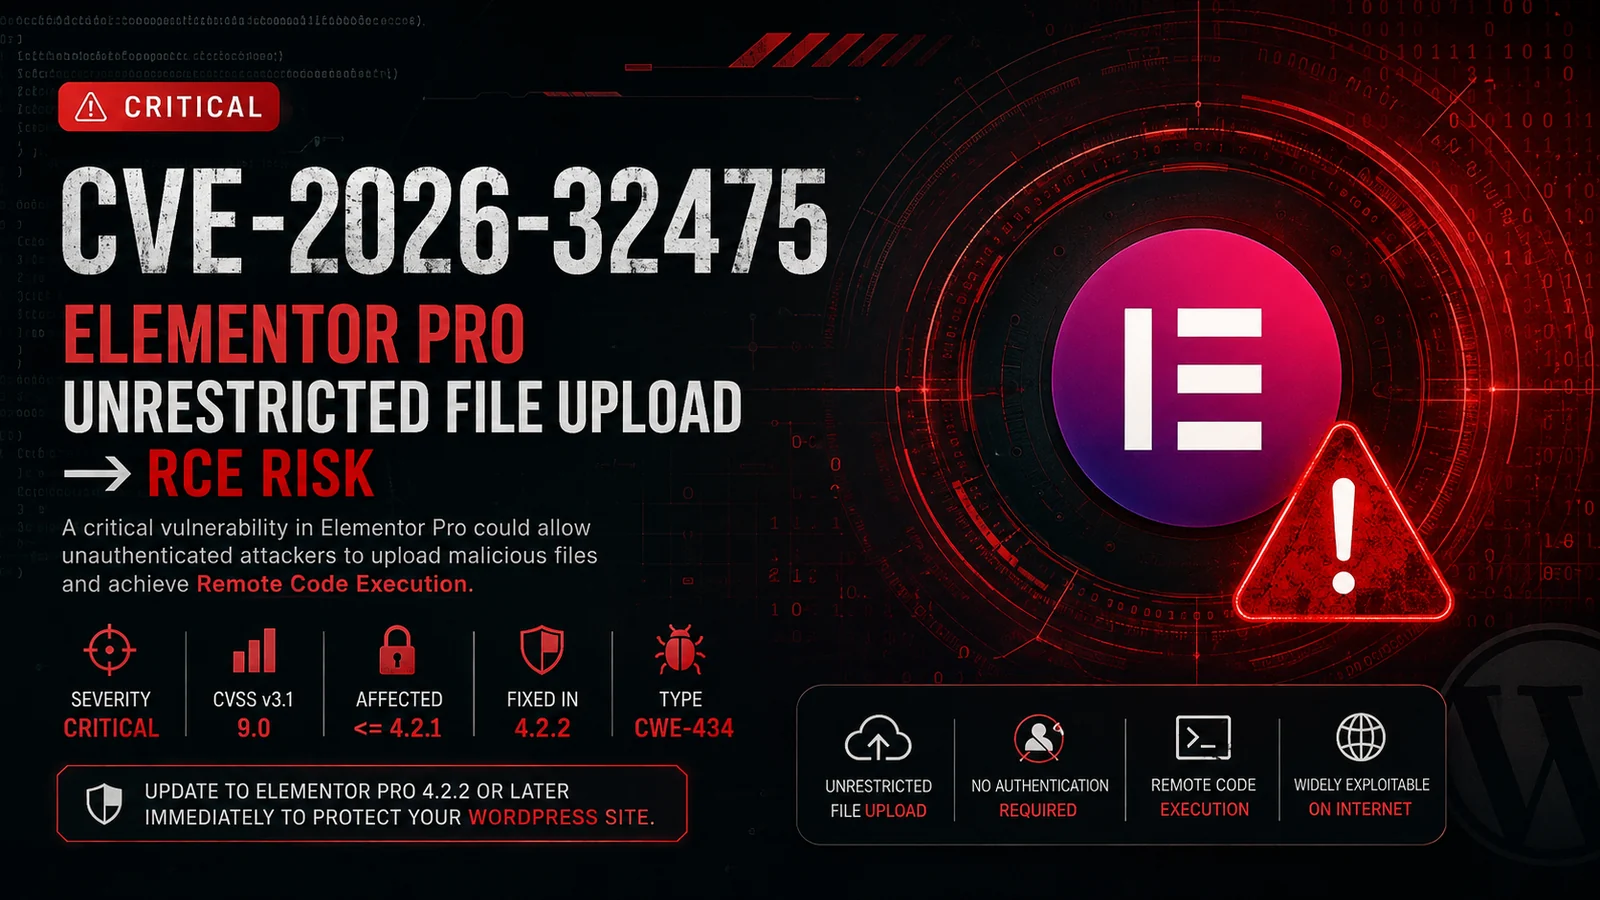

Vulnerabilidad crítica de carga de archivos sin restricciones en Elementor Pro
Potencialmente conduce a la ejecución remota de código (RCE)
CVE-2026-32475 es una vulnerabilidad de seguridad crítica que afecta a Elementor Pro, un plugin de creación de páginas para WordPress ampliamente desplegado.
La vulnerabilidad implica restricciones insuficientes en torno a la carga de archivos, lo que permite a un atacante cargar potencialmente un tipo de archivo peligroso que posteriormente puede ser procesado por el servidor.
En configuraciones vulnerables, la explotación exitosa puede conducir a la ejecución remota de código (RCE) con los privilegios del proceso de WordPress/PHP subyacente.
Aviso de seguridad: Esta documentación describe la vulnerabilidad y su impacto con fines de investigación defensiva y pruebas de seguridad autorizadas. No se incluye ninguna carga útil de explotación armada.
| Propiedad | Detalles |
|---|---|
| CVE | CVE-2026-32475 |
| Producto | Elementor Pro |
| Plataforma | WordPress |
| Tipo de vulnerabilidad | Carga sin restricciones de archivo con tipo peligroso |
| CWE | CWE-434 |
| Gravedad | 🔴 Crítica |
| CVSS | 9.0 |
| Versiones afectadas | <= 4.2.1 |
| Versión corregida | 4.2.2 |
| Impacto potencial | Ejecución remota de código |
La vulnerabilidad está relacionada con la forma en que Elementor Pro valida y posteriormente procesa los archivos cargados.
Una discrepancia entre la etapa de validación y la etapa de procesamiento del archivo puede permitir que datos de carga multipart especialmente diseñados eludan las restricciones esperadas.
Conceptualmente:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
El problema de seguridad, por lo tanto, se deriva de suposiciones inconsistentes entre lo que la capa de validación considera seguro y lo que la capa de procesamiento finalmente maneja.
La explotación exitosa contra una instalación vulnerable podría permitir potencialmente a un atacante:
El impacto real depende en gran medida de los privilegios del proceso de WordPress/PHP y de la configuración del servidor.
La vulnerabilidad está asociada con la funcionalidad de carga de archivos expuesta por Elementor Pro.
Una cadena de ataque simplificada puede representarse como:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ La explotación solo debe realizarse contra sistemas de su propiedad o para los que tenga autorización explícita de prueba.
La remediación principal es actualizar:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Desde la interfaz de administración de WordPress:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Para instalaciones potencialmente expuestas, investigue:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Busque solicitudes de carga multipart inusuales y archivos inesperados que aparezcan en directorios controlados por WordPress.
Los equipos de seguridad pueden monitorear:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
Los indicadores adicionales pueden incluir:
Para pruebas autorizadas, una evaluación segura debería centrarse en determinar si el objetivo ejecuta una versión afectada en lugar de desplegar cargas útiles ejecutables.
Ejemplo de comprobación de inventario:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Riesgo | Calificación |
|---|---|
| Confidencialidad | 🔴 Alta |
| Integridad | 🔴 Alta |
| Disponibilidad | 🟠 Alta |
| Explotabilidad | 🔴 Alta |
| Gravedad general | 🔴 Crítica |
Para organizaciones que ejecutan WordPress:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2Este repositorio está destinado a la investigación en seguridad defensiva, el análisis de vulnerabilidades, la educación y las pruebas de penetración autorizadas.






