
 ashrafzaryouh/cve-2026-23111
Análisis de aviso de CVE-2026-23111, un use-after-free en nf_tables del kernel de Linux en la reversión de mapas catch-all, que abarca la causa raíz, el impacto, la detección y la mitigación.

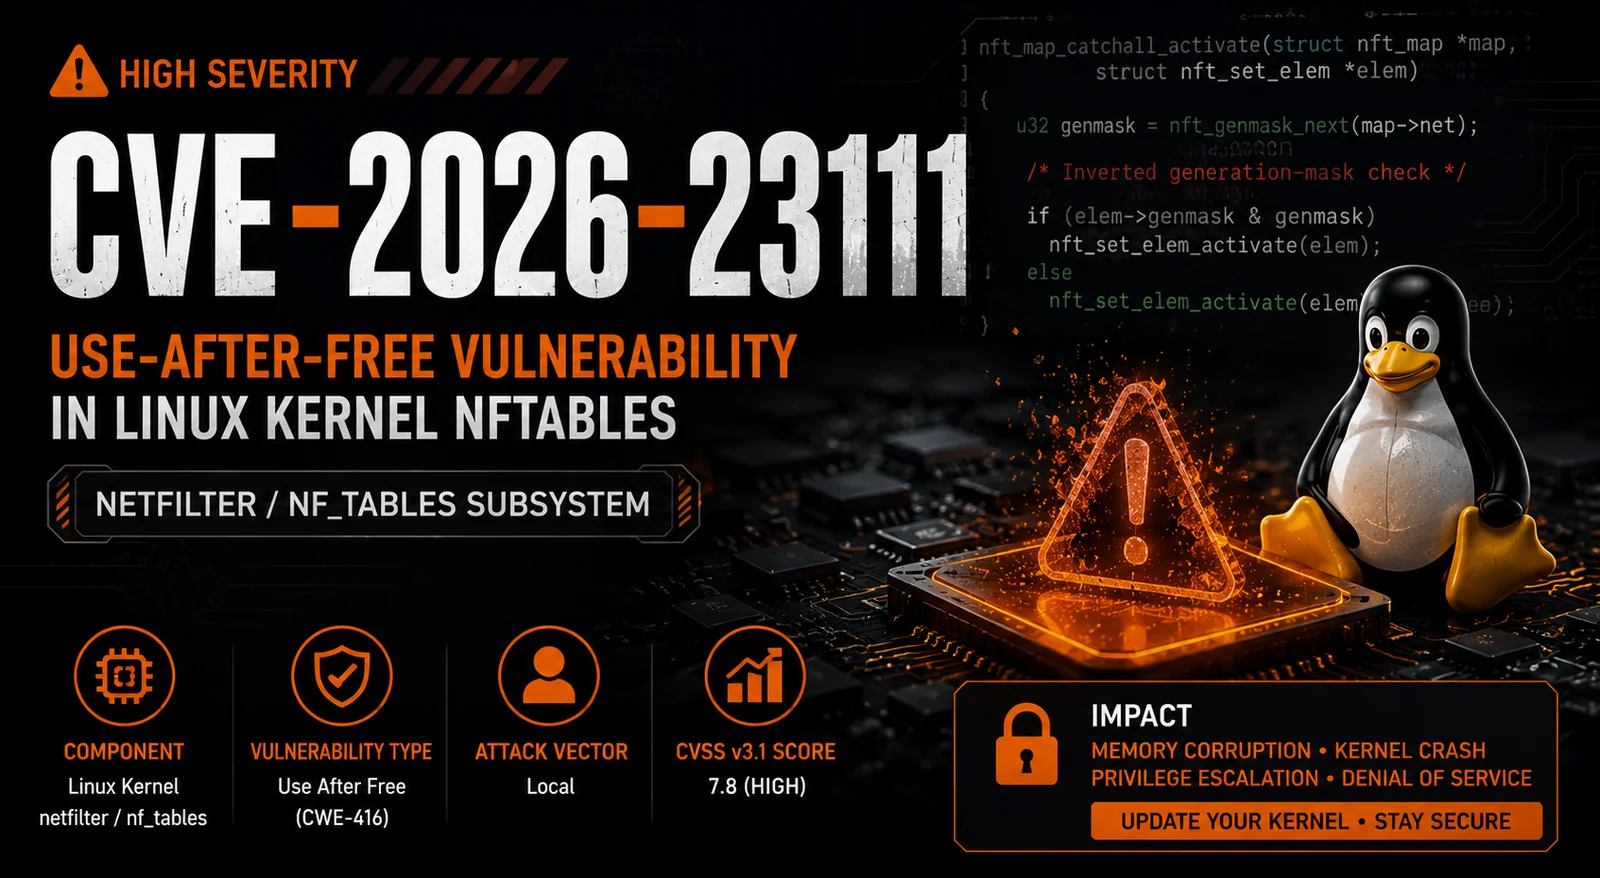


CVE-2026-23111 es una vulnerabilidad de alta gravedad de tipo uso después de liberación (Use-After-Free, UAF) que afecta al subsistema netfilter/nf_tables del kernel de Linux.
El fallo se origina en el manejo incorrecto de elementos de mapa catch-all durante las operaciones de reversión de transacciones de nftables, lo que da lugar a un problema de seguridad de memoria que podría permitir a atacantes locales desencadenar una corrupción de memoria del kernel.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-23111 |
| Gravedad | Alta |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Tipo de vulnerabilidad | Uso después de liberación (Use After Free) |
| Vector de ataque | Local |
| Privilegios requeridos | Bajos |
| Interacción del usuario | Ninguna |
| Componente | netfilter / nf_tables |
| Complejidad de explotación | Baja |
La vulnerabilidad existe en:
net/netfilter/
            └── nf_tables
Durante la reversión de una transacción fallida, la función:
nft_map_catchall_activate()
contiene una lógica de validación de máscara de generación invertida.
Esto provoca que el kernel reactive incorrectamente elementos de mapa catch-all, lo que puede dar lugar a referencias a memoria que ya ha sido liberada.
Las consecuencias incluyen:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Posible exposición de la memoria del kernel.
🔴 High
La corrupción de memoria puede permitir la modificación de estructuras del kernel.
🔴 High
Es posible que se produzcan pánicos del kernel y fallos del sistema.
🔴 High
Los atacantes locales pueden aprovechar la vulnerabilidad para obtener privilegios elevados.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Supervisar los sistemas en busca de:
Registros útiles:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Comprueba la versión del kernel:
uname -r
Comprobar nftables:
nft list ruleset
| Categoría | Riesgo |
|---|---|
| Explotabilidad | 🟠 Medio |
| Escalada de privilegios | 🔴 Alto |
| Denegación de servicio | 🔴 Alto |
| Corrupción de memoria | 🔴 Alto |
| Explotación remota | 🟢 No |
| Explotación local | 🔴 Sí |
| Evento | Estado |
|---|---|
| Vulnerabilidad descubierta | ✅ |
| CVE asignado | ✅ |
| Divulgación pública | ✅ |
| Corrección del kernel publicada | ✅ |
| Avisos del proveedor publicados | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 demuestra cómo errores lógicos sutiles en la gestión de memoria del kernel pueden provocar graves consecuencias de seguridad.
⭐ Marque este repositorio con una estrella si le resultó útil.







