
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-22241
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubashrafzaryouh/cve-2026-22241

CVE-2026-22241

Aviso y análisis técnico de CVE-2026-22241, una carga ZIP sin restricciones en la importación de temas de Open eClass (pre-4.2) que permite la ejecución remota de código por parte de un administrador autenticado, con causa raíz y mitigación.

Ver Repositorio
1hace 7 mesesAún no revisado
Compartir

🚨 CVE-2026-22241 - Ejecución remota de código mediante la importación de temas en Open eClass

1768551798083
Severity Affected

📌 Resumen de la vulnerabilidad

Open eClass (también conocido como GUnet eClass), un Sistema de Gestión del Aprendizaje (LMS) de código abierto ampliamente utilizado, contiene una vulnerabilidad crítica de carga de archivos sin restricciones en su función de importación de temas.

Un administrador autenticado puede cargar un archivo ZIP malicioso, lo que provoca la ejecución remota de código (RCE) en el servidor.


⚠️ Versiones afectadas

VersiónEstado
Open eClass < 4.2Vulnerable
Open eClass ≥ 4.2Corregida

🛠️ Detalles de la vulnerabilidad

  • ID de CVE: CVE-2026-22241
  • Gravedad: Alta (CVSS 7.3)
  • Tipo: Carga de archivos sin restricciones (CWE-434)
  • Vector de ataque: Funcionalidad de importación de temas en el panel de administración
  • Privilegio requerido: Cuenta de administrador
  • Impacto: Ejecución remota de código (RCE)
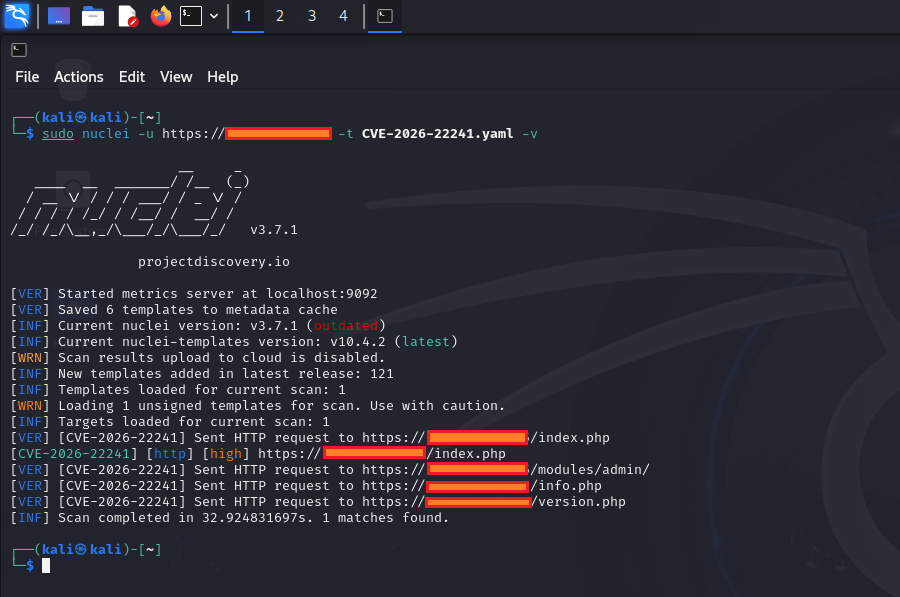
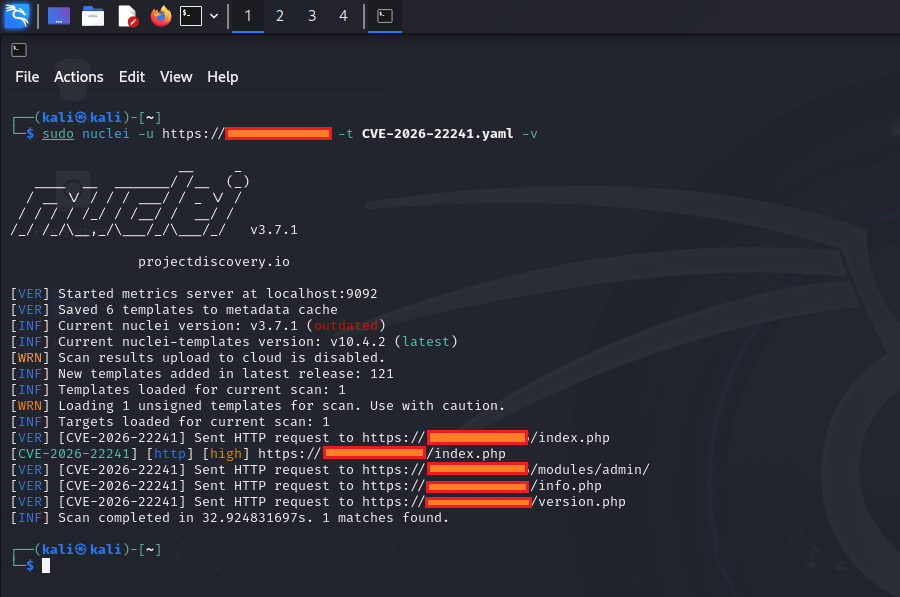
CVE-2026-22241

🔍 Causa raíz

La vulnerabilidad existe debido a una validación y saneamiento insuficientes de los archivos ZIP cargados durante el proceso de importación de temas. Archivos maliciosos (como webshells en PHP) pueden escribirse en el directorio accesible desde la web.


🛡️ Mitigación y corrección

  • Actualice inmediatamente a Open eClass 4.2 o una versión más reciente.
  • Desactive la función de importación de temas si no es necesaria.
  • Restrinja el acceso administrativo e implemente una validación estricta de la carga de archivos.
  • Supervise los registros del servidor en busca de actividad sospechosa de carga de temas.

📚 Referencias

  • Aviso de seguridad oficial
  • Entrada en NVD
  • Análisis de TwelveSec

⚠️ Aviso legal

Este repositorio está destinado únicamente a fines educativos y de investigación.
La información proporcionada tiene como objetivo ayudar a los investigadores de seguridad y a los administradores de sistemas a comprender y corregir la vulnerabilidad.

La explotación no autorizada contra sistemas que no son de su propiedad es ilegal.


Creado para la concienciación y la investigación en seguridad

⭐ Si esto te ha ayudado, ¡dale una estrella al repositorio!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →