

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-21962 — Aviso para CVE-2026-21962, una omisión de autenticación crítica no autenticada en Oracle HTTP Server y los plug-ins de proxy de WebLogic, con versiones afectadas, indicadores de detección y orientación sobre mitigación. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-21962
Herramientas DefensivasAnálisis de VulnerabilidadesSeguridad WebInteligencia de AmenazasAutenticación
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

Aviso para CVE-2026-21962, una omisión de autenticación crítica no autenticada en Oracle HTTP Server y los plug-ins de proxy de WebLogic, con versiones afectadas, indicadores de detección y orientación sobre mitigación.

Compartir
Ver Repositorio
21hace 6 mesesAún no revisado

🚨 CVE-2026-21962 - Vulnerabilidad crítica de omisión de autenticación

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 Resumen

🔥 Una vulnerabilidad de severidad máxima (10.0) que permite el acceso remoto no autenticado a sistemas de middleware de Oracle.


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 Análisis técnico

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ No se requiere inicio de sesión — el atacante interactúa directamente con los servicios expuestos.
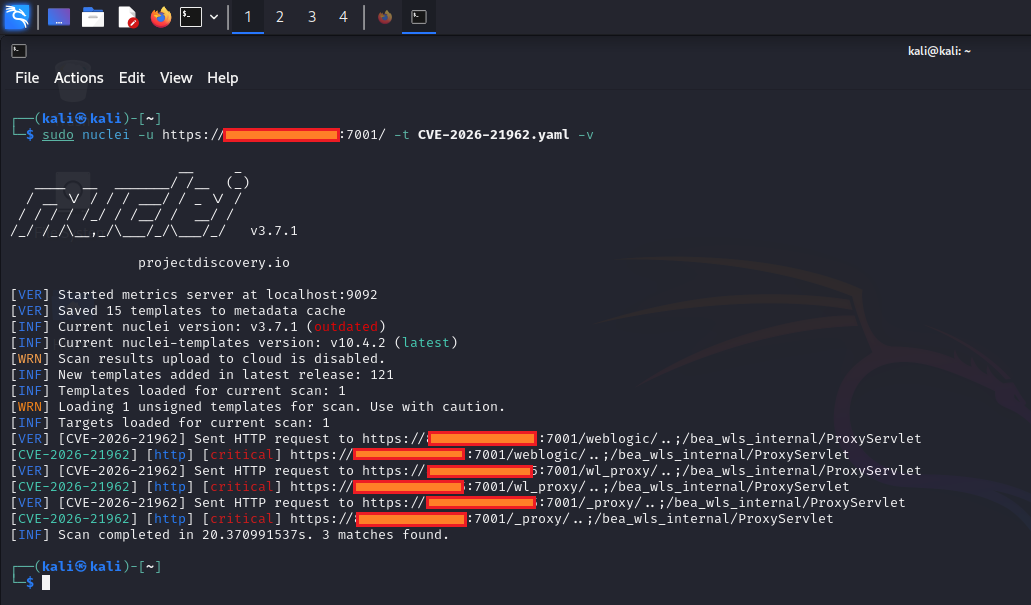
CVE-2026-21962

⚠️ Impacto

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 Perfil del ataque

AtributoValor
🌍 VectorRed
⚙️ ComplejidadBaja
❌ Privilegios requeridosNinguno
👤 Interacción del usuarioNinguna
🔄 AlcanceCambiado

📦 Sistemas afectados

📂 Haz clic para expandir

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ Estrategia de mitigación

✅ Corrección principal

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 Defensa en profundidad

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 Indicadores de detección

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 Matriz de riesgo

FactorCalificación
🔥 SeveridadCRÍTICA
⚡ ExplotabilidadALTA
💥 ImpactoMÁXIMO

🧬 Características del exploit

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 Los sistemas expuestos a Internet están en riesgo inmediato. 🔓 La autenticación puede omitirse por completo. 🛠️ Aplica el parche de inmediato o aísla los servicios afectados.


🧩 Flujo visual de la amenaza

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 Nota final

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





