
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-21858 — Aviso para CVE-2026-21858 ("Ni8mare"), una RCE no autenticada en la automatización de flujos de trabajo de n8n mediante confusión de Content-Type en webhooks, con guía de explotación, detección y parcheo. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-21858
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Aviso para CVE-2026-21858 ("Ni8mare"), una RCE no autenticada en la automatización de flujos de trabajo de n8n mediante confusión de Content-Type en webhooks, con guía de explotación, detección y parcheo.

Ver Repositorio
1hace 8 mesesAún no revisado
Compartir

🚨 CVE-2026-21858 — «Ni8mare»

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Una vulnerabilidad crítica de ejecución remota de código sin autenticación en una plataforma de automatización de flujos de trabajo de código abierto.


📖 Tabla de contenidos

  • Descripción general
  • Detalles técnicos
  • Gravedad y CVSS
  • Versiones afectadas
  • Impacto
  • Explotación
  • Detección
  • Remediación
  • Mitigación
  • Resumen

🔎 Descripción general

CVE-2026-21858, apodada «Ni8mare», es una vulnerabilidad crítica descubierta en n8n — una popular plataforma para crear flujos de trabajo de automatización (por ejemplo, automatizar llamadas a API, integraciones, conectores SaaS).

Permite a atacantes remotos sin autenticación interactuar con endpoints de webhook/formulario validados incorrectamente y obtener acceso no autorizado a archivos y recursos internos del servidor.

Una explotación exitosa puede conducir a la ejecución remota de código (RCE) completa y a la toma total de control de la instancia.


🧠 Detalles técnicos

  • Causa raíz: Validación de entrada incorrecta y confusión de Content-Type en la lógica de manejo de webhooks/formularios.
  • Los atacantes pueden enviar solicitudes HTTP manipuladas que engañan al sistema para que exponga el contenido de archivos o active flujos de trabajo inseguros.
  • La falla permite a los atacantes:
    • Leer archivos arbitrarios del host
    • Exponer credenciales y tokens sensibles
    • Falsificar tokens de sesión de administrador
    • Abusar de nodos de flujo de trabajo (por ejemplo, Execute Command) para ejecutar comandos arbitrarios del sistema operativo
    • Comprometer completamente la instancia del servidor

📊 Gravedad y CVSS

MétricaDetalles
Puntuación CVSS (v3.1)10.0 — Crítica
Vector de ataqueRed
Privilegios requeridosNinguno
Autenticación requerida❌ Ninguna
Interacción del usuario❌ Ninguna
Impacto en la confidencialidadAlto
Impacto en la integridadAlto
Impacto en la disponibilidadNinguno

Esto representa la gravedad máxima posible para una falla de ejecución remota de código.


📦 Versiones afectadas

La vulnerabilidad afecta a la plataforma n8n de código abierto:

= 1.65.0 y < 1.121.0

id="vsurvey1"

Todas las instancias autoalojadas que ejecuten versiones anteriores a la 1.121.0 son vulnerables.


🔥 Impacto

Un atacante que explote esta vulnerabilidad puede:

  • 🔓 Leer archivos arbitrarios del sistema
  • 🔑 Exponer credenciales de bases de datos, claves de API, tokens
  • 🔐 Falsificar sesiones de autenticación
  • 🛠 Ejecutar comandos arbitrarios del sistema
  • 💥 Comprometer completamente la máquina host
  • ↔ Pivotar hacia sistemas e integraciones conectados

Las instancias expuestas en internet público están particularmente en riesgo.
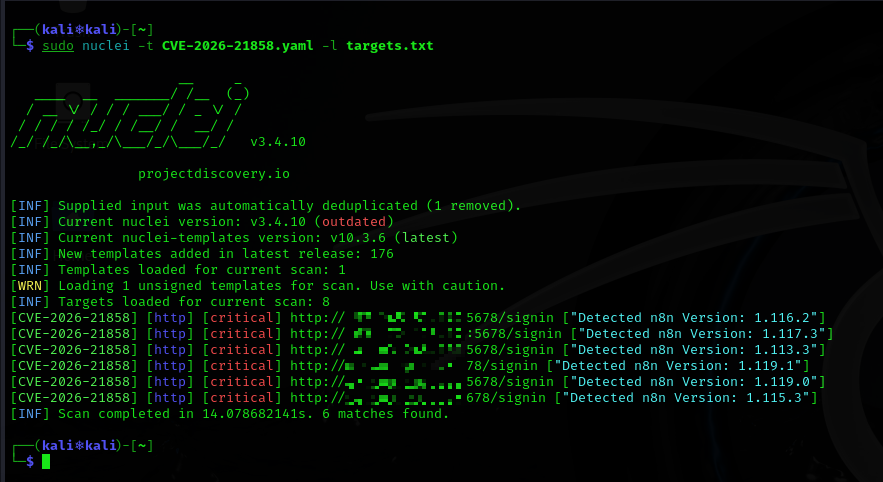

🧨 Explotación

cve-2026-21858

Esta vulnerabilidad es:

  • Remota: No se necesitan restricciones de red más allá del acceso a los endpoints de webhook/formulario
  • Sin autenticación: No se requiere inicio de sesión ni credenciales
  • De baja complejidad: Es fácil para los atacantes crear solicitudes de explotación

La evidencia del escaneo de internet sugiere que decenas de miles de instancias potencialmente expuestas siguen siendo accesibles en línea.


🔍 Detección

Esté atento a:

  • Solicitudes HTTP inesperadas con encabezados Content-Type inusuales
  • Patrones de acceso a endpoints de webhook/formulario desde fuentes no confiables
  • Acceso sospechoso a archivos o registros de ejecución de nodos
  • Registros del servidor web que muestren ejecuciones de flujos de trabajo anómalas

🛠 Remediación

✅ Aplicar el parche de inmediato

Actualice n8n a la versión 1.121.0 o posterior — esta versión incluye la corrección para CVE-2026-21858.

  1. Detenga su instancia actual de n8n
  2. Actualice a 1.121.0+
  3. Reinicie el servicio
  4. Verifique que no queden nodos sin parchear expuestos

🧱 Mitigación temporal (si el parche se retrasa)

Mientras actualiza, reduzca la exposición:

  • Restringir el acceso externo a los endpoints de webhook y formularios
  • Exigir autenticación para todas las solicitudes entrantes
  • Usar reglas de firewall para limitar el tráfico entrante
  • Deshabilitar los webhooks públicos hasta que se aplique el parche

🔐 Lista de verificación de seguridad

  • Ejecutar n8n ≥ 1.121.0
  • Restringir el acceso de red a IPs de confianza
  • Rotar todos los secretos almacenados (claves de API/tokens/credenciales)
  • Revisar las definiciones de los flujos de trabajo en busca de contenido inseguro
  • Auditar los registros de acceso en busca de intentos de explotación

📌 Resumen

CampoValor
ID de CVECVE-2026-21858
ApodoNi8mare
Producton8n Workflow Automation
GravedadCrítica (CVSS 10.0)
TipoEjecución remota de código no autenticada
Autenticación requeridaNo
Versión corregida≥ 1.121.0

⚠️ Aviso final

Si ejecuta n8n en cualquier lugar —especialmente en instancias autoalojadas y expuestas a internet— aplique el parche a la versión 1.121.0 o superior de inmediato. El riesgo de compromiso total del sistema es alto, y los exploits automatizados son posibles dado los detalles públicos de este problema.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





