
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
trivy-operator — Operador de seguridad nativo de Kubernetes que automatiza el escaneo de vulnerabilidades, la auditoría de configuración, la detección de secretos, el análisis de RBAC y los informes de cumplimiento mediante Trivy. | Kitploit
Herramientas/GitHubGitHub/aquasecurity/trivy-operator
Escáneres de VulnerabilidadesSeguridad de ContenedoresSeguridad en la NubeMala Configuración
GitHubaquasecurity/trivy-operator

trivy-operator

Operador de seguridad nativo de Kubernetes que automatiza el escaneo de vulnerabilidades, la auditoría de configuración, la detección de secretos, el análisis de RBAC y los informes de cumplimiento mediante Trivy.

Ver Repositorio
1.9k27933hace 15 díasRevisado por Kitploit
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Trivy-operator logo

Kit de herramientas de seguridad nativo de Kubernetes. (Documentación)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

Introducción

Trivy Operator aprovecha Trivy para escanear continuamente tu clúster de Kubernetes en busca de problemas de seguridad. Los escaneos se resumen en informes de seguridad como Custom Resource Definitions de Kubernetes, a los que se puede acceder a través de la API de Kubernetes. El Operator hace esto observando Kubernetes en busca de cambios de estado y activando automáticamente escaneos de seguridad en respuesta. Por ejemplo, se inicia un escaneo de vulnerabilidades cuando se crea un nuevo Pod. De esta manera, los usuarios pueden encontrar y ver los riesgos relacionados con diferentes recursos de una manera nativa de Kubernetes.

Escaneos de seguridad en el clúster

Trivy Operator genera y actualiza automáticamente informes de seguridad. Estos informes se generan en respuesta a nuevas cargas de trabajo y otros cambios en un clúster de Kubernetes, generando los siguientes informes:
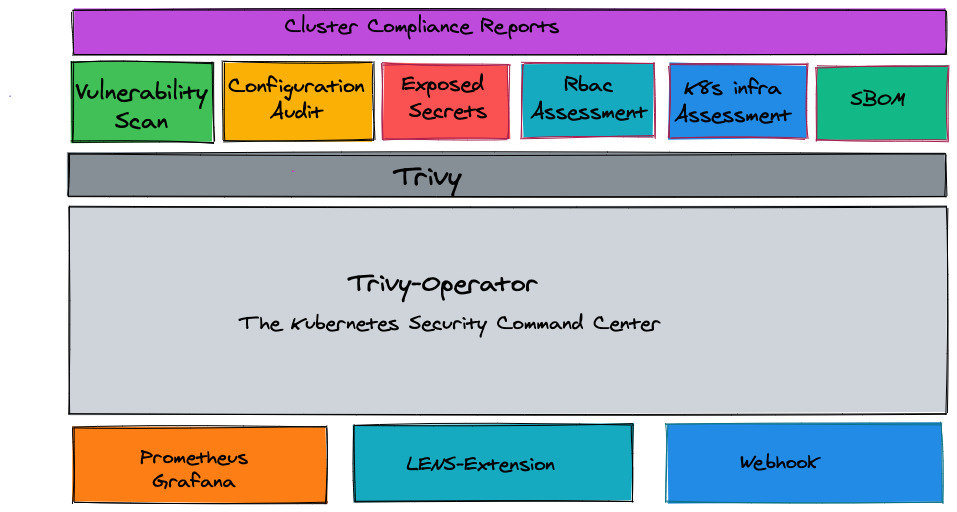
  • Escaneos de vulnerabilidades: Escaneo automatizado de vulnerabilidades para cargas de trabajo de Kubernetes, componentes del plano de control y de nodos (api-server, controller-manager, kubelet, etc.)
  • Escaneos ConfigAudit: Auditorías de configuración automatizadas para recursos de Kubernetes con reglas predefinidas o políticas personalizadas de Open Policy Agent (OPA).
  • Escaneos de secretos expuestos: Escaneos automatizados de secretos que encuentran y detallan la ubicación de Secretos expuestos dentro de tu clúster.
  • Escaneos RBAC: Los escaneos de Control de Acceso Basado en Roles proporcionan información detallada sobre los derechos de acceso de los diferentes recursos instalados.
  • Evaluación de infraestructura de componentes principales de K8s: configuración y ajustes de los componentes principales de la infraestructura de Kubernetes (etcd, apiserver, scheduler, controller-manager, etc.).
  • Validación de API obsoleta de k8s: una comprobación de configaudit validará si la API del recurso ha quedado obsoleta y está planificada para su eliminación.
  • Informes de cumplimiento
    • Se genera el informe técnico de ciberseguridad NSA, CISA Kubernetes Hardening Guidance v1.1.
    • Se genera el informe técnico de ciberseguridad CIS Kubernetes Benchmark v1.23.
    • Kubernetes pss-baseline, Pod Security Standards
    • Kubernetes pss-restricted, Pod Security Standards
  • SBOM (generación de Software Bill of Materials) para cargas de trabajo de Kubernetes.

Trivy-operator Overview

¡Por favor, dale una estrella ⭐ al repositorio si quieres que sigamos desarrollando y mejorando trivy-operator! 😀

Uso

La [Documentación] oficial proporciona guías detalladas de instalación, configuración, solución de problemas y inicio rápido.

Puedes instalar el Operator Trivy-operator con Static YAML Manifests y seguir la guía Getting Started para ver cómo se generan automáticamente los informes de vulnerabilidades y auditoría de configuración.

Inicio rápido

Trivy Operator se puede instalar fácilmente a través del Helm Chart. El Helm Chart se puede descargar mediante una de las dos opciones siguientes:

Opción 1: Instalar desde el repositorio tradicional de helm chart

Añade el repositorio de charts de Aqua:

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Instala el Helm Chart:

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Opción 2: Instalar desde el registro OCI (compatible con Helm v3.8.0+)

Instala el Helm Chart:

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Esto instalará el Helm Chart de Trivy en el espacio de nombres trivy-system y comenzará a activar los escaneos.

Estado

Aunque intentamos mantener la compatibilidad hacia atrás de las nuevas versiones con las anteriores, este proyecto aún está en incubación, y algunas API y Custom Resource Definitions pueden cambiar.

Contribuir

En esta etapa temprana nos encantaría conocer tu opinión sobre el concepto general de Trivy-Operator. Con el tiempo, nos encantaría ver contribuciones que integren diferentes herramientas de seguridad para que los usuarios puedan acceder a la información de seguridad de formas estándar y nativas de Kubernetes.

  • Consulta Contributing para obtener información sobre cómo configurar tu entorno de desarrollo y el flujo de trabajo de contribución que esperamos.
  • Por favor, asegúrate de seguir nuestro Código de Conducta durante cualquier interacción con los proyectos de Aqua y su comunidad.

Trivy-Operator es un proyecto de código abierto de Aqua Security.
Conoce nuestro Open Source Work and Portfolio.
Únete a la comunidad y habla con nosotros sobre cualquier asunto en GitHub Discussions o Slack.

Descargar herramienta